
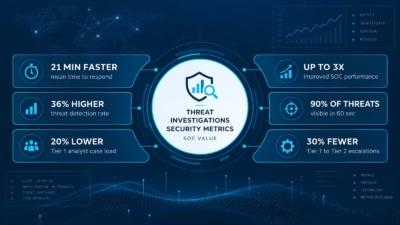
MSSPが脅威調査とセキュリティ指標を通じてSOCの価値を証明する方法
MSP型セキュリティサービスプロバイダー(MSSP)にとって、静かな月はむしろ成功の証と言えます。ランサムウェアの発生も、重大なアカウント侵害も、業務中断もなければ、それは防御がきちんと機能していたことを示しているからです。 しかし、見出しになるようなインシデントが起きなかったからこそ、クライアントから厄介な質問を受
MSP型セキュリティサービスプロバイダー(MSSP)にとって、静かな月はむしろ成功の証と言えます。ランサムウェアの発生も、重大なアカウント侵害も、業務中断もなければ、それは防御がきちんと機能していたことを示しているからです。 しかし、見出しになるようなインシデントが起きなかったからこそ、クライアントから厄介な質問を受
攻撃者がActive Directoryのグループポリシーを悪用し、Windows用の暗号化ツールを展開したりエンドポイントにマルウェアを常駐させたりすることなく業務を妨害したランサムウェア事案が確認されました。 2026年4月、攻撃者は侵害済みのドメイン認証情報を使ってFortiGateのSSL VPNにアクセスし
CISAはサイバー囮としてハニーポット、誘導策、ハニートークンの導入を組織に呼びかけました囮はLOTL(環境寄生型)活動の検知や高精度アラートの生成を通じてゼロトラストを補完しますガイダンスでは、トリップワイヤーやパンくず、MITRE ATT&CK/Engageの手順を用いた、拡張可能な実装方法を示してい
シスコは2026年9月14日、Cisco Secure Email Gatewayに存在する深刻なSQLインジェクションの脆弱性CVE-2026-76461を公開しました。この脆弱性は既に攻撃者による悪用が確認されています。 CVSSスコアは9.8で、認証を経ていない遠隔の攻撃者が、影響を受けるアプライアンス上
脅威アクターがMicrosoftのボリュームシャドウコピーサービス(VSS)を、二つの異なる目的で武器化するケースが増えています。ランサムウェア展開前に復旧手段を排除することと、保護されたWindowsファイルから認証情報を抜き取ることです。 この変化により、VSSのテレメトリはもはや単純なバックアップやディスクメン
本記事は、Sophosの最前線で活動するセキュリティ運用スペシャリストによる継続シリーズの一環です。業界をリードするマネージド・ディテクション・アンド・レスポンス(MDR)サービスを強化し、進化し続けるAI時代の脅威から顧客を守るために活用している専門知識を共有します。最近Enterprise ATT&CKマト

あるユーザーが仕事を始めようとしたところ、パソコンが「ブルースクリーン」のループから抜け出せなくなってしまいました。地球の反対側では、別の誰かがXに投稿しようとしても、何も読み込まれません。これは、世界的な障害がもたらす現実の波紋です。ユーザーは何か問題が起きていると気づいていても、詳しい情報はほとんど得られません。情

Help Net Securityの本ビデオでは、Arctic Wolfでインシデントレスポンス担当VPを務めるKerri Shafer-Page氏が、ランサムウェア対応の意思決定ツリーについて解説しています。同氏は事前に決めておくべき4つの領域を挙げており、まずは封じ込めから説明します。 システムをネットワークから
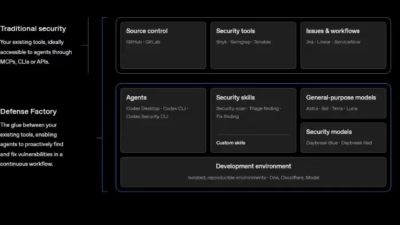
OpenAIは、エージェント駆動のアクションを重視するサイバーセキュリティ運用「ディフェンス・ファクトリー(Defense Factory)」の構想を発表しました。この取り組みは、AIシステムがますます複雑なサイバー作戦を実行する能力を身につける中で、脆弱性を継続的に発見・検証・修復・再確認することを目的として設計さ

プロダクトマーケティングディレクターコンテナは、クラウドワークロードにとって柔軟性・拡張性・スピードをもたらす重要な構成要素です。しかし、企業がコンテナの導入を拡大するにつれ、新たな一連のセキュリティ課題に直面することになります。開発者、DevOps、プラットフォーム、セキュリティの各チームは、脆弱性や設定ミス、脅威へ
すべての記事を読み込みました