
北朝鮮との関連が疑われるグループ、SolanaブロックチェーンにC2情報を隠蔽
金銭目的の脅威グループが、コマンド&コントロール(C2)サーバーのアドレスをSolanaブロックチェーン上に隠し、削除を逃れる設計のマルウェアを展開していたことが分かりました。Cisco Talosによると、このグループはリモートアクセス型トロイの木馬(RAT)の「Overlord」のほか、情報窃取型マルウェア(イ
金銭目的の脅威グループが、コマンド&コントロール(C2)サーバーのアドレスをSolanaブロックチェーン上に隠し、削除を逃れる設計のマルウェアを展開していたことが分かりました。Cisco Talosによると、このグループはリモートアクセス型トロイの木馬(RAT)の「Overlord」のほか、情報窃取型マルウェア(イ
研究者が決済カード窃取キャンペーンを発見。782台のPOS端末が侵害され、100万枚超のカード情報が流出攻撃者は旧式のWindowsシステムとマルウェアを悪用し、カード情報、銀行情報、取引データを収集20カ国以上の消費者が、不正利用、アカウント乗っ取り、標的型フィッシング攻撃のリスクに直面何者かが100万枚を超え
サイバー犯罪フォーラムで宣伝されている犯罪マーケットプレイスが、インフォスティーラー(情報窃取型マルウェア)に感染したコンピューターから盗んだデータを、AIが書いた所有者のプロフィールとともに販売していることを、Hudson Rockが明らかにしました。 マーケットプレイスの広告(出典:Hudson Rock) 各
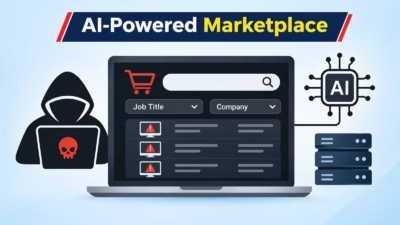
サイバー犯罪フォーラムに、情報窃取マルウェア(インフォスティーラー)が盗んだログを検索可能なプロファイルに変える新サービスが登場しました。このサービスは、認証情報の生データをそのまま販売するのではなく、侵害した各コンピューターに平易な言葉で書かれた説明を付与します。 説明には、コンピューターの持ち主とみられる人物、
コードネーム「Golden Gate」として知られるmacOS 27に、会話履歴を保存済みデータとして暗号化せずSQLiteストアに保持するSiriアプリが導入されました。 SwiftForensicsのフォレンジック研究者Yogesh Khatri氏によると、このアーティファクトは既定で残り続けます。そのため、調査
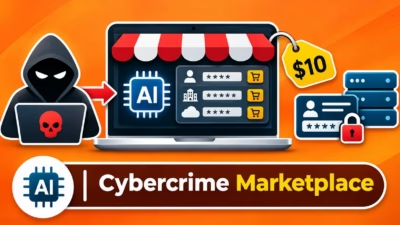
Hudson Rockの研究者は、AIによる説明文と自然言語検索を使い、購入者が窃取された認証情報や、価値の高い可能性がある企業へのアクセス権を探せるサイバー犯罪マーケットプレイスを発見しました。 このサービスは、インフォスティーラー(情報窃取型マルウェア)のログを検索可能なプロファイルに変換します。プロファイルには
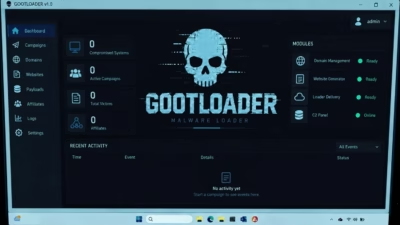
9カ国の警察当局がEuropolと連携し、今週、マルウェア「Gootloader」「CastleRAT」「StealC」の運用を支えていたサーバーを摘発しました。感染したコンピューターから盗まれた認証情報600万件以上も回収しています。Europolは、ランサムウェア集団にネットワークへの侵入口を提供するサービスを標
脅威アクターは、ClickFixをパスワード窃取だけにとどまらない用途で使い始めています。Huntressの研究者によると、このソーシャルエンジニアリングの手口は現在、攻撃者が足場を築き、ネットワーク内を横展開し、ドメインコントローラーに到達するための手段にもなっています。 ClickFixは、悪意あるコマンドをWi
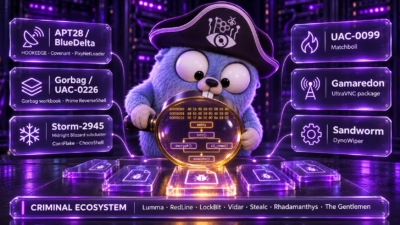
私たちはまず、公開されているロシア系APTキャンペーンやロシア語圏のサイバー犯罪オペレーションを出発点に、Caronteで調査するマルウェア検体のコレクションを構築しました。コレクションは17件のケースと20個のファイルで構成され、Officeドキュメント、スクリプト、ローダー、復元したペイロードを含みます。 Ca
SpyCloudが新たに公表した予測によると、2027年にはサイバー犯罪者が、盗んだセッションやAI関連の認証情報を狙う動きを一段と強める見通しです。信頼されたサードパーティ接続も、引き続き重大な攻撃経路となります。同社は、人工知能(AI)が既存の攻撃手法を加速させると同時に、AIエージェントや非人間ID(NHI)
すべての記事を読み込みました