
Konniハッカー集団、悪意あるLNKファイルと「VelvetCake」PowerShellマルウェアでウクライナを標的に
北朝鮮とつながりのあるハッカー集団が、ウクライナ関連の人物・組織を標的に、偽のPDF文書を使って「VelvetCake」と呼ばれるPowerShellマルウェアツールをインストールさせる攻撃キャンペーンを展開しています。 SOCRadarの脅威リサーチユニットはこのキャンペーンを「Operation Conflict
北朝鮮とつながりのあるハッカー集団が、ウクライナ関連の人物・組織を標的に、偽のPDF文書を使って「VelvetCake」と呼ばれるPowerShellマルウェアツールをインストールさせる攻撃キャンペーンを展開しています。 SOCRadarの脅威リサーチユニットはこのキャンペーンを「Operation Conflict
Volexityの研究者は、国家との関連が指摘される別の中国系脅威グループが、複数のキャンペーンにわたって3つのゼロデイ脆弱性を連鎖させた攻撃を仕掛けていたことを突き止めました。同社が月曜日に公開したブログ記事で明らかにしています。 研究者によると、同社がUTA0565として追跡しているこの脅威グループは、脆弱性が公
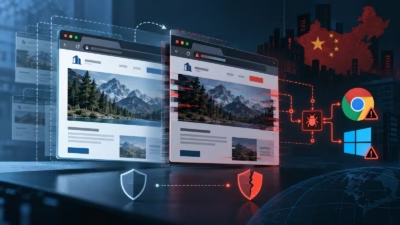
中国系の脅威アクターとしては3例目となるグループが、信頼できるウェブサイトを複製し、ChromeとWindowsのゼロデイ脆弱性を連鎖的に悪用して、これまで確認されていなかったバックドアを展開するフィッシングキャンペーンに関与していたことが判明しました。 この活動は2026年9月3日および4日に発生しており、標的とな
研究者らは、このハッカーがカスタムツールの開発にLLMを利用した可能性があるとみています。 脅威インテリジェンス企業GreyNoiseの月曜日のブログ投稿によると、中国語圏の脅威アクターが少なくとも6月以降ハッキング活動を展開しており、少なくとも1つの西側政府から数千件の文書を窃取したとみられていま
研究者らは、Windows向けバックドア「TASK#STOMP」を解析しました。このマルウェアは被害者のドライブ内を検索して業務文書を見つけ出し、攻撃者のサーバーにアップロードした後もそのまま居座り、新規作成や編集されたドキュメントを次々と窃取していきます。同じマルウェアは、保存済みのWi-Fiパスワ
イラン寄りのHandala Hack作戦と中程度の確信度で関連付けられる、これまで報告されていなかったマルウェア「HEAVYGRAM」および「CRUDEEXCLUDE」のサンプルが確認されました。アンチマルウェアソフトウェア このキャンペーンは、標的型ソーシャルエンジニアリング、Microsoft Defenderの
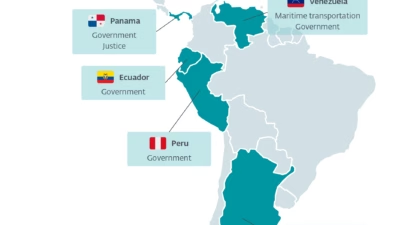
中国系の高度標的型攻撃(APT)グループFamousSparrowは、長年使用してきたインプラント「SparrowDoor」を新型モジュール式C++バックドア「SparroWocky」に置き換え、ラテンアメリカ全域の政府機関を標的とするサイバースパイ活動を継続的に展開しています。 ESETによると、このマルウェアは少
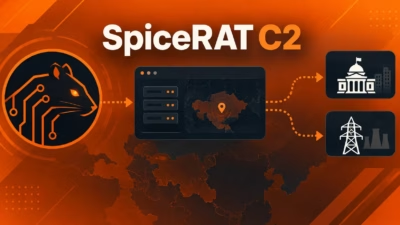
研究者らは、中央アジア各国の政府機関やエネルギー、通信事業者を標的とするSpiceRATの活動と結びつく、より広範なC2(コマンド&コントロール)インフラのクラスターを発見しました。 研究者Guy Yasur氏との共同調査では、2025年末から2026年8月にかけて稼働していたサーバー群が追跡されています。 今回発見
パキスタンと関連のある脅威アクターAPT36が、インドとアフガニスタンの政府・国防機関を標的とする新たなサイバー攻撃キャンペーンを開始しました。 「Operation RapidRust」と名付けられたこのキャンペーンは、Zscaler ThreatLabzによって2026年8月に確認されたもので、同グループがマルウ
パキスタンを拠点とする脅威アクターAPT36が、インドおよびアフガニスタンの政府機関・国防機関を標的とした新たなスパイ活動キャンペーンを開始しました。 秘匿性の高いコマンド&コントロール、データ窃取、そして隔離ネットワークへの拡散を目的とした、新たなRustベースのマルウェア一式を展開しています。Datagovern
すべての記事を読み込みました