
GTA 6の大規模流出を起こしたハッカー、Rockstar Games への侵入で有罪を認める
「Grand Theft Auto 6」の大規模流出を引き起こしたハッカーのArion Kurtaj被告が、Rockstar Gamesへの不正侵入と、同社に対する恐喝未遂について有罪を認めました。 オックスフォード出身の21歳の同被告は、11月16日にウールウィッチ刑事法院で、これらの罪状を認めました。10代でLa
「Grand Theft Auto 6」の大規模流出を引き起こしたハッカーのArion Kurtaj被告が、Rockstar Gamesへの不正侵入と、同社に対する恐喝未遂について有罪を認めました。 オックスフォード出身の21歳の同被告は、11月16日にウールウィッチ刑事法院で、これらの罪状を認めました。10代でLa
攻撃者がオープンソースのAIペネトレーションテストフレームワーク「ARTEX」を使い、世界各地の銀行、政府機関、エネルギー事業者、医療機関などの重要分野に対する攻撃を自動化しています。FBIとAmazon Threat Intelligenceが発したセキュリティアラートで明らかになりました。Amazonのハニーポッ
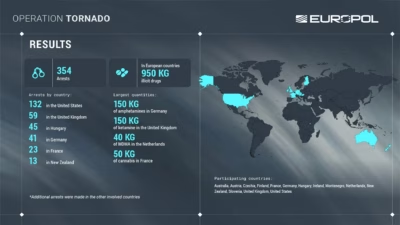
欧州刑事警察機構(Europol)と14カ国の警察は、2025年5月から2026年10月にかけて実施した「Operation TorNado」で、ダークウェブの売り手と買い手計354人を逮捕しました。捜査の対象となったのは、すでに閉鎖されている5つのマーケットプレイス「Archetyp」「Bohemi
TrendAIのサイバー犯罪調査ディレクターであるBob McArdle氏によると、2027年にはAIの影響でランサムウェアが一変し、攻撃者はこれまで以上に革新的になる見通しです。 「ランサムウェアはここ数年、少なくとも私のような研究者にとっては、かなり停滞していて退屈なものでした」。同氏は11月11日、アイル
欧州の警察当局は今週、パスワード窃取型マルウェア「StealC」が使用していた100台以上のサーバーを解体しました。6月の最初の摘発に続き、2度目の摘発となります。 ドイツ当局は木曜日、再構築されたネットワークの捜査を進めた結果、10月にFBIが押収した防弾ホスティング事業者「Virtualine」にた
サイバー犯罪者がスパイウェアを使って大規模にデバイスへ感染を広げており、一般の人々のシステムが標的となるケースが増えています。脅威ハンティング企業iVerifyが公開した新たなレポートで明らかになりました。 同社によると、同社が提供する無料のオンライン診断で一般消費者のデバイスをスキャンしたところ、1,000件あた
サイバー犯罪
サイバー犯罪
スパイウェア攻撃が無差別化し、従来の「重要人物」だけでなく一般市民が被害に遭うケースが増えているとの証拠が積み上がっています。 直近で明らかになったのが、AdFection spyware attacksです。広告を掲載したウェブサイトを閲覧するだけで、誰でも感染する可能性があります。さらにiVerifyは火曜日、顧
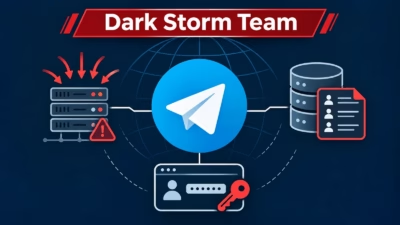
Dark Storm Teamは、Telegramをハクティビストの情報発信網とサイバー犯罪の販売窓口の両方に利用しています。分散型サービス拒否(DDoS)攻撃、データベースのダンプ、乗っ取ったアカウント、監視カメラへのアクセス権などを宣伝しています。 StealthMoleの調査によると、このグループは政治的な主張
すべての記事を読み込みました