
Contiランサムウェアメンバーに禁錮4年の判決
米国をはじめとする各国の少なくとも12の組織のネットワークにContiランサムウェアを展開したウクライナ国籍の男に対し、その関与を理由として禁錮4年の判決が下されました。Contiランサムウェアグループは、被害者のネットワークに侵入して機密データを窃取した上でデバイスを暗号化し、金銭を要求する二
米国をはじめとする各国の少なくとも12の組織のネットワークにContiランサムウェアを展開したウクライナ国籍の男に対し、その関与を理由として禁錮4年の判決が下されました。Contiランサムウェアグループは、被害者のネットワークに侵入して機密データを窃取した上でデバイスを暗号化し、金銭を要求する二
Gambit SecurityのThreat Intelligenceチームによる新たな調査によると、Auroraランサムウェアの攻撃者がSpaceXのAIツールであるCursor Agentを悪用し、攻撃キャンペーンの一環として利用していたことが判明しました。 この脅威アクターは、2026年4月8日から5月2
米国内で銃器・爆発物に関する連邦法を執行する規制機関であるATFは、Qilinランサムウェアグループによる侵害主張を受け、自組織のシステムの一つが侵害されたことを確認しました。 これは、Qilinが水曜日にダークウェブのデータ漏洩ポータルに米国アルコール・タバコ・firearms及び爆発物取締局(ATF)を追加したこ

Akiraランサムウェア攻撃のアフィリエイトが、最近の侵入において斬新な手法を試み、エンドポイント防御を無力化しようとしました。侵害したサーバーをWindowsのセーフモードで再起動し、EDRエージェントとMicrosoft Defenderの両方を一度に機能停止させようとしたのです。しかし、この簡素

Gunraランサムウェアの攻撃者がFortinetの2件の脆弱性を悪用し、政府機関や重要インフラ組織を標的にしていることが、米国と韓国当局が共同で発表した勧告により明らかになりました。 Gunraはランサムウェア・アズ・ア・サービス(RaaS)の一種で、ファイアウォールやVPN機器などインターネットに公開された

Sophosの研究者らは、偽のITサポート通話を使って企業システムへのリモートアクセス権を取得し、Chaosランサムウェアを展開するMicrosoft Teamsのボイスフィッシング(ビッシング)キャンペーンを発見しました。 STAC4749として追跡されているこのキャンペーンは、2026年2月から6月にかけて北米の
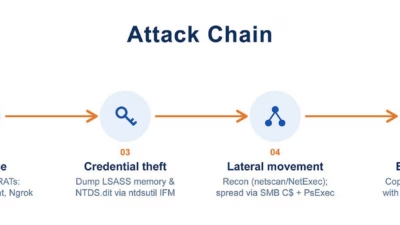
脆弱なVPNゲートウェイが1台あるだけで、企業ネットワーク全体が危険にさらされる可能性があります。Qilin恐喝グループのアフィリエイトは、新たに発見されたPAN-OS GlobalProtectの欠陥をまさにその目的で悪用し始めています。 Arctic Wolfの専門家は、2026年6月に発生し
34歳のアルメニア人男性が、米国企業をハッキングし、悪名高いRyukランサムウェアを展開してシステムを暗号化した罪状について有罪を認めました。 Karen Serobovich Vardanyan容疑者は、企業ネットワークへの初期アクセスを提供したとして2025年4月にキーウで逮捕された後、米国に身柄を引き渡されてい
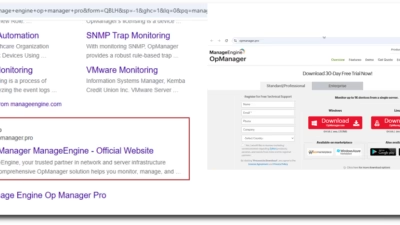
BumbleBeeとAdaptixC2が、BingのSEOポイズニングに始まりAkiraランサムウェアの展開で終わる、極めて効率的な侵入チェーンに悪用されています。信頼性の高い検索トラフィックが、企業への侵害経路として利用されるようになっている実態が浮き彫りになりました。 このキャンペーンが注目される理由は、個々の手

Qilinランサムウェアのアフィリエイトが、Check Point VPNのRemote AccessおよびMobile Accessに存在する認証バイパス脆弱性CVE-2026-50751を悪用していると見られると、同社が月曜日に発表しました。 CVE-2026-50751について Check P
すべての記事を読み込みました