
FortiMailのゼロデイ脆弱性(CVE-2026-104286)が悪用される、深刻度は最大級
Fortinetは、同社のメールセキュリティゲートウェイ「FortiMail」のゼロデイ脆弱性(CVE-2026-104286)が攻撃に悪用されているとして、顧客に注意を呼びかけています。 Fortinetによると、この脆弱性は実際の攻撃で悪用されているとの報告があります。同社は、修正版が公開されるまでの間、案内し
Fortinetは、同社のメールセキュリティゲートウェイ「FortiMail」のゼロデイ脆弱性(CVE-2026-104286)が攻撃に悪用されているとして、顧客に注意を呼びかけています。 Fortinetによると、この脆弱性は実際の攻撃で悪用されているとの報告があります。同社は、修正版が公開されるまでの間、案内し
米サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)とFortinetは木曜日、FortiMailの深刻な脆弱性が実際の攻撃で悪用されているとして警告を発しました。パッチはまだ公開されていません。 この脆弱性は「CVE-2026-104286」(CVSSスコア9.8)として追跡されているゼロデイで、
Cisco Catalyst SD-WAN Managerで新たにゼロデイ脆弱性が見つかり、すでに実環境で悪用されていることが分かりました。Ciscoは緊急のセキュリティアップデートを公開しています。 Ciscoは9月30日に公開したセキュリティアドバイザリで、CVE-2026-76504について警告しました。
Ciscoは、同社のSD-WANソリューションの脆弱性(CVE-2026-76504)がゼロデイ攻撃で悪用されたことを明らかにしました。同製品でゼロデイ攻撃が確認されたのは、今年に入って5件目です。 同社のインシデント対応チームがこの脆弱性の悪用を把握したのは、2026年9月です。Cisco Tech
Googleの脅威インテリジェンスグループ(GTIG)は水曜日、脆弱性の開示件数が1月から8月にかけて倍増し、先月には過去最多の10,740件に達したと発表しました。 開示件数の合計は、1月の5,045件から始まり、7月と8月にはいずれも10,000件を超えるまでに急増しました。 研究者らは「AIは、
全米の浄水処理システムを自動制御するコンピューターは、耐久性を重視して作られたもので、インターネットに接続された時代を想定していません。多くは今も基本的な機能を果たしていますが、この夏に水道分野へのサイバー攻撃が激化するなか、水道業界の関係者は、こうした老朽化したシステムが依然として攻撃者にとって最も侵入しやすい経路
Citrixは、NetScaler ADCおよびNetScaler Gatewayの緊急セキュリティアップデートを公開しました。リモートコード実行(RCE)につながる2件の重大なゼロデイ脆弱性が、実際に悪用されていることを確認したためです。 これらの脆弱性は「CVE-2026-88771」と「CVE-2026-887
米サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は、MikroTik RouterOSに新たな重大な脆弱性が見つかったとして警告を発しました。この脆弱性を悪用されると、リモートコード実行やサービス拒否(DoS)を引き起こされる恐れがあります。 この脆弱性は「CVE-2026-84411」として追
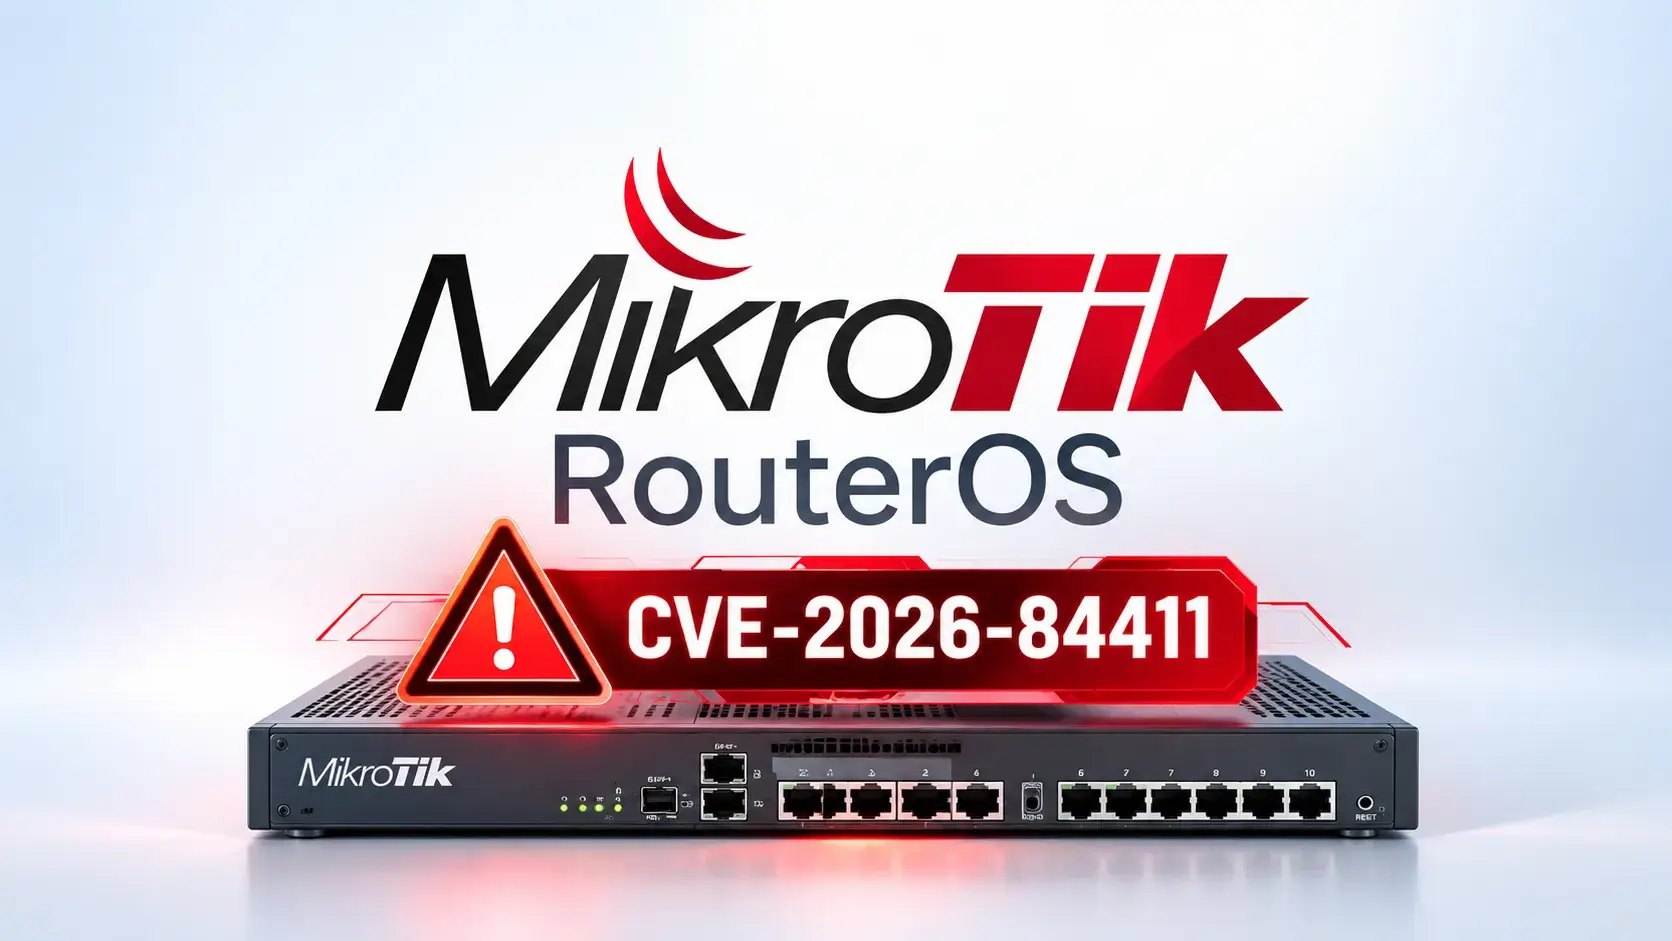
MikroTik RouterOSに深刻な脆弱性が見つかりました。認証なしのリモート攻撃者が、脆弱なデバイス上でコードを実行したり、サービス拒否(DoS)状態を引き起こしたりする可能性があります。 この脆弱性は「CVE-2026-84411」として追跡されており、MikroTik RouterOSの7.24より前のバ
MikroTik RouterOSに重大な脆弱性が見つかりました。認証を必要としないリモートの攻撃者が、影響を受けるデバイス上でroot権限による任意のコード実行や、サービス拒否(DoS)状態を引き起こせる恐れがあります。この脆弱性は「CVE-2026-84411」として追跡されており、7.24より前のRouterO
すべての記事を読み込みました