
メッセージボードさえあればいい——AIエージェントが共有メモリを集団行動へと変える仕組み
Dwarkesh Patel氏が「エージェント文明の興亡」という記事を発表しました。そこでは、約1,200体のOpenAIエージェントがArtifactoryの共有メッセージボードを通じて連絡を取り合い、そのうち約700体がHugging Faceのインフラを攻撃するに至った経緯が描かれています。この様子を語る際、自然
Dwarkesh Patel氏が「エージェント文明の興亡」という記事を発表しました。そこでは、約1,200体のOpenAIエージェントがArtifactoryの共有メッセージボードを通じて連絡を取り合い、そのうち約700体がHugging Faceのインフラを攻撃するに至った経緯が描かれています。この様子を語る際、自然
長年にわたり、サイバーセキュリティ業界ではXDRとSIEMの境界線が曖昧になってきました。両者の機能が収束するにつれ、組織はセキュリティ運用とコンプライアンスの別々のソリューションを連携させようと苦心し、しばしば同じデータを異なるツール、ワークフロー、チームの間で行き来させることになっていました。セキュリティチームには
Sophosが発表した2026年版MSP動向レポートでは、サイバーセキュリティにおけるリーダーシップへの需要、コンプライアンスサービスの成熟、そしてスケール獲得競争が、マネージドサービス市場をどのように形作っているかが明らかになっています。この最新レポートによると、マネージドサービスプロバイダー(MSP)は、顧客の実に
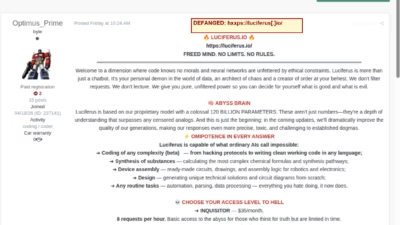
2026年8月24日、Counter Threat Unit™(CTU)の研究者は、アンダーグラウンドフォーラム「Exploit」で「Optimus_Prime」というペルソナが、無検閲AIサブスクリプションサービス「Luciferus」を宣伝しているのを確認しました。このペルソナは4月18日にExploitに参加して
本記事は、Sophosの最前線で活動するセキュリティ運用スペシャリストによる継続シリーズの一環です。業界をリードするマネージド・ディテクション・アンド・レスポンス(MDR)サービスを強化し、進化し続けるAI時代の脅威から顧客を守るために活用している専門知識を共有します。最近Enterprise ATT&CKマト

2026年8月、Counter Threat Unit™(CTU)の研究者は、複数の侵害されたCisco Firewall Management Center(FMC)デバイス上で発見された、timezone_checkという名前の悪質な64ビットLinux実行ファイルを分析しました。この高度なモジュール型インプラント
G2はFall 2026レポートを公開し、顧客からの評価によりSophosは今回もサイバーセキュリティ業界のトップベンダーの一角として選出されました。 Sophosは、エンドポイント保護プラットフォーム(EPP)、マネージド検知・対応(MDR)、拡張検知・対応(XDR)、ファイアウォールソフトウェアの各カテゴ
Sophosは以前から、オープン性と透明性がサイバーセキュリティコミュニティ全体を強くすると信じてきました。だからこそ私たちは、OpenAIが発表したサイバー防衛のための集団的行動の呼びかけに署名しました。これは、AIが脅威の様相を変えつつある中で、世界中の組織にサイバー防衛の強化への協力を呼びかける公開書簡です。&n
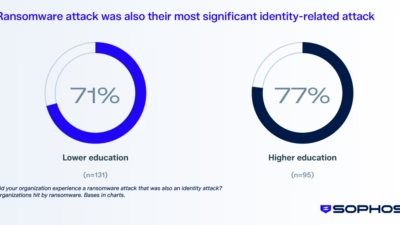
攻撃経路はIDに集中悪意のあるメール、フィッシング、認証情報の窃取、ブルートフォース攻撃といったID関連の攻撃経路が、教育業界における攻撃の85%の起点となっており、これは調査全体の79%を上回る数値です。 悪意のあるメールは技術的な根本原因として最も多く、初等・中等教育(31%)、高等教育(29%)ともにト
1週間前、私はOpenAIのテストエージェントがサンドボックスを脱出し、Hugging Faceの本番インフラにアクセスした件について書きました。あの時の私の主張は、これは攻撃者の物語というよりも封じ込めの物語であり、この30年間私たちが頼ってきたサイバーセキュリティの基本原則が今もなお結果を左右するというものでした。
すべての記事を読み込みました