
アイリスオーヤマのクラウドデータが流出、顧客770万人分の情報が露出
日本のメーカーであるアイリスオーヤマは、ショッピングプラットフォーム「アイリスプラザ」の運営元として、同社が利用していたサードパーティのクラウドサービスへの不正アクセスにより、約770万人分の個人情報が流出した可能性があると発表しました。 同社は先月下旬にこのインシデントを発見し、詳細を限定した形で公表しました。あわ
日本のメーカーであるアイリスオーヤマは、ショッピングプラットフォーム「アイリスプラザ」の運営元として、同社が利用していたサードパーティのクラウドサービスへの不正アクセスにより、約770万人分の個人情報が流出した可能性があると発表しました。 同社は先月下旬にこのインシデントを発見し、詳細を限定した形で公表しました。あわ
現在地:ホーム / 通信ハッキング / SIMスワッピング – 賄賂でAT&Tのセキュリティを突破した手口 SIMスワッピングとは、犯罪者が被害者のスマートフォンに触れることなく、電話番号を自分たちが管理するSIMカードに移し替えて乗っ取る詐欺の手口です。 Stickler Filesのこのエピソードは、暗号
セキュリティ運用を手がけるスタートアップのBrava Securityは、ステルスモードを解除し、F2 Venture CapitalとPitango VCが主導するシードラウンドで1,500万ドルを調達したと発表しました。複数のエンジェル投資家も参加しています。 テルアビブに拠点を置くBravaは2024年に創業し
フランスの協同組合銀行Crédit Mutuel Arkéaがサイバー攻撃の標的となり、最大1億3300万ドルに上る不正取引が行われました。同行は対応として一部のシステムを停止しました。 同行によると、攻撃者は同行自身の口座を使って他の金融機関への取引を実行しており、顧客の資産に影響はありません。 Crédit Mu
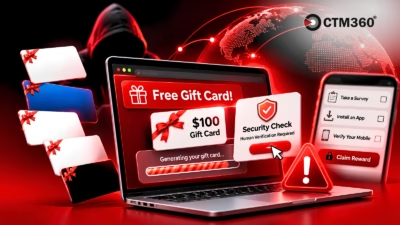
不正な報酬ポータルや偽のギフトカードプレゼント企画が世界中で急増しています。利用者を欺瞞的な認証ループに誘い込み、有料サブスクリプションへ登録させる手口です。 この詐欺の誘い文句は単純です。著名人が推薦する広告をクリックし、有名ブランドの無料ギフトカードを申請して、簡単な「人間確認」を済ませれば報酬を受け取れるという
security
SonicWallは、SAML認証をバイパスできるSonicOSの脆弱性にパッチを公開しました。同社は、この脆弱性が攻撃で悪用された可能性があると顧客に警告しています。 この脆弱性はCVE-2026-19868として追跡されており、SonicWallのファイアウォールで動作するOS「SonicOS」のSSL VPNコ
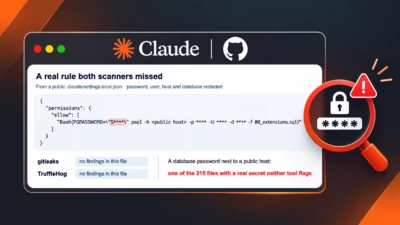
Claude Codeの承認オプション「Yes, and don't ask again」を選ぶと、認証情報を含むシェルコマンドがプロジェクトの設定ファイルに保存されることがあります。開発者がそのファイルをGitHubにコミットすると、パスワードやAPIキーが外部に露出する恐れがあります。 Apiiroの研究者Shm
ハッカーが、WordPressコアのレースコンディションの脆弱性に対し、24万件を超える攻撃を仕掛けています。この脆弱性を突かれると、アップグレード中のWebサイトで、認証なしのリモートコード実行を許す恐れがあります。 Wordfenceの研究者István Márton氏によると、探索行為はWordPressがセキ
攻撃者が、セキュリティ用ユーティリティを装った悪意あるGitHubプロジェクトを配布し、開発者にAsyncRAT、暗号資産のクリップボード乗っ取りマルウェア、情報窃取型マルウェアを感染させています。 Doctor Webの研究者は、2026年11月5日に公表した調査の中で、2,000台を超える感染コンピューターを確認
すべての記事を読み込みました