
経営幹部が引っかかって初めて、ディープフェイクは取締役会の優先課題になる
Pindropが公表した「2026 Deepfake Readiness Index」によると、セキュリティ責任者のほぼ4分の3が過去1年間にディープフェイク攻撃を経験したか、その疑いがあると回答しました。一方、専用の防御策を備えている組織はわずか10%にとどまります。 リアルタイムのコミュニケーショ
Pindropが公表した「2026 Deepfake Readiness Index」によると、セキュリティ責任者のほぼ4分の3が過去1年間にディープフェイク攻撃を経験したか、その疑いがあると回答しました。一方、専用の防御策を備えている組織はわずか10%にとどまります。 リアルタイムのコミュニケーショ
Astrana Healthは、従業員がソーシャルエンジニアリング攻撃の標的となった後、同社サーバーから個人情報・機密情報が盗み出されたことを明らかにしました。 Astrana Healthはカリフォルニア州を拠点とする医師中心型のヘルスケア管理会社で、請求業務や課金処理を含むバックオフィス業務を提供しています。 米
企業のビデオ会議は、従業員だけでなく自動化サービスからもますます注目を集めるようになっており、こうした状況を受けてMicrosoftはTeams内の保護機能を新たに展開しました。管理者は、検出された外部ボットを完全にブロックできるようになり、主催者がその都度追加の判断を下す必要なく、会議への参加を
Zimperiumによると、有名企業の人事担当者になりすました詐欺師が面接日程調整詐欺を仕掛け、最終的に企業パスワードを盗み出す手口が確認されています。 攻撃者は「ブラウザ・イン・ザ・ブラウザ(BitB)」と呼ばれる手法を使用しており、これは採用フィッシングに関する以前の調査でCTM360が報告してい
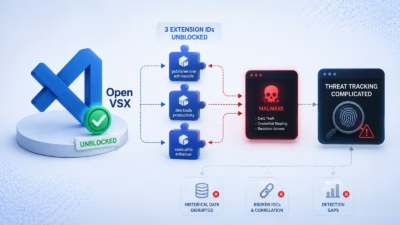
Open VSXは8月16日から8月20日にかけて、悪意ある拡張機能リストから3件の拡張機能IDを削除し、大規模ななりすましキャンペーンで識別子を乗っ取られていた正規開発者の公開権限を復元しました。 今回のブロック解除の対象となったのはAlDuncanson.react-hooks-snippets、magne-sj
要点まとめ 本キャンペーンは、実際のレジスタブルドメインであるsancaktextile.onlineの左側にCisco Secure Web、Proofpoint URL Defense、Microsoft Safe Links、Mimecastの名称を配置することで、悪意あるURLがあたかも事前スキャン済みであ
セキュリティ研究者が、WindowsのPlug and Play機能を悪用し、脆弱または安全性の低いベンダーソフトウェアをWindowsにインストールさせてSYSTEM権限を取得する新たな攻撃手法「Plug and Pwn」を公表しました。 この研究は、セキュリティ研究者のAlejandro Hernando氏とBo
攻撃者の手口の一部としてAIツールが台頭していることは、ランサムウェア攻撃が手遅れになるまで検知しづらくなっている大きな要因となっています。 Proofpointがサイバーセキュリティ専門家を対象に実施した世界的な調査によると、ランサムウェア攻撃の被害に遭った組織のうち、3分の2近く(65%)がAIによって攻撃の効果が
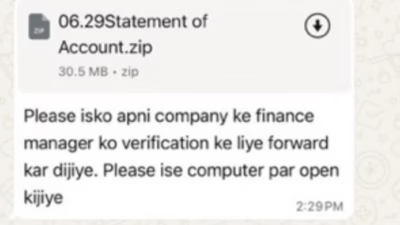
新たな「ボス詐欺(Boss Scam)」は、CEO詐欺の大幅な進化形です。攻撃者はなりすまし、Windows DLLサイドローディング、そしてWhatsApp Webのセッション窃取を組み合わせ、信頼された経営幹部のコミュニケーションチャネルを詐欺インフラへと変えています。 このキャンペーンは、インドのI4CおよびN
eSecurity Planetのコンテンツおよび製品に関する推薦は、編集上の独立性を保っています。パートナーへのリンクをクリックすると、収益が発生する場合があります。 詳しくはこちら 多くの組織は長年にわたり、目で見たものや耳で聞いたものを信頼するよう従業員を教育してきました。 しかし、人工
すべての記事を読み込みました