
ハッカーはフィッシングを「有望な商談」に偽装
攻撃者は、企業のメールアカウントに侵入するため、「今度の案件で見積もりを出せますか」と尋ねる短いメッセージを送りつけています。営業や調達の担当者が毎週のように対応している、ごく日常的な依頼です。 Fortraのサイバーセキュリティ研究者であるCadence Riddle氏は、「RFQ」(見積依頼)に言及する悪意のあ
攻撃者は、企業のメールアカウントに侵入するため、「今度の案件で見積もりを出せますか」と尋ねる短いメッセージを送りつけています。営業や調達の担当者が毎週のように対応している、ごく日常的な依頼です。 Fortraのサイバーセキュリティ研究者であるCadence Riddle氏は、「RFQ」(見積依頼)に言及する悪意のあ
FBI(米連邦捜査局)とUSSS(米シークレットサービス)の共同アドバイザリによると、FortiBleedキャンペーンの被害を受けた組織の一部で、自社のFortinet製ファイアウォールから締め出される事態が発生しています。 FortiBleedは、インターネットに公開されたFortinet製ファイ
MicrosoftのXアカウントが乗っ取られ、不審な暗号資産トークン「$CLIPPY」の宣伝に悪用された攻撃者はMicrosoftを装った偽の声明や謝罪投稿で、詐欺の拡散を図ったMicrosoftは不正アクセスを認め、投稿を削除してアカウントの安全を確保したサイバー犯罪者がMicrosoftのXアカウントを一時的
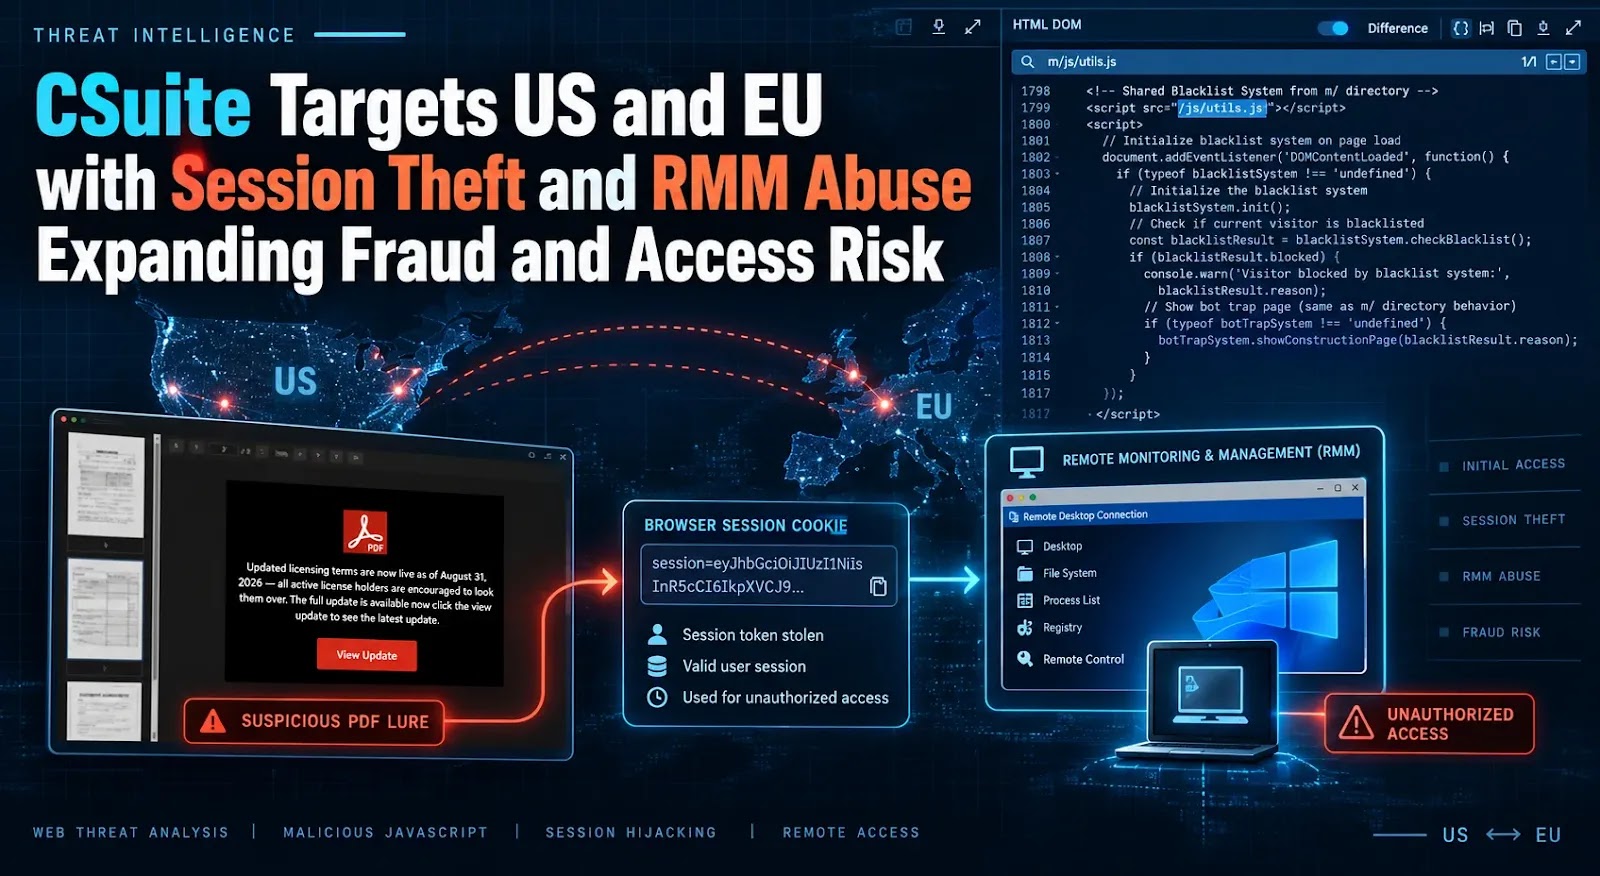
CSuiteは、Microsoft 365のセッション窃取と、正規の管理ツールを使ったリモートアクセスを組み合わせた、多段階型のフィッシング攻撃として台頭しています。 ANY.RUNの研究者は、このキャンペーンに関連するサンドボックス解析351件を確認しました。投稿の51%は米国からです。 被害を受けたのは、テクノロ
マイクロソフト、英国警察および複数のパートナーがEvilTokens PhaaSを摘発し、容疑者2名を逮捕、200以上のドメイン・サイトを差し押さえEvilTokensはAIを活用してデバイスコード・フィッシングを大規模化し、世界中の10,000組織にわたる12,000件の受信箱を侵害サブスクリプション、管理ダッ
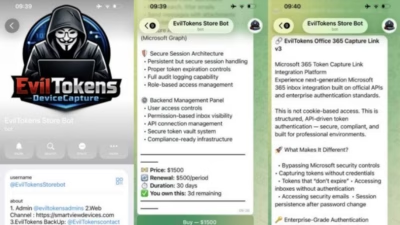
マイクロソフトは今月、EvilTokensと呼ばれるAI搭載のサイバー犯罪プラットフォームに対して法的措置を講じました。裁判所の許可を得てこのツールをオフラインにするとともに、英国の警察と協力し、背後にいるとされる人物の逮捕にこぎつけました。 EvilTokensはTelegram上で提供されており、入
Microsoftは、2027年2月からSMSによる第一要素サインインを廃止するのに先立ち、サインイン障害を避けるためEntra IDユーザーをパスキーなどのフィッシング耐性を持つ認証方式に移行するよう管理者に改めて呼びかけました。 管理者にはQRコード認証、FIDO2セキュリティキー、その他Entra IDがサポー
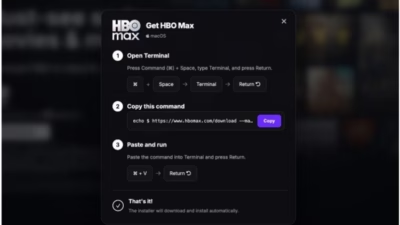
認証済みのHBO Maxアカウントは、広告を目にしても安全な場所のように見えます。しかし攻撃者は、その信頼性をマルウェア配布の仕組みへと転用したとみられています。 Hudson Rockの研究者によると、攻撃者はHBO Maxの認証済みRedditアカウント(広告用)を侵害し、これを使って約48時間にわたり10
カナダ最大級の通信事業者Telusは、一部の顧客に対し、アカウントが侵害され個人情報にアクセスされたことを通知しています。 消費者向けTelusアカウントが影響を受けた顧客に送付されたデータ侵害通知によると、Telusは侵入が2025年2月から2026年6月の間に発生したとしています。 同社によると、攻撃者は侵害され
Dropboxは今週、2026年8月4日から8月21日にかけての17日間にわたる侵入によって、約5,000件のユーザーアカウントが攻撃者に侵害されたことを認めました。ファイルが閲覧または download されたのはそのうち3分の1未満にとどまるとしています。 攻撃者は被害者のDropboxパスワードを必要とせ
すべての記事を読み込みました