
AI搭載Androidトロイの木馬「RatHat」、銀行認証情報・PIN・多要素認証コードを窃取
研究者らは、人工知能を利用してデバイス侵害を自動化し、金融機関の認証情報やPIN、ワンタイムパスコードを盗み出す新種のAndroidバンキング型トロイの木馬「RatHat」を発見しました。このマルウェアを分析したのはZimperiumのzLabs研究チームで、Androidを標的とする脅威の大きな進化を示すものだとい
研究者らは、人工知能を利用してデバイス侵害を自動化し、金融機関の認証情報やPIN、ワンタイムパスコードを盗み出す新種のAndroidバンキング型トロイの木馬「RatHat」を発見しました。このマルウェアを分析したのはZimperiumのzLabs研究チームで、Androidを標的とする脅威の大きな進化を示すものだとい
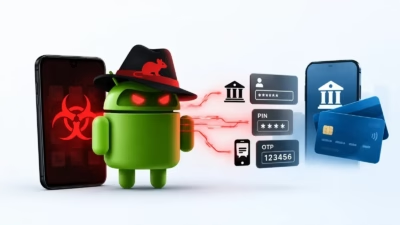
セキュリティ研究者らは、「RatHat」と呼ばれる新しいAndroid向けバンキング型トロイの木馬を発見しました。このマルウェアは人工知能(AI)、アクセシビリティ機能の悪用、そしてAndroid Debug Bridge(ADB)の機能を組み合わせ、金融関連の認証情報、PIN、ワンタイムパスコードを窃取します。 M
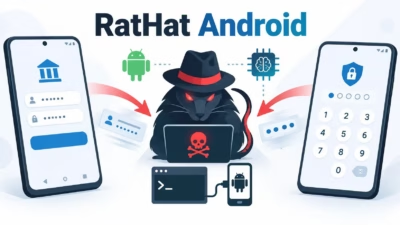
このマルウェアは、人工知能、アクセシビリティサービスの悪用、そしてAndroid Debug Bridge(ADB)ペアリングを組み合わせることで、銀行認証情報、決済用PIN、ワンタイムパスワード、ロック画面データを窃取します。 RatHatはスミッシングメッセージ、悪意のある広告、フィッシングサイト、サードパーティ
Androidランサムウェアはもはやファイルをロックするだけの存在ではなくなりました。Mantax Otaxは感染したスマートフォンをスパイ道具と、持ち主への圧力手段へと同時に変貌させます。Zimperiumはこのマルウェアについて解説しており、古いバージョンのAndroidでデータを暗号化するだ

個人用アプリと業務用アプリを分離するために設計されたAndroidの機能が、バンキング詐欺の隠れ蓑になっています。Group-IBは、GigabudとVworkの組み合わせについて説明しており、確認された攻撃連鎖では、職場プロファイルを作成し、その中に偽の銀行アプリを配置したうえで、1台のデバイス
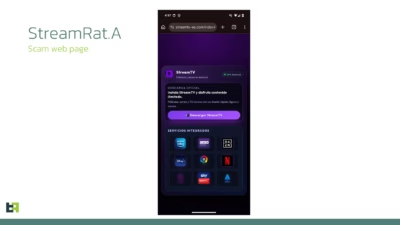
StreamRATは、MetaやTikTokの無料テレビ配信を装った偽広告を通じて拡散される、新たに確認されたAndroidバンキングトロイの木馬です。 「Steamtv Esp.」として追跡されているこのキャンペーンは、主にスペイン語圏のAndroidユーザーを標的としており、2026年6月11日から7月3日にかけ
「Steamtv Esp」と呼ばれるキャンペーンは、2026年6月11日から7月3日にかけて、Metaユーザー約570,000人に到達した可能性があり、スペインが主な標的となっているようです。 このキャンペーンでは、以前のIPTVをテーマとしたマルウェアキャンペーンと同様、テレビストリーミングを餌にした手口が使われて
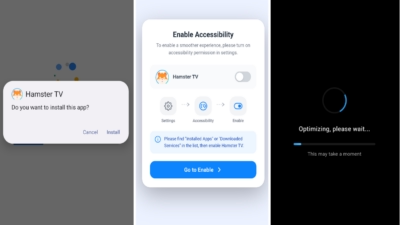
悪名高いバンキング型トロイの木馬「ToxicPanda」が、大幅に強化された新バージョンとなって再び姿を現しました。ToxicPanda 2.0は、銀行アプリや暗号資産アプリからPINコードを盗み出す機能を備えています。スマートフォンのロック解除パスワードも驚くほど簡単に傍受してしまいます。さらに

ToxicPanda 2.0は、詐欺・端末制御・認証情報窃取の機能を大幅に拡張した進化版のAndroidバンキング型トロイの木馬です。 更新されたこのマルウェアは、透明なオーバーレイを使用して140以上の銀行・暗号資産アプリからPIN入力を捕捉するほか、より広範なフィッシングフレームワークによって16カ国にわたる34

このマルウェアは現在、16カ国にわたる349の銀行アプリ、金融アプリ、電子ウォレットアプリ、暗号資産アプリを標的としています。これまで確認されていた旧バージョンが標的としていた銀行アプリはわずか16個にとどまっていたのと比べると、大幅な拡大です。 ToxicPandaは当初、欧州とラテンアメリカを狙うAndroidバ
すべての記事を読み込みました