
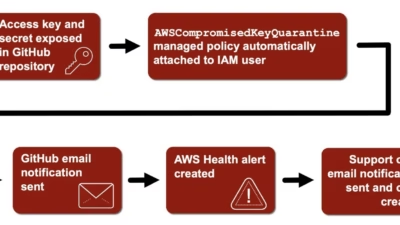
AWSがパブリックGitHubリポジトリ上で流出したIAM認証情報を検知し隔離
AWSは、パブリックGitHubリポジトリに流出したIdentity and Access Management(IAM)アクセスキーを自動的に隔離できます。このプロセスでは、クラウド悪用のリスクを軽減するため、数秒以内に制限的なマネージドポリシーが適用されます。 Palo Alto Networks傘下のUnit
AWSは、パブリックGitHubリポジトリに流出したIdentity and Access Management(IAM)アクセスキーを自動的に隔離できます。このプロセスでは、クラウド悪用のリスクを軽減するため、数秒以内に制限的なマネージドポリシーが適用されます。 Palo Alto Networks傘下のUnit
eSecurity Planet のコンテンツおよび製品に関する推奨事項は、編集上の独立性を保っています。当サイトはパートナーへのリンクがクリックされることで収益を得る場合があります。 詳しくはこちら 研究者らが、今も有効に機能する流出済みのAWSアクセスキーを数千件発見しました。その中には、企業アカウン