
マイクロソフト、数千件のアカウントを乗っ取るAIフィッシングサービス「EvilTokens」に警告
マイクロソフトは、フィッシング・アズ・ア・サービス(PhaaS)プラットフォーム「EvilTokens」が、AIを活用したデバイスコード型フィッシングの主要な発生源となっており、2026年2月の登場以来、世界中の10,000を超える組織にまたがる12,000以上のメールボックスを侵害してきたと警告しました。 この攻撃
マイクロソフトは、フィッシング・アズ・ア・サービス(PhaaS)プラットフォーム「EvilTokens」が、AIを活用したデバイスコード型フィッシングの主要な発生源となっており、2026年2月の登場以来、世界中の10,000を超える組織にまたがる12,000以上のメールボックスを侵害してきたと警告しました。 この攻撃
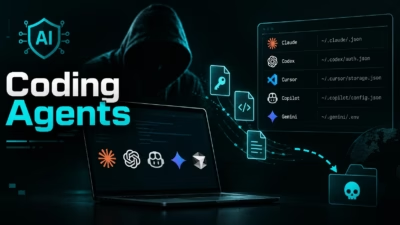
サイバー犯罪者が、Claude、Cline、Codex、Continue、Cursor、OpenCodeなどAIコーディングエージェントがローカルに保存するデータを狙う動きを強めています。 一般に「インフォスティーラー」と呼ばれる情報窃取型マルウェアは現在、AIツールのトークン、ソースコード、プロンプト履歴、プロジェ
今回のHelp Net Securityのビデオでは、Zero NetworksのフィールドCTOであるChris Boehm氏が、ベンダーの侵害がいかにして自社の侵害へとつながるのかを詳しく解説しています。 Boehm氏によれば、攻撃者は今や信頼できるベンダーの背後にいる下請け業者を標的にしているといいます。聞いた

Kali365 Phishing-as-a-Service(PhaaS)キャンペーンは、当初の対象範囲を急速に超え、Okta、Xerox DocuShare、そしてロシア国営のMAXメッセンジャーのユーザーへと攻撃対象を拡大しています。 Kali365はもともと、MicrosoftのOAuth 2.0デバイス認可フロ

連邦捜査局(FBI)が新しいフィッシングキットに関する専用の公共サービス発表を公開した場合、注目する価値があります。 同機関は現在、「Kali365」について警告を発しています。これはフィッシング・アズ・ア・サービス(PhaaS)プラットフォームであり、技術力の低い攻撃者でもパスワードの代わりにアクセストークンを

サイバーセキュリティ防御側にとって年末の恒例行事としてすっかりおなじみになってし...