
オープンウェイトAIのガバナンスギャップと、その対処法
オープンウェイトAIは、すっかり主流になりました。2026年9月時点で、調査対象となった企業の42%が本番環境でオープンウェイトモデルを運用しているとの推計があり、わずか2か月前の31%から大きく増えています。ただし、モデルをダウンロードして使うということは、本来であればプロバイダーが担う責任を自社で引き受けることも
オープンウェイトAIは、すっかり主流になりました。2026年9月時点で、調査対象となった企業の42%が本番環境でオープンウェイトモデルを運用しているとの推計があり、わずか2か月前の31%から大きく増えています。ただし、モデルをダウンロードして使うということは、本来であればプロバイダーが担う責任を自社で引き受けることも
世界的な小売企業から医療大手まで、世界有数の組織が、ここ数カ月だけでも壊滅的なサイバー攻撃の被害に遭っています。PHPをめぐるインシデントは世界中の数百万人に影響しました。攻撃は冷蔵庫まで標的にするようになり、組織や一般の人々の生活を混乱させています。数百万人の個人情報が侵害され、企業は多額の金銭的損
香港ディズニーランドは、電子チケットのQRコード約1万7,000件が盗まれたと報じられたことを受け、オンラインのチケット販売とホテル予約を停止しました。同リゾートは2026年11月13日にサイバーセキュリティインシデントを確認し、追加のセキュリティ対策を導入しました。香港警察が捜査を進めており、ディズニーランドは入
企業が自律性を高めたAIエージェントの導入を進めるなか、既存のネットワークセキュリティの弱点によって、これらのシステムが本来の責務を超えて動作してしまう恐れがあります。従来のAI向け安全対策では、こうしたリスクに十分対処できない可能性があります。特に、ネットワークアクセスポリシーが過度に緩い場合は注意が必要です。最
英国のセキュアなデータ交換を専門とするDOQEXは、シングルサインオン(SSO)とSCIM(System for Cross-domain Identity Management)の機能を拡充しました。これにより、組織は追加のライセンス費用なしで、より幅広いIDプロバイダー(IdP)を通じてユーザーアクセスを管理でき
Envoyは本日、インフラ級の来訪者セキュリティ製品「Visitors Critical」の提供を開始しました。本人確認、スクリーニング、承認ワークフローを共通のセキュリティ基盤に統合し、記録の保護と監査対応を維持します。 この製品は、セキュリティ侵害の影響が許容できない高リスク環境を想定して開発され
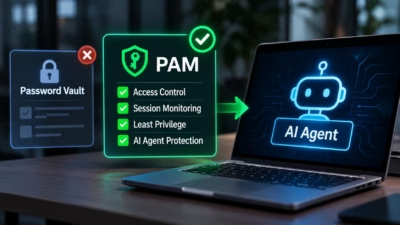
従来の特権アクセス管理(PAM)は、人間のユーザーを前提に作られています。しかし現在では、AIエージェントが人間のユーザーと並んで動作する場面が増えています。AIエージェントは企業のアプリにログインし、自らの特権アクセスで機密 データを扱います。こうしたエージェントを守るには、エージェントの実際の動作に合わ
2年前、企業の AI利用の大半はチャット画面の中で完結していました。しかし現在、AIアシスタントは共有メールボックスを読み、SharePointを検索し、サポートチケットを起票します。チームによっては、コードを書いて実行することもあります。こうした接続はすべて、権限を持つアカウントの上で動いています。そして、アシスタ
韓国の金融セクターを守る役割を担うサイバーセキュリティ機関が、サイバー攻撃の標的となりました。報道によると、韓国の金融保安院(FSI)の外部セキュリティ評価プラットフォームが侵害され、金融機関に関連する職員の情報が流出しました。このポータルは約3,000の組織が、セキュリティ評価文書のやり取りや評価結果の確認に利用
Material Securityは、北朝鮮の偽IT労働者とみられる人物が、同社の監視対象組織の採用プロセスをどう進んでいくかを追跡しました。その結果、1年間でオンボーディングにまで到達した偽装人物(ペルソナ)は27件に上ったといいます。直近1カ月でペルソナがそこまで到達したある企業では、社会保障番号
すべての記事を読み込みました