
PHPの広範囲に及ぶ脆弱性、本日多数のサイトで障害の恐れ – Krebs on Security
本日は、「404」や「Page Not Found」のエラーを表示するウェブサイトが相当数にのぼる可能性があります。攻撃者に影響を受けるサーバーの完全な制御を許してしまう2件の脆弱性を修正するため、全ウェブサイトのおよそ70%でコアソフトウェアの更新が必要になっているためです。専門家によると、
本日は、「404」や「Page Not Found」のエラーを表示するウェブサイトが相当数にのぼる可能性があります。攻撃者に影響を受けるサーバーの完全な制御を許してしまう2件の脆弱性を修正するため、全ウェブサイトのおよそ70%でコアソフトウェアの更新が必要になっているためです。専門家によると、
中国語圏のハッカーが、数多くのEコマースサイトに対する大規模な悪意ある活動の大部分を、AI駆動のペネトレーションテストツール「Cairn」に任せていることが分かりました。研究者は、決済情報の窃取を狙った高度に自動化された活動を行う、公開状態のダッシュボードを20以上確認しています。今回の調査結果は、AIを活用したサイバ
2026年7月に公開されたWordPress Coreの重大なエクスプロイトチェーン「WP2Shell」により、認証されていない攻撃者が脆弱なサイト上でコードを実行できる状態になっています。 このチェーンはCVE-2026-63030とCVE-2026-60137という2つの脆弱性を連鎖させ、最終的にウェブシェルとし
オープンソースのAIプラットフォーム「Cairn」が攻撃者に悪用され、世界中の数百のウェブサイトに対する不正行為の自動化に使われていると、AIセキュリティ企業のNorforgeが報告しました。 Cairnは汎用の問題解決エンジンで、AIエージェントを連携させて設定した目標へ向かわせることができます。自律型のペネトレー
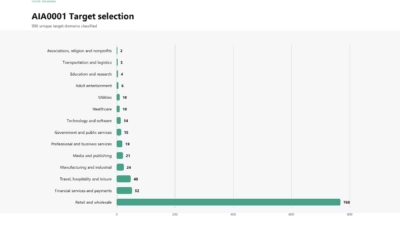
中国語を話す攻撃者が最近、自律型AIエージェントを使ってオンライン店舗に大規模なサイバー攻撃を仕掛けていたことが分かりました。これらの自律型システムは9月25日から、4カ国の1,200以上の商用ウェブサイトを標的にしました。セキュリティ研究者によると、この自動化された攻撃キャンペーンは100社を超
中国政府の支援を受けているとみられる攻撃者が、BeyondTrust Remote Supportのインスタンスで、新たに公表された重大な脆弱性を悪用したことが分かりました。Googleが警告しています。 「Armory Castle」として追跡
NextcloudにビルトインされているCollabora Online CODE Serverアプリの重大な脆弱性を、ハッカーが悪用しています。認証なしでOSコマンドを実行されるおそれがあります。 CVE-2026-110447として追跡されているこの脆弱性は、26.4.303より前のrichdocumentsco
執筆者: Jayson Frost、Bryce Greathouse、Brian Meyer、John Palmisano、Rajesh Rajeshirke、Steve Rasch、John Wolfram はじめに BeyondTrustは10月15日、同社のBeyondTrust Remote Su
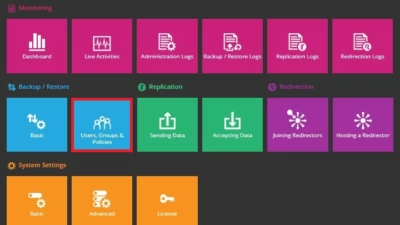
AhsayCBSバックアップサーバー向けのセキュリティパッチが、実際に悪用されている2件の脆弱性を完全には修正できていなかったことが分かりました。ベンダーは緊急のホットフィックスを公開しています。Ahsay Systemsは2026年10月10日、バージョン10.3.4.0ではCVE-2026-105133とC
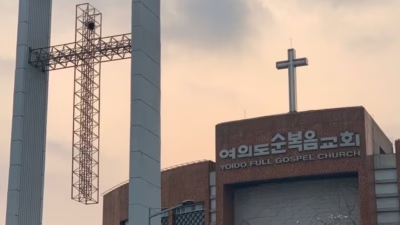
韓国最大級のプロテスタント教会2カ所が、数十万人規模の会員の機密情報が流出した可能性があるサイバー攻撃について調査を進めています。流出した恐れがあるのは、個人情報や財務記録、内部文書などです。 ソウルに本部を置く汝矣島純福音教会(Yoido Full Gospel Church)とサラン教会(SaRang Chur
すべての記事を読み込みました