
悪夢の蝕(Nightmare-Eclipse)、再び──Windows向け新エクスプロイト「ShieldCrash」を公開
史上最多となったPatch Tuesdayの発表から間もなく、腹を立てたセキュリティ研究者「Nightmare-Eclipse」がまたしてもWindowsのゼロデイエクスプロイトを公開しました。このエクスプロイトは権限昇格を可能にし、先月公開された別のWindowsエクスプロイトに対する修正パッチを回避するものです。こ
史上最多となったPatch Tuesdayの発表から間もなく、腹を立てたセキュリティ研究者「Nightmare-Eclipse」がまたしてもWindowsのゼロデイエクスプロイトを公開しました。このエクスプロイトは権限昇格を可能にし、先月公開された別のWindowsエクスプロイトに対する修正パッチを回避するものです。こ

CVE-2026-41940として追跡されている致命的なゼロデイ脆弱性は、現在Webホスティング業界全体で積極的に悪用されています。 このCVSS 9.8の欠陥により、認証されていないリモート攻撃者がcPanelをバイパスし、WHMのログインメカニズムを回避できるようになり、サーバーの完全な管理者制御が得られます。

今月初めにMicrosoft Defenderのゼロデイ権限昇格脆弱性を悪用するプルーフオブコンセプト(PoC)エクスプロイトを公開したセキュリティ研究者が、さらに2つのエクスプロイトをもって戻ってきた。 最初は「RedSun」と呼ばれ、同じプラットフォームの別の権限昇格脆弱性である。2番目の「Un
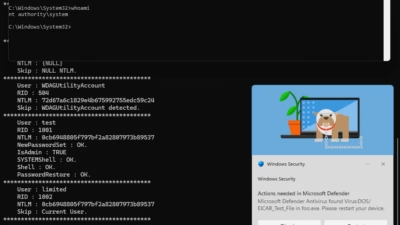
成熟期を迎えたばかりのWindows脆弱性に関する機能コードの不正な開示は、マイクロソフトに対して新たな重大な難題をもたらした。この欠陥は権限昇格に関連するものであり、現在のところ修復パッチなしで存続している。エクスプロイトの公開開示により、この建築上の欠陥が開発者だけでなく潜在的な攻撃者にも透き通った状態になった
Oracle WebLogic Serverの最高度の脆弱性は現在野生環境で積極的に悪用されており、脅威アクターはGitHubで公開的なエクスプロイトコードがリリースされたその同じ日に攻撃を開始しました。 CVE-2026-21962として追跡されるこの欠陥は、完璧なCVSSスコア10.0を持っており、脆弱性に対する