
Strands Box:AIエージェント向けオープンソースのサンドボックス
AWSは、AIエージェント向けのオープンソースサンドボックス「Strands Box」を公開しました。OSレベルの分離に加え、エージェントがこれまでに実行した操作を踏まえて次の操作の可否を判断できるルールを組み合わせているのが特徴です。Boxは開発者プレビュー段階にあり、Apple silicon搭載
AWSは、AIエージェント向けのオープンソースサンドボックス「Strands Box」を公開しました。OSレベルの分離に加え、エージェントがこれまでに実行した操作を踏まえて次の操作の可否を判断できるルールを組み合わせているのが特徴です。Boxは開発者プレビュー段階にあり、Apple silicon搭載
Mac上の音声アシスタントが、誰か別の人物のマイクとリモコンを同時に乗っ取られてしまう――そんな事態が現実味を帯びています。AIエージェント「Muse」に発見されたゼロデイ脆弱性により、通常のローカルプロセスがユーザーの音声入力を横取りし、すでにエージェントに付与されているアクセス権限を悪用できる
Arcjetは、エンジニアリングチームが構築するAIエージェントのセキュリティを確保しながら、セキュリティチームに必要なガバナンスとコンプライアンスの証跡を提供する新製品「エージェントランタイムセキュリティ」を発表しました。Arcjetは、エージェントのワークフロー全体にわたる可視性、制御、監査機能を
セキュリティ モデル提供元がMETRに無償で提供していたクレジットだった。実際の顧客であればこうはいかなかっただろう
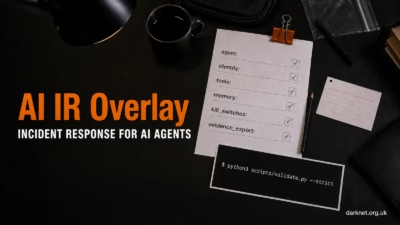
You are here: Home / GenAI / AI IR Overlay – AIエージェント向けインシデント対応仕様 OAuthトークンが有効で、APIコールが認可されており、それでもなお、誰も意図していなかった行為が実行されてしまうことがあります。エージェントは与えられた認証情報を、承認済みのインターフ
Anthropicの最新のシステムカードによると、Claude Opus 5は間接的プロンプトインジェクション攻撃の成功率を15回の試行以内で2%まで低減させました。これはGray SwanのIPIベンチマークで評価されたモデルの中で最も優れた結果となっています。 間接的プロンプトインジェクションは、メールの読み取り
Anthropic、Google、OpenAIをはじめとする主要フロンティアAIベンダーは、大規模言語モデルを包み込む「ハーネス」を制御する必要があります。互いを過度に信頼し合うソフトウェアコンポーネントによって、セキュリティ上の弱点が生み出されているためです。こう指摘するのは、AIペネトレーションテスト企業Novee
編集部注:本稿は、実践的なAIセキュリティエンジニアリングに関するシリーズの第2回です。第1回では、Llama-Guardを用いたNeMoの入出力レールによるLLMファイアウォールの構築を取り上げました。「頭脳」は守られていても「手」は自由なままという問題本シリーズ第1回では、専用の安全性モデルと決定論的なColang

First Recon AIは、First ReconのAI Security Runtimeの一般提供開始とパブリックローンチを発表しました。これは、企業組織全体でのAI利用を統制・保護するセキュリティプラットフォームです。First Reconのランタイムは、あらゆるAIインタラクション(人からモ
MicrosoftのAutoJack研究が明らかにしたこと:AIブラウジングエージェントがレンダリングした悪意あるWebページが、ローカルMCPサービスに到達し、基盤システム上で任意のプロセスを実行できる仕組み Microsoftは、
すべての記事を読み込みました