
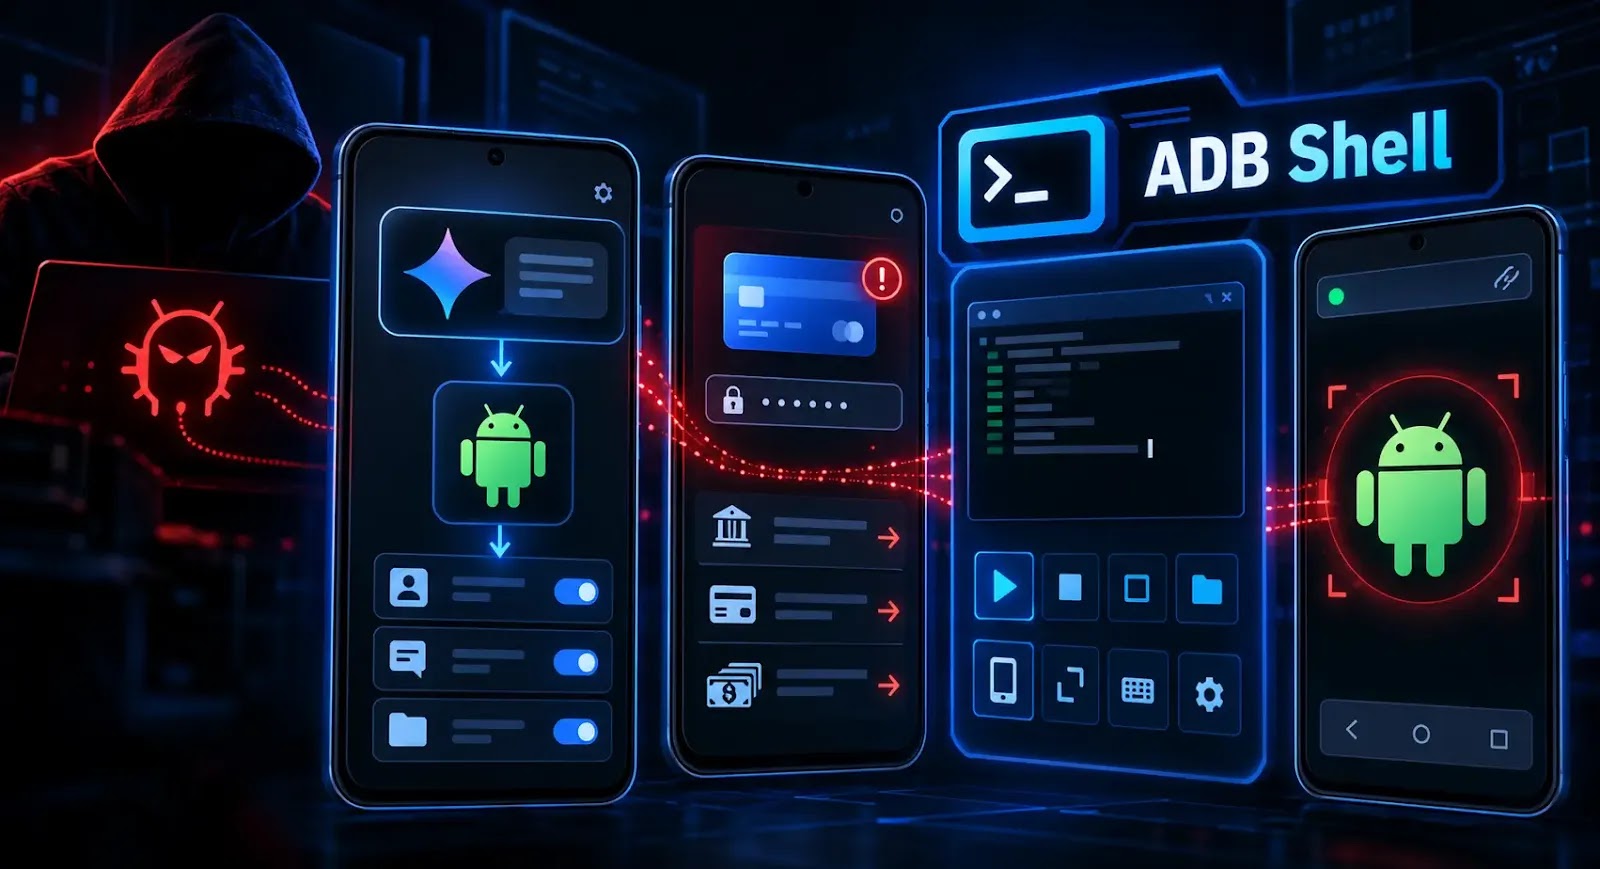
Android向けバンキングトロイの木馬「RATHat」、Gemini AIとADBシェルを悪用して端末を乗っ取る
Android向けバンキングトロイの木馬「RATHat」は、Google Gemini AIとAndroid Debug Bridge(ADB)の悪用を組み合わせ、認証情報を盗み出すとともに、攻撃者に遠隔アクセスを許します。 悪意のあるアプリは侵入口として機能し、アプリ本来のライフサイクルとは独立して動作する別サービ
Android向けバンキングトロイの木馬「RATHat」は、Google Gemini AIとAndroid Debug Bridge(ADB)の悪用を組み合わせ、認証情報を盗み出すとともに、攻撃者に遠隔アクセスを許します。 悪意のあるアプリは侵入口として機能し、アプリ本来のライフサイクルとは独立して動作する別サービ
新たに発見されたAndroidバンキング型トロイの木馬「RemControl」が、欧州、中東、カナダにまたがる30以上の金融機関の顧客を標的にしていることが判明しました。 このマルウェアは、偽のGoogle Playページ、Androidユーザー補助サービス(Accessibility Service)の悪用、認証情
AIを活用したサブシステムを搭載し、遠隔操作者が侵害したデバイスをナビゲートするのを支援する新たなAndroidマルウェア「RatHat」が発見されました。 Zimperium zLabsの研究者はこのマルウェアを分析し、中国語で書かれたLLMプロンプトを発見したことから、中国を拠点とする脅威アクターとの関連があると

Group-IBの調査によると、Androidバンキング型トロイの木馬「Gigabud」は、感染したスマートフォン上に別のワークプロファイルを作成し、その中でクローンされた銀行アプリを実行できることが分かりました。攻撃者はこの新しいプロファイル内で不正な取引を実行でき、デバイスの他の場所で検出されたマルウェアの痕
研究者らが発見した「ToxicPanda 2.0」は、アカウント乗っ取りと「デバイス上不正操作(on-device fraud)」を目的に設計されたAndroid向けバンキング型トロイの木馬兼リモートアクセスツールです。 ToxicPanda 2.0は、標的とする銀行や電子ウォレットのリストを大幅に拡大しただけで
セキュリティ研究者らは、広く蔓延しているAndroid向けバンキング型トロイの木馬の新亜種について警告を発しました。この亜種は潜在的な被害者数を大幅に拡大させるものです。 モバイルセキュリティベンダーのZimperiumに所属するzLabsチームが、8月19日付の投稿で「ToxicPanda 2.0」を発見した
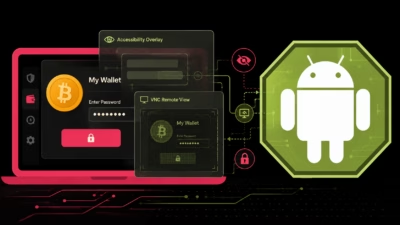
Octagonは、これまで文書化されたことのないAndroid向けバンキング・暗号資産詐欺プラットフォームで、AndroidKitKatというハンドルネームを使うロシア語圏の脅威アクターがMalware-as-a-Serviceとして販売しています。 このツールキットは2026年6月1日にロシア語のサイバー犯罪フォー
Telegramを通じて犯罪者に貸し出されている新種のAndroidスパイウェアが確認されました。これにより、スキルの低い攻撃者でもスマートフォンを乗っ取り、銀行の認証情報を盗み出せるようになると研究者らは指摘しています。 Zimperiumのzレクスは、このマルウェアをRedWingと命名し、販売者向けドキュメントや

Rokarollaは、信頼性の高いアプリケーションを偽装した悪意のあるウェブサイトを通じて配布される、非常に侵襲性の高いAndroidバンキング型トロイの木馬です。モバイルユーザーを狙った攻撃に使用されています。 このマルウェアは、広範なデバイス権限とフォールバックC2(コマンド&コントロール)インフラを活用し、感染
Zimperiumが新型Androidバンキング型トロイの木馬「Rokarolla」を発見、217件の銀行・暗号資産アプリを標的に偽装サイト、サードパーティストア、SNSを通じて配布。ドロッパーはGoogle Play Protectに成りすます不可視のオーバーレイで認証情報を詐取。自身を隠蔽しつつ、キーロギング・
すべての記事を読み込みました