
Proton、Lumo AIにファイル・メール・業務ツールへのアクセスを付与――権限は操作ごとに設定可能
Protonは、プライバシー重視のAIアシスタント「Lumo」をエージェントに近い存在へと進化させる、Windows・macOS・Linux向けアプリ「Lumo Desktop」を公開しました。今回のアップデートでは「Connectors」「Schedules」「Skill
Protonは、プライバシー重視のAIアシスタント「Lumo」をエージェントに近い存在へと進化させる、Windows・macOS・Linux向けアプリ「Lumo Desktop」を公開しました。今回のアップデートでは「Connectors」「Schedules」「Skill
Help Net Securityのインタビューに応じたのは、GitHubのセキュリティ研究者Peter Stöckli氏です。同氏は、GitHubのチームがAIエージェントを使ってソフトウェアの脆弱性を監査する方法を説明しました。話題は、認証・認可のバグから着手した理由、モデルごとにプロンプトをテストして削ぎ落とす
Anthropicは、ベンダーやオープンソースのメンテナーに報告した重大度「高」および「クリティカル」の脆弱性について、報告から30日後に公開する方針です。従来の90日から短縮します。それ以外の脆弱性は45日後に公開します。新しい期限は2027年1月1日以降に送付する報告が対象で、同日の時点で未解決の
Googleは近く、脆弱性を一般に公開するまでの期限を大幅に短縮します。この動きに対し、サイバーセキュリティ専門家の一部から懸念の声が上がっています。Project Zeroは、Googleによるサードパーティ向けの脆弱性修正プログラムです。現行の「90+30」ポリシーでは、脆弱性の修正に90日、パッチ展開を見届けるた
Ory Hydraは、オープンソースのOAuth 2.0サーバー兼OpenID Connectプロバイダーです。Oryが開発したもので、トークンの発行と検証、クライアントアプリケーションの登録、トークンへの署名に使う鍵の管理を担います。Hydraはユーザー名もパスワードも保存しません。そのため、ログイ
ある車のオーナーが、AIコーディングエージェントの力を借りて、1994年型ジープ・チェロキーのエンジンコンピュータでカスタムコードを読み出し、コピーし、実行した経緯を公開しました。 この1週間に及ぶプロジェクトを記録したのは、Muhammad Zulali氏です。2026年11月10日にYouTube動画として公開し
米国政府は、北朝鮮による「FaceStealer」と呼ばれるソーシャルエンジニアリングのキャンペーンを阻止しました。このキャンペーンでは、4億ドル超の暗号資産が盗まれています。 攻撃ではディープフェイクやClickFixなど複数のソーシャルエンジニアリング手法を使い、暗号資産やWeb3分野の関係者、オープンソースの開
脆弱性の件数が新記録を樹立しました。2026年にこれまでに発見・公開された共通脆弱性識別子(CVE)の数は、金曜日に10万件を超えました。2025年の年間総数の2倍以上です。その理由は、AIの2文字に集約できます。VulnCheckで協調的脆弱性開示を統括するディレクターのJosh Bressers氏は、The Re
米政府は木曜日、巧妙なソーシャルエンジニアリング攻撃キャンペーンに関連するインフラを押収し、北朝鮮がBinanceから盗んだ資金の一部を回収したと発表しました。これにより、北朝鮮による暗号資産窃取の活動に打撃を与えたとしています。 連邦捜査官は裁判所の許可を得て、900本を超えるウェブカメラ映像を押収しました。北朝鮮
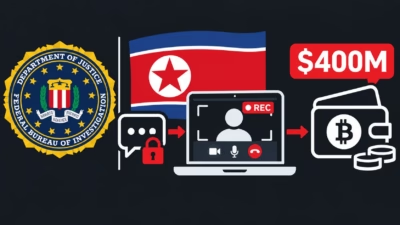
「FaceStealer」と呼ばれる攻撃は、乗っ取ったメッセージングアカウント、偽のビデオ会議、密かに録画したウェブカメラ映像を使い、暗号資産の保有者やオープンソースのメンテナーを狙っていました。 米司法省(DOJ)と米連邦捜査局(FBI)は、北朝鮮のハッカーが使用していたクラウドインフラを妨害しました。このハッカー
すべての記事を読み込みました