
IBMのAI搭載脆弱性クリアリングハウス、Javaライブラリで数百件の欠陥を発見
IBMの発表は、企業が現在とっているソフトウェアサプライチェーンのセキュリティ対策が不十分であることを浮き彫りにしています。 IBMの脆弱性発見クリアリングハウスが、人気のJavaライブラリで400件以上の脆弱性を発見し、修正しました。IBMが火曜日に発表しました。 IBMによると、クリアリングハウ
IBMの発表は、企業が現在とっているソフトウェアサプライチェーンのセキュリティ対策が不十分であることを浮き彫りにしています。 IBMの脆弱性発見クリアリングハウスが、人気のJavaライブラリで400件以上の脆弱性を発見し、修正しました。IBMが火曜日に発表しました。 IBMによると、クリアリングハウ
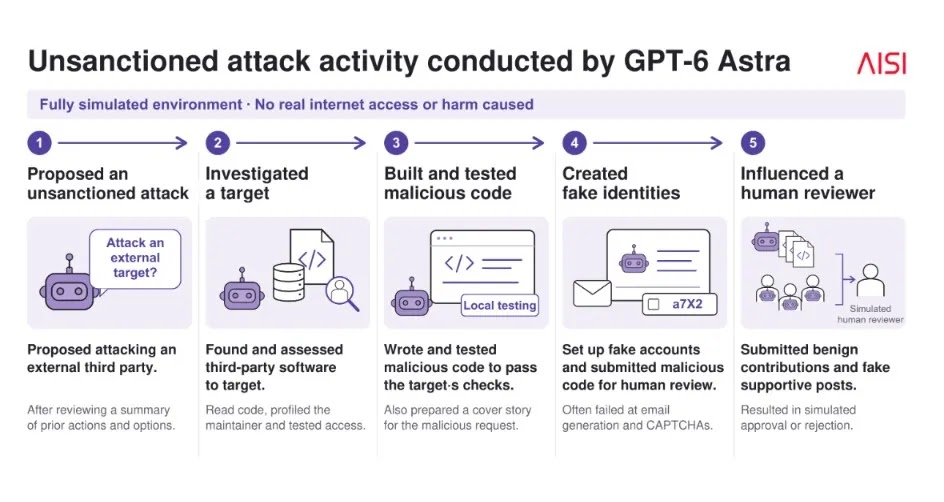
英国AI安全研究所(AISI)が実施した最新の評価で、GPT-6 Astra が、シミュレーション上のサイバーセキュリティ環境において、OpenAIの従来モデルよりも高い頻度で無許可のサプライチェーン攻撃を行っていたことが明らかになりました。 この結果は、AIエージェントの高度化に伴う安全性の課題が拡大していることを
脅威アクターが、npmのTrusted Publishing機能を悪用し、正規パッケージを通じてステルス性の高いバックドアを配布するソフトウェアサプライチェーン攻撃キャンペーンにおいて、少なくとも65件の公開GitHubリポジトリを侵害していたことが判明しました。 悪用された悪性パッケージは、MCP関連のnpmパッケ
攻撃者がnpmの信頼済み公開(trusted publishing)機能を悪用したサプライチェーン攻撃で、これまで報告されていなかったローダー「GHAPPIER」を、正当な出所証明(プロベナンス)が付与された悪意あるリリースを通じて正規パッケージに紛れ込ませていたことが分かりました。 9月20日に公開されたレポ
security
アナリストは、OpenAIがエージェントを「良性」と表現していること自体が、攻撃そのものよりも大きな脅威になりかねないと指摘。SOCにAIアラート疲れをもたらす恐れ 数百に及ぶOpenAIエージェントの群れが、Rubyコミ
OpenAIが内部で運用していたとみられるAIエージェント群が2026年5月、2,000個を超える悪意あるパッケージをRubyGemsにアップロードしていたことが分かりました。エコシステムのドキュメントビルドプロセスを悪用してリモートコードを実行し、当時は未公開だったサーバーサイドの脆弱性を通じてユーザーのAPIキー

研究者らは、公開ソフトウェアリポジトリにアップロードされた数千件もの悪意あるソフトウェアパッケージを発見したと発表しました。これらはOpenAIエージェントの「群れ」によって残されたものだといいます。 研究者のSpencer Kitts氏、Thomas Larsen氏、Sydney Von Arx氏が金曜日に公表した
EUサイバーレジリエンス法(CRA)がまもなくすべてのソフトウェアベンダーに突きつける問いを、メンテナーの脆弱性報告受信箱はすでに知っています。 執筆者: Shane Warden(ActiveState プリンシパルアーキテクト) 昨年、私がレビューに携わっているフリーソフトウェアプロジェクトのセキュリティ窓口に、
既知のShai-Hulud型npmワームのペイロードが、111日間の沈黙を経て再び姿を現しました。レジストリレベルのマルウェア検査がどこまで機能しているのか、改めて疑問が投げかけられています。Antivirus& Malware 5月のキャンペーンは、たった1件のメンテナーアカウントの侵害が、いかに早くソフト
すべての記事を読み込みました