
攻撃者、多段階のGoogleリダイレクトを悪用したフィッシングキャンペーンを展開
攻撃者は複数のGoogleサービスを連鎖させることで、フィッシングリンクをセキュリティゲートウェイに検知されずに通過させています。サイバーセキュリティベンダーのKnowBe4は9月4日、現在も実際に観測されているフィッシングキャンペーンに関する調査結果を公開しました。このキャンペーンの手口自体は、ある程度典型的なもので
攻撃者は複数のGoogleサービスを連鎖させることで、フィッシングリンクをセキュリティゲートウェイに検知されずに通過させています。サイバーセキュリティベンダーのKnowBe4は9月4日、現在も実際に観測されているフィッシングキャンペーンに関する調査結果を公開しました。このキャンペーンの手口自体は、ある程度典型的なもので
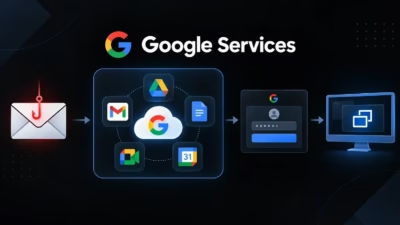
脅威アクターがGoogleの正規サービスを悪用し、フィッシング被害者を一見信頼できそうなリンク経由で誘導した上で、認証情報窃取ページへ誘導したりScreenConnectリモートアクセスソフトウェアをインストールさせたりする手口が確認されています。 KnowBe4 Threat Labの分析によると、この現在進行中の
HPE Aruba Networking Private 5G Core On-Premで新たに明かされた脆弱性は、ターゲット化されたフィッシング形式の攻撃を通じて管理認証情報を盗むために悪用される可能性があるため、エンタープライズ環境で深刻な懸念を引き起こしています。 CVE-2026-23818として追跡され、

Oasisの研究者がClaudeで「Cloudy Day」攻撃チェーンを発見 悪...

セキュリティ研究者は、Anthropic の Claude.ai プラットフォー...