
PS5「Relapse」ジェイルブレイク、WebKitとカーネルの脆弱性を連鎖させ読み書きアクセスを獲得
新たに公開された概念実証(PoC)「Relapse-Exploit」は、ファームウェアのバージョン7.00から13.60を搭載したPlayStation 5を標的にしています。ブラウザ経由のWebKit侵害とカーネルのUse-After-Free(UAF)脆弱性を連鎖させ、カーネルレベルの読み書きアクセスを取得します
新たに公開された概念実証(PoC)「Relapse-Exploit」は、ファームウェアのバージョン7.00から13.60を搭載したPlayStation 5を標的にしています。ブラウザ経由のWebKit侵害とカーネルのUse-After-Free(UAF)脆弱性を連鎖させ、カーネルレベルの読み書きアクセスを取得します
新たに公開されたLinuxカーネルの境界外書き込みの脆弱性「CVE-2026-72018」を悪用すると、CAP_NET_ADMIN権限を持つローカル攻撃者がroot権限へ昇格できます。 この脆弱性は、Shared Memory Communications Direct(SMC-D)サブシステムが使用するDIBSル
ネットワークの境界に配置され、ipfilterでトラフィックをフィルタリングするNetBSD機に、外部から誘発できるカーネルの欠陥が存在していました。このバグはipfilterにおけるリモートから発火可能なnullポインタ参照で、カーネルがどこにも到達しないポインタ経由でメモリを読み取ろうとしてしまう
DeepZeroは、悪用可能なWindowsカーネルドライバーの探索を自動化するオープンソースのエンジンです。バイナリが入ったフォルダを指定するだけで、パースから分解、スキャン、大半の除外、そして生き残ったものに対して「これは攻撃可能か」を言語モデルに問いかけるところまでを一気に処理します。パイプライ
セキュリティ研究者らは、Reliable Datagram Sockets(RDS)のゼロコピー送信パスに関連するLinuxカーネルのローカル権限昇格の脆弱性を公表しました。この脆弱性を悪用されると、権限を持たないローカル攻撃者がroot権限を取得できてしまいます。Securitytraining courses こ
新たに公表されたLinuxカーネルのローカル権限昇格の脆弱性CVE-2026-43502は、Reliable Datagram Sockets(RDS)のゼロコピー送信パスに影響します。 「ZcopyReaper」と名付けられたこの脆弱性は、特定のカーネル設定条件下で、権限を持たないローカルユーザーが脆弱なシステム上
Packagist上の13個の悪意あるComposerテーマが、iPhone訪問者からメッセージ、パスワード、暗号資産ウォレットのシード情報を窃取するiOSスパイウェアの配布に使われていることが判明しました。 このキャンペーンは、OphimCMSまたはKKPhimで構築されたベトナムの映画・コミックストリーミングサイ
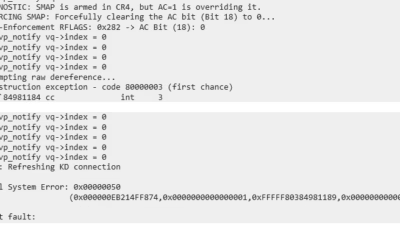
Intelプロセッサには、Windowsカーネルが標準的なアプリケーションメモリにアクセスするのを防ぐために特別に設計された重要なセキュリティ機構が備わっています。しかし、特定のシステムコール実行時には、この重要な保護機能が謎めいた形で自ら無効化されてしまうことが分かりました。あるセキュリティ専門
BeyondTrustは、同社のEndpoint Privilege Management(EPM) Windows Deployment製品に2件の重大な脆弱性を確認したと発表しました。これらを悪用されると、ローカル特権昇格や、対象デバイス上での改ざん防止保護のバイパスにつながる恐れがあります。 これらの脆弱性はC

SCTPhantomと呼ばれるこの脆弱性はCVE-2026-64564として追跡されており、Stream Control Transmission Protocol(SCTP)のDynamic Address Reconfiguration実装に存在する深刻度の高いLinuxカーネルのuse-after-free脆弱
すべての記事を読み込みました