
ミッドナイト・ブリザード、ホテルのWi-Fiで旅行者を標的に
ホテルのWi-Fiネットワークが、Midnight Blizzardによる攻撃キャンペーンに悪用されています。悪意あるリダイレクト、マルウェア、認証情報の窃取で旅行者を狙う手口です。出典: Dreamlike Street/Unsplash Midnight Blizzardが再び、宿泊施設
ホテルのWi-Fiネットワークが、Midnight Blizzardによる攻撃キャンペーンに悪用されています。悪意あるリダイレクト、マルウェア、認証情報の窃取で旅行者を狙う手口です。出典: Dreamlike Street/Unsplash Midnight Blizzardが再び、宿泊施設
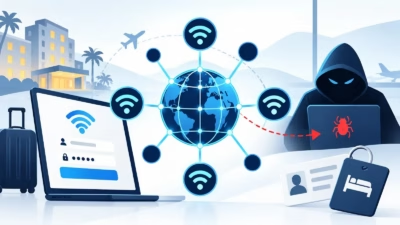
Midnight Blizzardのサブクラスター「Storm-2945」が、スパイ活動「CaptiveCrunch」を再開しました。ホスピタリティ業界のWi-Fiネットワークを悪用して旅行者を感染させ、企業アカウントを侵害する攻撃です。 2026年10月5日の更新情報によると、9月29日に活動の再開が確認されました
eSecurity Planet のコンテンツおよび製品に関する推奨事項は、編集上独立して作成されています。パートナーへのリンクをクリックすることで、当社が収益を得る場合があります。 詳細はこちら 仕事用ノートパソコンをホテルのWi-Fiに接続すると、企業の認証情報や機密データが流出する恐れがあります。マ
Microsoftによると、ロシアのAPT29(Midnight Blizzard)がホテルや会議施設のキャプティブポータルを乗っ取っている被害者は偽のMicrosoft 365ログイン画面や偽の更新ページへ誘導され、CornFlakeとCocoShellというマルウェアに感染させられるCornFlakeはファイ
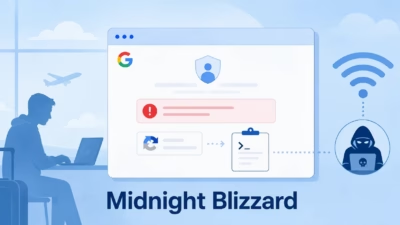
CaptiveCrunchと呼ばれるこのキャンペーンは、2026年5月上旬から活動を続けています。Microsoftは、これをロシアと関係のあるスパイ活動グループMidnight Blizzardの作戦下部クラスターであるStorm-2945によるものだとしています。 報告によれば、攻撃者はDNSを操作し、キャプティ
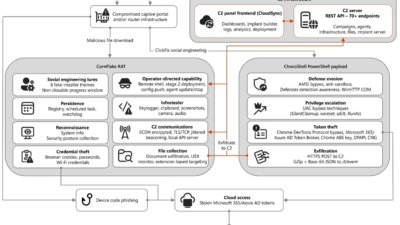
ChocoShellは、Microsoftが新たに公表した「CaptiveCrunch」キャンペーンで使用されているPowerShellベースの情報窃取マルウェアです。世界各地の侵害されたホスピタリティネットワークに接続する旅行者から、Microsoft 365トークン、ブラウザセッション、Wi-Fi認証情報を盗み出
セキュリティ キーロガー、音声・映像監視、CaptivePortalによるトークン窃取まで――ホスピタリティ業界に警戒呼びかけ
ホテルや会議施設のWi-Fiネットワークに設置されたキャプティブポータルが乗っ取られ、宿泊客や来場者を攻撃者のインフラ経由に誘導する事態が確認されました。偽のブラウザやOS更新プログラムを装い、ロシアによるスパイ活動用マルウェアをインストールさせる手
ロシア国家の支援を受けたハッカー集団が、世界各地のホテルのWi-Fiネットワークを侵害し、旅行者のログイン認証情報を盗み出すとともに、スパイ活動用マルウェアを端末に感染させていたことが研究者らの調査で明らかになりました。 Microsoftは金曜日に公開したレポートの中で、この活動はStorm-2945という組織に
キャプティブポータル型ネットワークを運用する組織の公衆Wi-Fiゲートウェイ機器が何者かによってハッキングされ、出張中の企業従業員が持つMicrosoft 365アカウントを侵害する目的で悪用されていることが、ReliaQuestの報告で明らかになりました。 一連の攻撃では、侵害された小規模オフィス・在宅勤務(SOH
すべての記事を読み込みました