

Googleユーザーに警告:偽のボイスメールメッセージが認証情報窃取につながる
eSecurity Planetのコンテンツおよび製品に関する推奨事項は、編集上の独立性を保っています。パートナーへのリンクをクリックすることで、当社が収益を得る場合があります。詳細はこちら 巧妙な新しい認証情報フィッシングキャンペーンが、日常的な不在着信ボイスメール通知になりすまし、警戒心のない従業員をだまして
eSecurity Planetのコンテンツおよび製品に関する推奨事項は、編集上の独立性を保っています。パートナーへのリンクをクリックすることで、当社が収益を得る場合があります。詳細はこちら 巧妙な新しい認証情報フィッシングキャンペーンが、日常的な不在着信ボイスメール通知になりすまし、警戒心のない従業員をだまして
フィッシング・アズ・ア・サービス(PaaS)プラットフォームが、被害者ごとに固有のログインページをリアルタイムで構築していることが確認されました。標的となった組織自身のウェブサイトのライブスクリーンショットを取得し、それをページの背景として使用する手口です。 Barracudaが7月29日に公開した新たな調査によると、
長年にわたるフィッシング攻撃が、独自のサーバーインフラを一切持たず、信頼されたクラウドプラットフォームの内側に潜みながら、メキシコの金融機関の顧客から銀行認証情報を盗み続けています。 Group-IBが公開した新たな分析レポートでは、同社が「GitBait」と命名したこの攻撃キャンペーンの詳細が明らかになっています。約
サイバー犯罪 カスタムマルウェアが正規のMicrosoftサービスを通じて通信を中継し、悪意ある活動を通常の企業コラボレーションに見せかけていました
正規のクラウドサービスを悪用して検知を回避する、新手のMagecartキャンペーンが確認されました。攻撃者はJavaScriptスキマーをStripeの顧客メタデータ内に格納し、Google Tag Manager経由で被害者のチェックアウトページへ配信する手口を用いています。 この手法により、Stripeは任意コー

出典:Robert Lemos;Cisco Talosのデータ攻撃者のAI使用に支えられて、フィッシング攻撃は初期アクセスの主要なベクトルとして急増し、今年の第1四半期の侵害対応活動において、外部脆弱性の悪用を上回るようになりました。これは、今週発表されたCisco Talosの IR Trends Q1 2026 レ
WhatsAppファイルがVBSマルウェアを配信し、静かにインストールされて完全な制御を獲得隠されたフォルダと名前を変更されたWindowsツールにより、攻撃者は通常の操作に混在できますマルウェアは検出を避けるために信頼できるクラウドサービスから二次スクリプトを取得しますMicrosoftは、WhatsA
北朝鮮のサイバープログラムは、一枚岩型の「ファミリー」からモジュール型のポートフォリオ形式のマルウェアエコシステムへシフトしており、露出から生き残り、帰属を困難にし、絶え間ないプレッシャーの下で作戦を継続させるよう設計されています。 長年の制裁、協調的な法執行機関の圧力、キャンペーンの迅速な公開により、平壌はあらゆ
堅牢なセキュリティ防御にもかかわらず、メール詐欺は依然として主要で極めて効果的な脅威です。サイバー犯罪者は頻繁に信頼できる金融機関に成りすまし、これらのブランドが構築した信頼を悪用して、組織と顧客を標的にしています。 Group-IBによると、無料ホスティングプラットフォームが広く利用可能であることにより、攻撃者は
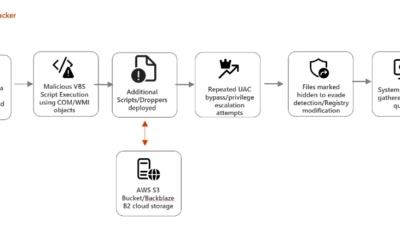
2026年2月の終わりに、サイバー対敵は非正統的な戦略を特徴とする新興キャンペーンを開始しました。その戦略とは、ユビキタスなWhatsAppの通信チャネルを介して悪意のあるWindowsアーティファクトを拡散することです。その理屈は優雅に単純でした。身近なメッセージングメディアに置かれた固有の信頼により、ユーザーの
すべての記事を読み込みました