
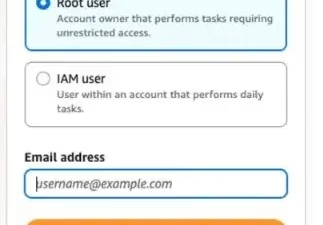
ハッカーがAWSのルートアカウントを狙ったパスワードスプレー攻撃を150以上の組織に対して展開
150以上の組織にまたがり、AWSのルートユーザーアカウントを標的とするパスワードスプレー攻撃キャンペーンが確認されました。この事実は、攻撃者がクラウド環境における最も権限の強いアイデンティティの侵害を継続的に狙っていることを浮き彫りにしています。 このキャンペーンは2026年7月24日から2026年8月23日にかけ
150以上の組織にまたがり、AWSのルートユーザーアカウントを標的とするパスワードスプレー攻撃キャンペーンが確認されました。この事実は、攻撃者がクラウド環境における最も権限の強いアイデンティティの侵害を継続的に狙っていることを浮き彫りにしています。 このキャンペーンは2026年7月24日から2026年8月23日にかけ
セキュリティ研究者によると、2022年8月から2026年8月の間に流出した9,300件を超えるAWSキーが依然として有効な状態にあり、その中には完全な管理者権限を持つものも数百件含まれているといいます。 Truffle Securityは、Gitの履歴、Hugging Faceのデータセット、Dockerイメー

SentinelLabsのサイバーセキュリティ研究者は、「Predator AI...