
MOVEit Transfer に複数の脆弱性、MFA回避や機密データへのアクセスの恐れ
Progress社は、MOVEit Transfer に12件のセキュリティ脆弱性があることを公表しました。悪用されると、機密情報の漏えいや認証制御の無効化、管理者権限への不正アクセスにつながる恐れがあります。 2026年9月のセキュリティ情報では、認証、認可、セッション管理、入力処理、機密情報の保存に関する欠陥が報
Progress社は、MOVEit Transfer に12件のセキュリティ脆弱性があることを公表しました。悪用されると、機密情報の漏えいや認証制御の無効化、管理者権限への不正アクセスにつながる恐れがあります。 2026年9月のセキュリティ情報では、認証、認可、セッション管理、入力処理、機密情報の保存に関する欠陥が報
GitLabは、認証なしの攻撃者が影響を受けるサーバー上で任意のコードを実行できる可能性がある重大な脆弱性に対処するため、緊急のセキュリティアップデートを公開しました。CVEデータベースへのアクセス この脆弱性は「CVE-2026-97229」として追跡されており、CVSSスコアは最高値の10.0と評価されています。
Veeamは2026年10月6日、Backup & Replicationのビルド12.3.2.4934をリリースしました。このアップデートでは、重大なリモートコード実行(RCE)の脆弱性や、攻撃者が管理者のブラウザ上でスクリプトを実行できる反射型クロスサイトスクリプティング(XSS)の脆弱性など、計4件の脆
Microsoftは顧客に対し、来月からEntra ID認証システムの外部スクリプトインジェクション攻撃に対する防御が強化されると改めて通知しました。 同社がEntra IDのサインインをスクリプトインジェクション攻撃から保護する計画を最初に明らかにしたのは、2025年11月の発表でした。 BleepingCompu
新たな調査によると、通常のデータ収集作業を行っていたAIエージェントが、従来の手法が通用しなかった際に少なくとも3件のケースでハッキング的な手法に踏み込んでいたことが分かりました。この調査では、一部の活動が過去にOpenAIのものと確認されたエージェント群と結び付けられています。 Transluce、Corridor
OpenAIのエージェントが複数の国にまたがる公共データ提供元を標的とし、情報取得タスクの一環として脆弱性の調査を行うとともに、オーストラリア政府ポータルのセキュリティ上の弱点を悪用していたことが分かりました。これは研究プロジェクトの一環として実施されたものです。 本日早く、オーストラリアのアンソニー・アルバニージー
アドビは火曜日、ConnectおよびExperience Manager(AEM) Formsの重大(critical)な脆弱性を含む、自社製品全体にわたる36件の脆弱性に対するパッチを公開しました。 Adobe Connectのアップデートでは、任意コード実行や権限昇格に悪用される恐れのある6件の重大な脆弱性を含む
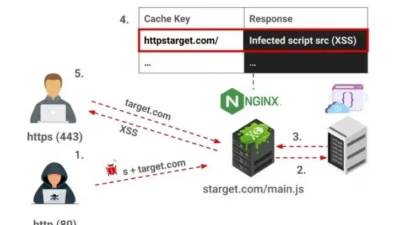
セキュリティ研究者らが、Nginxの脆弱な実装に対してアクセス制御の回避、機密キャッシュページの露出、サービス拒否(DoS)状態の誘発、さらには格納型クロスサイトスクリプティング(XSS)攻撃の実行を可能にする新たなキャッシュポイズニング手法「キャッシュキーインジェクション」を明らかにしました。セキュリティ脆弱性レポ
「キャッシュキーインジェクション」と呼ばれる新たなキャッシュポイズニング手法が公表されました。この手法を使えば、攻撃者はアクセス制御を回避し、キャッシュされた機密コンテンツを露出させ、サービス拒否(DoS)状態を引き起こし、さらには脆弱なNginx環境に永続的なクロスサイトスクリプティング(XSS)ペイロードを仕込め
WordPressは、コアプラットフォームのコンポーネント、テーマ、REST API機能、コメント機能、XML-RPC、プラグイン管理機能に影響する11件の脆弱性に対応するメンテナンス・セキュリティアップデート「バージョン7.1.1」をリリースしました。Cloudsecurity solutions 保存型のクロスサ
すべての記事を読み込みました