
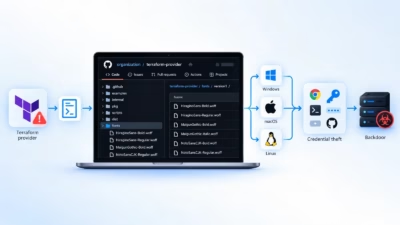
トロイの木馬化されたTerraformプロバイダー、開発者の認証情報を狙うクロスプラットフォーム型マルウェアを配布
Zscaler ThreatLabzは、トロイの木馬化したTerraformプロバイダーにマルウェアを仕込む2026年7月のキャンペーンを確認しました。標的は開発者のワークステーションとCI/CDシステムです。 この活動は、北朝鮮の国家支援グループであるTraderTraitor(Jade Sleet、UNC4899
Zscaler ThreatLabzは、トロイの木馬化したTerraformプロバイダーにマルウェアを仕込む2026年7月のキャンペーンを確認しました。標的は開発者のワークステーションとCI/CDシステムです。 この活動は、北朝鮮の国家支援グループであるTraderTraitor(Jade Sleet、UNC4899
イタリアではランサムウェアの活動が勢いを増しており、新興のランサムウェア・アズ・ア・サービス(RaaS)グループ「Panzer」が急速に注目を集めています。 Ransomfeedの報告によると、2026年9月上旬までにイタリアの組織に対する攻撃は212件に達しており、これは2025年通年で記録された169件をすでに上
Amazon Threat Intelligenceは、一連の大規模なNPMサプライチェーン侵害を、朝鮮民主主義人民共和国(DPRK)と関連のある脅威アクターに結び付けました。 今回のキャンペーンは信頼されているオープンソースのJavaScriptライブラリを標的とし、Windows、macOS、Linuxシステムに
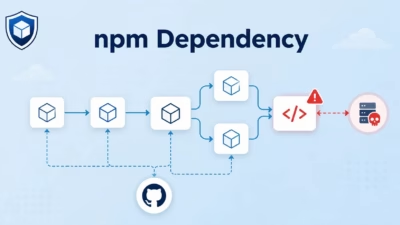
セキュリティ研究者らは、開発者のシステムにクロスプラットフォーム対応のリモートアクセス型トロイの木馬(RAT)をインストールするために、分散型の依存関係チェーンを利用した標的型npmサプライチェーン攻撃を発見しました。 この攻撃は3ヶ月以上にわたって活動を続けながら検出を免れていたとみられており、Alibaba Gr
Anthropicは、Claude Cowork(コワーク)をウェブおよびモバイルプラットフォームに展開しました。これにより、AIエージェントのセッションは複数のデバイスをまたいで持続し、ユーザーが席を外している間もタスクの実行を続けられるようになります。 2026年7月7日に発表されたこの拡大は、デスクトップ専用だ
一見すると正当なオープンソース開発フレームワークが、世界中で数十万件にのぼる詐欺サイトの重要な基盤として悪用されています。 悪意ある攻撃者たちは、中国発のクロスプラットフォームツールキット「DCloud Uni-App」の標準化されたテンプレートを活用し、偽の暗号資産取引所・モビリティ投資詐欺・メッセージングアプリの
OSの壁を越えた統合 Microsoftは最近、Windows向けCoreutils(コアユーティリティ)を初公開しました。このツールキットは、LinuxやmacOSでおなじみのユーティリティをWindowsエコシステムにネイティブで導入するものです。これにより、追加の変換レイヤーなしにコマンドをシームレスに実行でき
悪意のあるnpmパッケージjs-logger-pack(バージョン1.1.27まで)は進化し、Hugging Faceを二重脅威プラットフォームに変えました。初期ペイロード用のマルウェアCDNであり、現在は盗まれたデータを流出させるためのバックエンドです。 JFrog Securityの研究者がキャンペーンを分析し、
2要素認証(2FA)はオンラインアカウントの本質的な保護層であり、Ente Authはデバイス間で安全に管理するのを簡単にします。 Ente Authは、2FA用のワンタイムパスコードを生成・保存するために設計された無料のオープンソース認証器アプリです。QRコードと手動入力による設定をサポートして
新しい攻撃キャンペーンがObsidianのコミュニティプラグインエコシステムを悪用し、信頼されたノートテイキングアプリをクロスプラットフォームマルウェア配信プラットフォームに変えました。 この作戦はソーシャルエンジニアリング、同期されたボルト、および武装化されたシェルコマンドプラグインを使用して、Windowsとm
すべての記事を読み込みました