
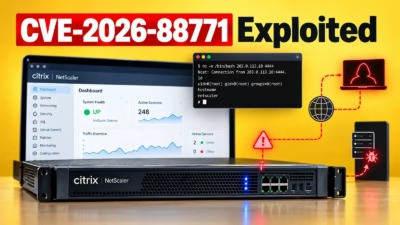
Citrix NetScaler の重大脆弱性 CVE-2026-88771、リバースシェルと永続的アクセスに悪用
攻撃者が、Citrix NetScaler ADC および NetScaler Gateway に存在する認証前のコマンドインジェクションの重大な脆弱性 CVE-2026-88771 を悪用しています。リバースシェルの設置、特権アカウントの作成、永続的なアクセスの確立が狙いです。CVEデータベースへのアクセス Lev
攻撃者が、Citrix NetScaler ADC および NetScaler Gateway に存在する認証前のコマンドインジェクションの重大な脆弱性 CVE-2026-88771 を悪用しています。リバースシェルの設置、特権アカウントの作成、永続的なアクセスの確立が狙いです。CVEデータベースへのアクセス Lev
Progress Softwareは、同社の「DataDirect Autonomous REST Connector(ARC)AI Model Generator」エージェントのアーリーアクセス版に、深刻なコマンドインジェクションの脆弱性(CVE-2026-91140)が存在すると公表しました。 細工したOpenA
Progressは、同社の「DataDirect Autonomous REST Connector AI Model Generator」エージェントの早期アクセス版(Early Access Release)に、深刻なコマンドインジェクションの脆弱性が存在することを公表しました。CVEデータベースへのアクセス こ
Fortraは、Core Privileged Access Manager(BoKS)に存在する8件の脆弱性に対するパッチを公開しました。このうち3件は重大度「クリティカル」に分類されています。 BoKSは、UnixおよびLinux環境を一元管理するための製品です。企業はこれを使って、アカウントをまたいだポリシーの
AWS は、オープンソースのAI エージェントオーケストレーション基盤「Loom」と Amazon SageMaker Unified Studio に影響する 4 件のセキュリティ脆弱性の修正をリリースしました。 これらの脆弱性を悪用されると、影響を受ける環境で認証バイパス、OAuth2 トークンの窃取、クラウド認
セキュリティ
Hewlett Packard Enterprise(HPE)は、HPE Networking Instant Onアクセスポイントで合計18件の脆弱性が見つかったとして、セキュリティアップデートを公開しました。このうち5件は重大な脆弱性で、認証不要の攻撃者が保護機能を回避したり、昇格した権限でコードを実行したりする
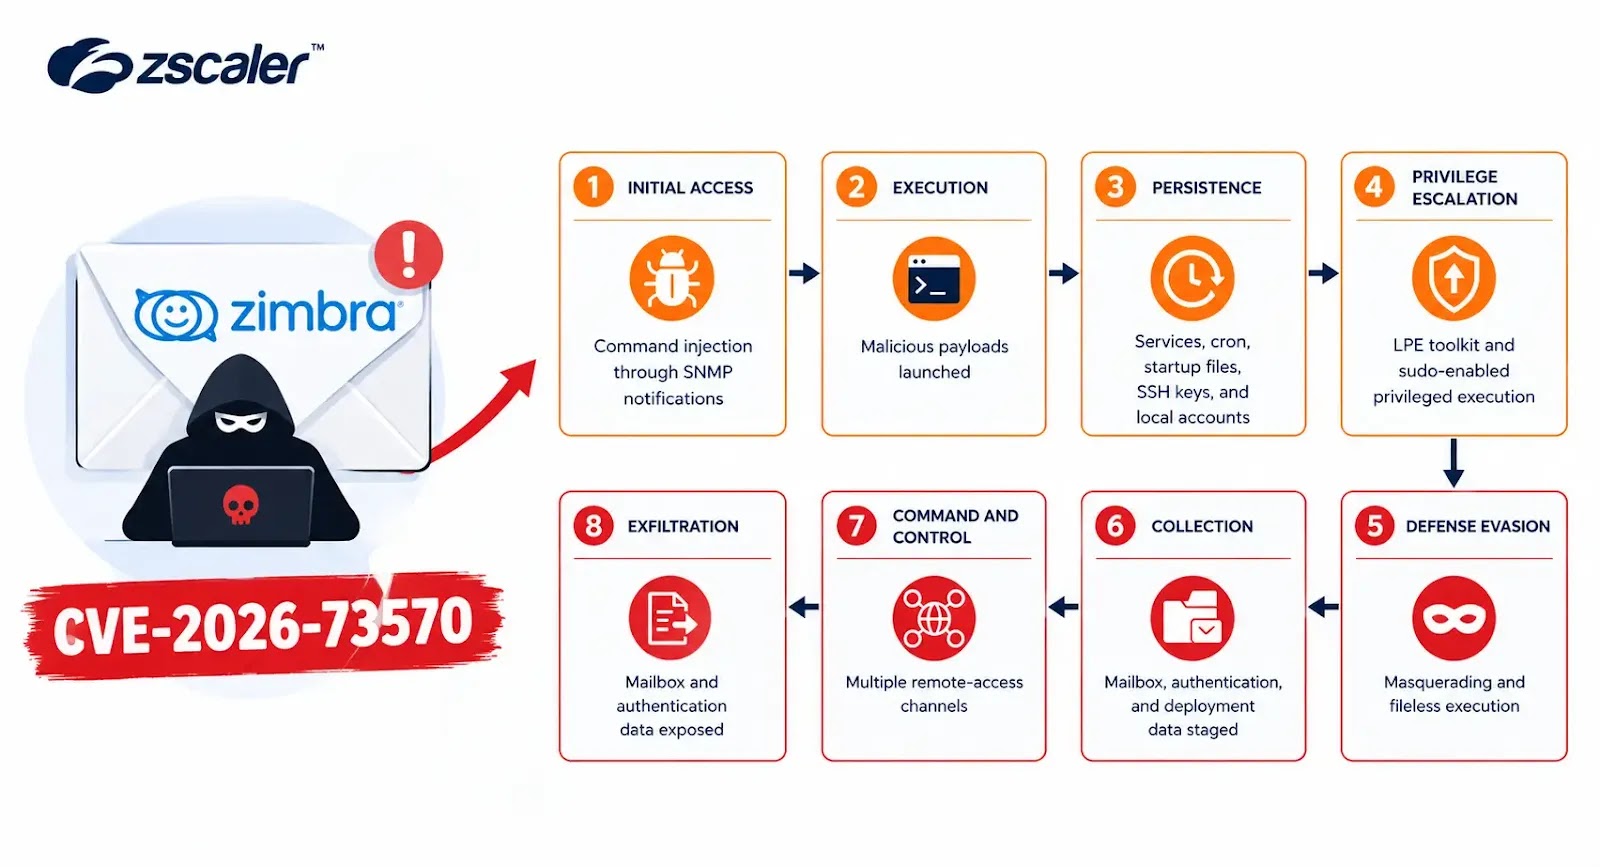
Threat Intelligenceは、Zimbra Collaboration Suiteに存在する深刻な認証不要のコマンドインジェクション脆弱性「CVE-2026-73570」が、実際に悪用されていることを確認しました。この脆弱性を突くと、攻撃者は特別に細工したメールを送信するだけで、インターネットに公開された
WatchGuardは、同社の無線アクセスポイント(AP)プラットフォームに3件の脆弱性が存在することを公表しました。うち2件は重大な脆弱性で、認証されていないネットワーク上の攻撃者がAPIへのアクセス権を取得し、任意のシェルコマンドを実行できるおそれがあります。 影響を受けるのはWatchGuard APのファーム
AIナレッジベースプラットフォーム「MaxKB」に存在する重大な脆弱性を悪用すれば、攻撃者はプロンプトインジェクションを利用して、脆弱な環境でオペレーティングシステムのコマンドを実行できることが分かりました。設定によっては、基盤となるホスト上で直接コマンドを実行することも可能です。 この脆弱性はCVE-2026-77
すべての記事を読み込みました