
Clingボットネット、GoogleのSTUNトラフィックを偽装して感染IoT機器へのコマンドを隠蔽
IoTボットネット「Cling」は、オペレーターのコマンドをGoogleのSTUN応答に見せかけ、不正な通信を日常的なNAT越えトラフィックに紛れ込ませます。 10月1日に公開された調査報告は、インターネットに露出したネットワーク機器が悪用されている実態と、見慣れたインフラへの信頼を逆手に取るよう設計されたコマンドチ
IoTボットネット「Cling」は、オペレーターのコマンドをGoogleのSTUN応答に見せかけ、不正な通信を日常的なNAT越えトラフィックに紛れ込ませます。 10月1日に公開された調査報告は、インターネットに露出したネットワーク機器が悪用されている実態と、見慣れたインフラへの信頼を逆手に取るよう設計されたコマンドチ
セキュリティ研究者らが、最近確認されたWindows標的の脅威「Settraランサムウェア」に関する新たな詳細を明らかにしました。このランサムウェアは、ファイルを暗号化する前に復旧手段を破壊しようとする特徴を持っています。 Huntressは2件のSettra被害事例を調査しました。1件は7月に消費者サービス・小売業
新たに確認されたフィッシングキャンペーンが、正規のWindowsユーティリティであるmshta.exeを悪用し、悪意のあるHTMLアプリケーション(HTA)ファイルを実行してシステム偵察を行い、認証情報やローカルの機密情報を窃取するペイロードを展開する可能性があることが分かりました。 Fortra Intellige
あるプロンプトインジェクションのデモンストレーションにより、AnthropicのClaude Code Opus 5がデフォルトのAuto Modeで動作している際、ウェブサイトの要約タスクから攻撃者が制御するコードの実行へと誘導され得ることが示されました。 オンラインで「wunderwuzzi」として知られるJoh
プロンプトインジェクションに関する最近の実証研究により、Claude Code Opus 5がデフォルトのAutoモードで動作している場合、一見無害に見えるウェブサイト要約リクエストを通じて操作され、悪意あるコードを実行させられる可能性があることが明らかになりました。 Embrace The Redで「wunderw
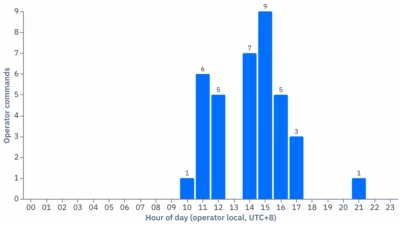
SilkParasiteは、中央アジア各国の政府機関を標的としてきた長期にわたるサイバースパイ活動で、規模はコンパクトながら極めて高度に洗練されたリモートアクセス型トロイの木馬(RAT)群を武器としています。 中国と関連性があるとして中程度の確度で評価されているこのキャンペーンは、Google Driveをコマンド&
TWINLOOTは、SharePoint、Teams、Azure、そして被害者自身のEdgeブラウザを利用し、信頼されたMicrosoftインフラの内部にコマンド&コントロール通信を隠蔽します。 セキュリ
Rubrik Zero LabsのAI支援型マルウェア解析パイプラインが最近、オープンソースのDcRATフレームワークをカスタマイズした亜種を発見しました。同社はこれをBeepRATとして追跡しています。このマルウェアは、HFY 号码魔方.zipというパッケージに含まれる中国の電話番号管理ユーティリティを通じて配布され
Black Hat USA 2026 – ラスベガス – ある研究者は今週、ChatGPTの隔離されたサンドボックス内部で完全なコマンド&コントロールを確立したと主張する概念実証(PoC)攻撃を発表しました。8月5日、パロアルトネットワークスのシニアセキュリティ研究者であるSimcha Kosman氏は、Black H
IAS Threat Labによると、Papyrusと名付けられた新たなモバイル広告詐欺スキームは、小説読書アプリ群を悪用して隠れたブラウザトラフィックを生成しているといいます。 Papyrusに関連する小説読書アプリのサンプル(出典:IAS Threat Lab) ユーザーが恋愛小説やファンタジー
すべての記事を読み込みました