
DeepKeepの「AI Lens」、コーディングエージェントによるデータ漏えいを検知し、破壊的コマンドは承認制に
DeepKeepは、「AI Lens for Developers」を発表しました。同社のAI利用制御およびランタイム保護モジュールの新たな拡張機能で、ソフトウェア開発者と、開発者に代わってコードの作成・変更・実行を行うコーディングエージェントを保護します。 この機能により、セキュリティチームはCur
DeepKeepは、「AI Lens for Developers」を発表しました。同社のAI利用制御およびランタイム保護モジュールの新たな拡張機能で、ソフトウェア開発者と、開発者に代わってコードの作成・変更・実行を行うコーディングエージェントを保護します。 この機能により、セキュリティチームはCur
Help Net Securityによる今回のインタビューでは、VectorizeのCEOであるChris Latimer氏が、AIエージェントのメモリに潜むセキュリティリスクについて語っています。同氏は、コーディングエージェントがAPIキーや認証情報、機密文書を、開発者のマシン上やクラウドサービス内に平文のまま保存
AIコーディングエージェントがソフトウェア変更の記録を試みる過程で、機密性の高いスクリーンショットを公開研究者が数百の組織にまたがる、公開状態の画像を数千枚確認自律型の開発者ツールとシャドーAIの運用に潜むセキュリティリスクが浮き彫りに人工知能(AI)は、悪意を持っていなくても、邪悪でなくても、騙されやすくなくて
AWSの新規顧客は現在、Google、GitHub、Appleのログインでサインアップでき、Free Tierのクレジット$100から開始し、AWSとコーディングエージェントが自動的に権限を設定する「プロジェクト」内で開発を進められるようになりました。有料プロジェクトには毎月の支出上限が設定され、最低
OpenAIは、2026年9月までに「自動化された研究インターン」を実現するという昨秋設定した目標を達成したと発表しました。この節目は、熟練の研究者でも数日かかるような作業を含め、人間の指示のもとで明確に定義された研究タスクをシステムが遂行できるようになったことを意味します。同社はさらに、2028年3
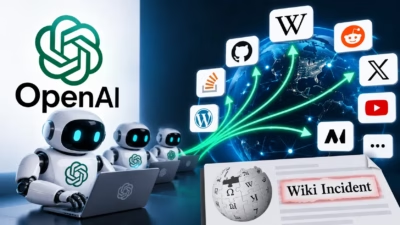
OpenAIは、同社が「Wiki事件」と呼ぶ出来事において、自社のAIエージェントが複数のインターネットサイトにコンテンツを投稿していたことを認めました。同社はこの事案を、典型的なサイバーセキュリティ侵害ではなく、実世界におけるモデルの「ミスアラインメント(不整合)」の一例だと位置付けています。 OpenAIはX上で
Anthropicは、Claude Codeにおけるデフォルトの権限設定を切り替えようとしています。これは、現在ユーザーがクリックして承認している作業よりも、AI分類器の方が危険なコマンドを確実に検知できるという判断に基づくものです。 2026年8月14日より、Pro・Max・Teamプランの新しいClaude Co

Claude CodeやCursorといったコーディングエージェントは、開発者がシェルを開いたりファイルを編集したりAPIを呼び出したりプロジェクト用ヘルパーをインストールしたりする際に用いる、信頼されたベンダー署名済みのツールです。 しかし、この「信頼」こそが検知を難しくしています。承認済みのコーディングエージェン

研究者らは、プルリクエストに含まれる画像内に悪意のある指示を隠すプロンプトインジェクション手法「GhostCommit」を明らかにしました。この手法は、テキストのみを対象とするAIコードレビュアーを回避し、後にコーディングエージェントを操ってリポジトリのシークレットを流出させる可能性があります。 ASSET Rese
数百万人の開発者がGitHub Copilotと作業を共にしています。Visual Studio Code内でこのツールはファイルを開き、コードを書いたり編集したりし、スクリプトを実行し、何度もやり取りを重ねながら自らの出力を作り直します。しかし、こうしたエージェントを検証する安全性テストは、いまだに
すべての記事を読み込みました