
CISA、Palo Alto PAN-OS のゼロデイ脆弱性が悪用されていると警告 ルート権限の奪取が可能に
米サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は、Palo Alto Networks の PAN-OS に存在する重大な脆弱性を、悪用が確認されたとして「既知の悪用された脆弱性(KEV)カタログ」に追加しました。この脆弱性は CVE-2026-0322 として追跡されています。 この脆弱性を
米サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は、Palo Alto Networks の PAN-OS に存在する重大な脆弱性を、悪用が確認されたとして「既知の悪用された脆弱性(KEV)カタログ」に追加しました。この脆弱性は CVE-2026-0322 として追跡されています。 この脆弱性を
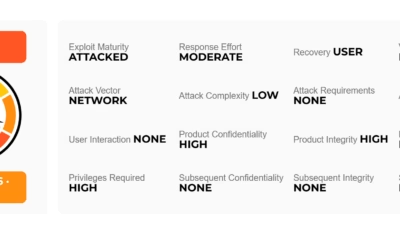
Palo Alto Networks は最近、企業向けファイアウォールに対して実際に悪用されている重大なゼロデイ脆弱性を公表しました。この脆弱性により、認証済みの攻撃者が root 権限で任意のコマンドを実行できます。その結果、攻撃者は境界防御アプライアンスの運用を完全に掌握できる恐れがあります。
Palo Alto Networksは、PAN-OSの管理インターフェースに、すでに悪用が確認されている脆弱性が存在することを公表しました。認証済みの攻撃者が、root権限で任意のコードを実行できるおそれがあります。 この脆弱性は「CVE-2026-0322」として追跡されており、CVSS 4.0のスコアは8.6、対
CVSSスコア9.9のSAP S/4HANAの脆弱性により、特定のユーザー権限を持つ攻撃者が不正なコードを実行できる恐れがあります。別の脆弱性では、NetWeaverとWeb Dispatcherのサービスが停止する可能性があります。画像:SAP SAP製ソフトウェアの脆弱性により、正規のア
企業向けソフトウェア大手のSAPは火曜日、新規および更新されたセキュリティノート22件を公開したと発表しました。このうち4件は、重大度「クリティカル」の脆弱性に対処するものです。 最も深刻なのは、CVE-2026-89111(CVSSスコア10/10)です。Cloud SDK for Pythonに存在するOAuth
SAPは2026年10月13日のセキュリティパッチデーで、企業向けアプリケーション、統合プラットフォーム、開発者向けライブラリに見つかった重大な脆弱性に対処しました。Cybersecurityconsulting 10月のセキュリティ情報では、このリリースの詳細が公開されており、新規のセキュリティノート16件、Git
SAPが2026年10月のセキュリティパッチデーで公開した修正は、NetWeaver、S/4HANA、製造業向けソフトウェア、クラウド開発ライブラリにまたがる重大な脆弱性を対象としています。 10月13日のリリースには、新規のセキュリティノート16件、GitHubのセキュリティアドバイザリ4件、既存ノートの更新2件が
安全なファイル共有ソフトウェアを手がけるKiteworksは、126件の脆弱性に対処するセキュリティアップデートを公開しました。この中には、同社のセキュリティソリューション「Email Protection Gateway(EPG)」に影響を及ぼす、最高深刻度の脆弱性が含まれています。 EPGは、Kiteworksの
Microsoftは、当初は低深刻度のなりすまし問題として記録されていたSharePoint Serverの脆弱性が、実際には低権限の認証済み攻撃者が悪用して対象サーバー上で任意のコードを実行できる、高深刻度のリモートコード実行の欠陥であることを確認したと発表しました。 CVE-2026-65660として追跡されてい
Apache Syncopeは、特権を持つ管理者が任意のSQLコマンドを実行したり、Groovyサンドボックスの保護を回避してコードを注入したり、露出したJWTアクセストークンを通じてより高い権限を持つユーザーセッションを乗っ取ったりできる、3件の重要な脆弱性を公表しました。 CVE-2026-82232、CVE-2
すべての記事を読み込みました