
Spectre亜種「BTR」、JITコンパイラを標的に
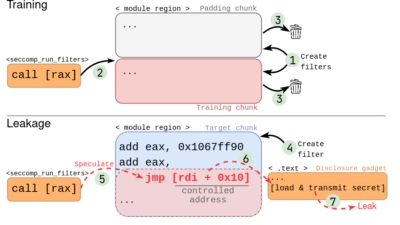
Spectreに、アプリケーションが実行時にコードをマシン語へ動的コンパイルする場面を突く新たな攻撃手法が加わりました。アムステルダム自由大学とサンタンナ高等研究院の共同チームであるVUSecが、Branch Target Reuse(BTR)攻撃を発表しました。この高度な攻撃は、Linuxカーネ
Spectreに、アプリケーションが実行時にコードをマシン語へ動的コンパイルする場面を突く新たな攻撃手法が加わりました。アムステルダム自由大学とサンタンナ高等研究院の共同チームであるVUSecが、Branch Target Reuse(BTR)攻撃を発表しました。この高度な攻撃は、Linuxカーネ
新たなSpectre亜種、JITコンパイラにおけるプロセッサの予測動作を悪用研究者、Intel系Linuxシステムに対する実用的な攻撃を実証ベンダーは緩和策を公開、セキュリティチームは性能への影響を見極めている段階数年前にチップメーカーが対応に追われた、あの恐ろしいSpectre脆弱性が再び姿を現したと、専門家ら
セキュリティ
OpenSSLは、TLS、DTLS、QUIC、X.509、CMP、および暗号実装にまたがる14件の脆弱性に対処するセキュリティアップデートを公開しました。この中には、リモートのDTLSピアにヒープメモリを漏えいさせるおそれのある、高深刻度の境界外読み取りの脆弱性が含まれています。 最も深刻な問題は「CVE-2026-
「Branch Target Reuse(BTR)」と呼ばれるSpectre v2攻撃の新たな亜種が明らかになりました。この攻撃を使うと、Linuxが動作するIntel製コンピューターからrootパスワードのハッシュを、わずか数分で回復できます。 BTR攻撃は、ジャストインタイム(JIT)エンジンが新しいコードのため
グラーツ工科大学の研究者らは、Windows、Linux、macOSのファイル通知システムを利用して、他のアカウントの活動を盗み見できることを示しました。 Windowsでは、特権を持たない一般アカウントが、別のユーザーによるFirefoxでの人気サイトへのアクセスの95.7%を検出しました。しかも、
欧州電気通信標準化機構(ETSI)は、技術報告書「ETSI TR 104 171」を公開しました。量子乱数生成器(QRNG)の構築と評価に関する指針をまとめたものです。報告書が焦点を当てているのは、装置本体やそれを支えるシステムの弱点です。こうした弱点があると、生成される乱数の安全性が損なわれるおそれ
オーストリアのグラーツ工科大学に所属するセキュリティ研究者らが、Android、Linux、macOS、Windowsにおけるファイル通知システムの実装に、システム情報を漏洩させ得る欠陥を発見しました。「私たちは[これらのオペレーティングシステム]に数十年来のバグを発見しました。いずれも、現代のOSがファイル変更をア
香港科技大学(広州)と香港理工大学の研究者らが開発した「InjectEave」は、対象機器に無線周波数を照射することで、機器自身の回路からアナログ音声を漏洩させる手法漏洩する音声はすでに機器側で復号済みのため、暗号化はこの手法に対して何の防御にもならない見出しを飾る「30メートル」という数値は、10Wまで出力を高
security
すべての記事を読み込みました