
北朝鮮、ウクライナの戦況情報を狙いフィッシング攻撃
北朝鮮の国家支援ハッカーが、ウクライナの政府機関、政策関係者、学術界に対してスピアフィッシング攻撃を仕掛け、ロシア・ウクライナ戦争における同国自身の立場に関する情報を盗み出そうとしています。朝鮮民主主義人民共和国(DPRK)は2024年10月、ウクライナでのロシアの戦争に参加しました。同盟国への支援として特に目立つのが
北朝鮮の国家支援ハッカーが、ウクライナの政府機関、政策関係者、学術界に対してスピアフィッシング攻撃を仕掛け、ロシア・ウクライナ戦争における同国自身の立場に関する情報を盗み出そうとしています。朝鮮民主主義人民共和国(DPRK)は2024年10月、ウクライナでのロシアの戦争に参加しました。同盟国への支援として特に目立つのが
新たな報告書によると、北朝鮮のハッカーが、外交・安全保障・国際政策を専門とするウクライナの専門家を標的にしています。背景には、北朝鮮とロシアの軍事協力の拡大があるとみられます。 韓国のセキュリティ企業Genians(ジェニアンス)が月曜日に公開した報告書によると、ハッキング集団「Kimsuky」は、偽の会議招待や共
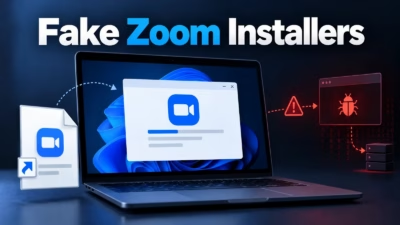
北朝鮮と関連するサイバースパイ集団Kimsukyが、「Operation GitPower」キャンペーンを拡大しています。偽のZoomインストーラーと悪意あるWindowsショートカットファイルを使い、外交、安全保障、国際政策に携わるウクライナの専門家を狙っています。Securityincident response
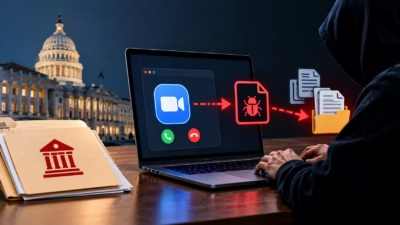
DarkBlindersのハッカーグループが、偽のビデオ会議アプリケーションとGitHubリポジトリを悪用し、イスラエルとイラク・クルディスタン地域を狙ったサイバースパイ活動を展開しています。 Dreamの研究者らは、この活動を2026年8月から10月にかけて確認しました。調査では、クルディスタンの政府クラウド環境と
ハッカー集団DarkBlindersが、偽のビデオ会議アプリとGitHubリポジトリを悪用し、イスラエルとイラク・クルディスタン地域の標的に対してサイバースパイ活動を展開しています。 研究者らは2026年8月から10月にかけてこの攻撃キャンペーンを観測しており、報告の公表時点でも活動が継続していると伝えています。 調
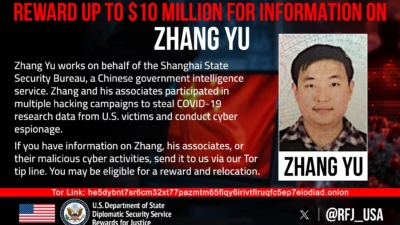
US bounty Chinese hacker Zhang Yu Hafnium campaign Microsoft Exchange 米政府は、中国人ハッカーの張宇(Zhang Yu)容疑者の逮捕につながる重要な情報に対し、最大1,000万ドルを支払う用意があると発表しました。当局は、同容疑
ロシア寄りのサイバースパイ集団が、ダウンローダー「MATCHBOIL」を2年にわたり継続的に改良していることが分かりました。難読化の強化やサンドボックス検知の追加に加え、実行方式やペイロードの永続化手法も変更しています。 ESETは10月8日に公開した調査結果で、2024年4月から2026年4月にかけてコンパイ
新たな調査によると、ロシア寄りのハッカーが、システム情報を収集するために設計され、絶えず進化を続けるマルウェアを使い、ウクライナの運輸、製造、エネルギー関連企業を狙っています。 「MatchBoil」と呼ばれるこのマルウェアを使用しているのは、サイバースパイ集団「UAC-0099」です。スロバキアのセキュリティ企業
ESETの研究者らは、ロシア寄りの攻撃グループ「UAC-0099」が用いるダウンローダー「MATCHBOIL」について、約2年にわたる変化を追跡しました。このマルウェアは、ウクライナ国内のWindows端末に2つ目のプログラムを送り込むために使われています。 MATCHBOILの実行時に表示されるG
米国務省は、中国国籍の張宇(Zhang Yu)容疑者に関する情報提供者に対し、最大1000万ドルの報奨金を支払うと発表しました。張容疑者は、米国のCOVID-19研究やMicrosoft Exchangeサーバーに対し、国家の指示に基づくサイバー攻撃を行った疑いが持たれています。 報奨金プログラム「Rewards
すべての記事を読み込みました