
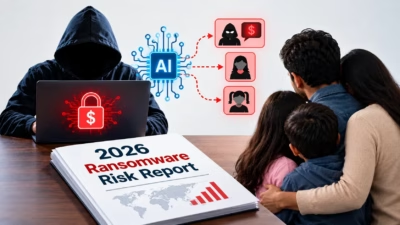
AI活用の攻撃が激化、ランサムウェア集団が従業員の家族まで脅迫
Semperisが公表した「2026年ランサムウェアリスクレポート」によると、ランサムウェアの攻撃者は企業ネットワークの外にまで恐喝の手口を広げています。従業員の家族を脅迫し、さらに人工知能(AI)を使って攻撃を強化しています。 調査対象となった被害組織のうち、37%が家族や友人への脅迫を受けたと回答しました。また8
Semperisが公表した「2026年ランサムウェアリスクレポート」によると、ランサムウェアの攻撃者は企業ネットワークの外にまで恐喝の手口を広げています。従業員の家族を脅迫し、さらに人工知能(AI)を使って攻撃を強化しています。 調査対象となった被害組織のうち、37%が家族や友人への脅迫を受けたと回答しました。また8
Dive Brief 新たな報告書によると、企業がサイバーセキュリティをこれまで以上にベンダーに依存するなか、リスクは拡大しています。 Dive Brief: 多くの組織でリスク管理とガバナンスのプログラムに抜け漏れがあり、サイバー攻撃などのインシデントに対して無防備な状態となっています。規
業界リーダーによると、ヒューマンエラーは依然としてオンラインセキュリティ最大の課題の一つセキュリティ専門家の68%がヒューマンエラーを挙げ、メール経由の詐欺を挙げた55%を上回る最近のセキュリティインシデントの要因の80%は、ユーザーの不適切な行動や教育不足に起因サイバーセキュリティ担当者が直面する課題に関する新
4 Min ReadOPINION企業がランサムウェアなどのサイバー脅威にさらされても事業を継続するには、サイバーレジリエンスが欠かせません。そして、見過ごされがちなのがアイデンティティのレジリエンスです。アイデンティティのレジリエンスは、サイバーレジリエンスの前提条件にあたります。データやアプリケーションの回復計画を
Help Net Securityのインタビューに応じたのは、世界経済フォーラム(WEF)でサイバーセキュリティセンター長を務めるAkshay Joshi氏です。AI、地政学、そして産業化した詐欺がサイバーリスクをどう変えつつあるのかを語りました。「グローバル・サイバーセキュリティ見通し2026(Gl
WorkNest Secureは、金融サービス向けの脅威ベース攻撃シミュレーション・対応評価「CREST Simulated Targeted Attack & Response for Financial Services(STAR-FS)」の認定を取得しました。高リスクで規制の厳しい環境で事業を営む組織に
ロシアによるサイバー攻撃や破壊工作、重要インフラへの脅威が英国にどれだけの損失をもたらしているのか。英政府はこれを把握できていないと、ある議員が水曜日に公表した報告書が指摘しました。 報告書は、年間の損失額を独自に20億〜25億ポンド(26億〜33億ドル)と試算しています。ただし、この数字はあくまで下限
米国の水道事業者を狙った最近の一連の攻撃は、同国の技術面での主導的地位を試すものとなりました。同時に、重要インフラ全体でレジリエンス(回復力)を構築する必要性も浮き彫りになりました。 イランとの間で宣戦布告なき戦争が続くなか、米国各地の水道事業者が、一連の組織的な攻撃の標的となりました。国民の健康や安全に
英国政府の新たなデータによると、英国の学校ではインシデントからの復旧能力が向上している一方、教育分野全体ではサイバーセキュリティ対応力に依然として大きな格差が残っています。 英国政府の資格・試験規制機関であるOfqual(Office of Qualifications and Examinations Reg
AI時代にゼロトラストは今も有効なのでしょうか。ジョン・キンダーバグ氏の新著は「有効」と答えていますが、それは正しく実装されていればの話です。 ジョン・キンダーバグ氏は2010年、Forrester Researchのレポート「No More Chewy Centers: Introducing the Zero T
すべての記事を読み込みました