
企業に6つのBOMプログラムは要らない。必要なのは「エビデンスグラフ」ひとつだ
実践的な運用モデルを導入すれば、コンポーネント、ID、AI、ワークフロー、ランタイムの各インベントリに分散した情報を、経営陣が測定できる意思決定につなげられます。 インフラやセキュリティのプログラムで、可視化プロジェクトが
実践的な運用モデルを導入すれば、コンポーネント、ID、AI、ワークフロー、ランタイムの各インベントリに分散した情報を、経営陣が測定できる意思決定につなげられます。 インフラやセキュリティのプログラムで、可視化プロジェクトが
私が昨年、銀行やフィンテック企業を対象としたEUの規制環境について取り上げた際、サイバーレジリエンス法(CRA)はすでに発効しているものの、法的な適用は2027年12月からになると指摘しました。CRAの大部分については今もその通りですが、報告義務に関しては事情が異なります。2026年9月11日以降、デジタル要素を含む製
9月11日、欧州連合(EU)域内で販売されるデジタル製品のメーカーは、積極的に悪用されている脆弱性や深刻なセキュリティインシデントを当局に報告する義務を負うことになりました。問題を発見してから24時間以内に初期警告を送付し、最大72時間以内により詳細な通知を用意しなければなりません。サイバーレジリ
EUサイバーセキュリティ機関(ENISA)は2026年9月11日、サイバーレジリエンス法(CRA)の「単一報告プラットフォーム」を稼働させました。この日は、同法の報告義務がメーカーに対して発効した日でもあります。ENISAはこのツールを構築し、日々の運用を担っています。これはCRA第16条(1)がEN

セキュリティ メーカーは今後、悪用が確認された脆弱性や重大なセキュリティ
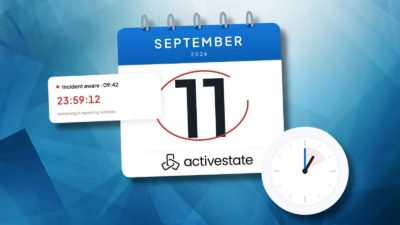
EUサイバーレジリエンス法(CRA)がまもなくすべてのソフトウェアベンダーに突きつける問いを、メンテナーの脆弱性報告受信箱はすでに知っています。 執筆者: Shane Warden(ActiveState プリンシパルアーキテクト) 昨年、私がレビューに携わっているフリーソフトウェアプロジェクトのセキュリティ窓口に、
AIは数時間で脆弱性を発見できるようになりましたが、工場側はそのスピードにパッチを合わせられません。OTチームには、広がり続けるギャップを管理するためのより賢い方法が求められています。 2026年4月、ソフトウェアの欠陥を発見す
解説何十年もの間、広く使われているオープンソースソフトウェアの深刻な脆弱性を発見することは、専門性の高い作業でした。熟練した研究者が欠陥を突き止め、責任を持ってメンテナーに報告するまでには、数週間、時には数カ月を要していました。しかし、そのタイムラインは事実上崩壊しています。今や高度なAIモデルは、熟練の専門家が数週間

欧州全域の技術規格は、2027年12月に全面施行されるEUサイバーレジリエンス法(CRA)に向けてメーカー各社が準備を整えられるよう整備が進められています。 EUが公式に認定する3つの標準化団体の一つである欧州電気通信標準化機構(ETSI)は、C

Chainloopは、ソフトウェアサプライチェーンのためのオープンソースのエビデンスストアです。コマンドラインツールがGitHub Actions、GitLab、Jenkins、あるいはDagger のパイプライン内で動作し、ビルドの成果物を取得してコンテンツアドレス指定型のストレージにアップロードし
すべての記事を読み込みました