
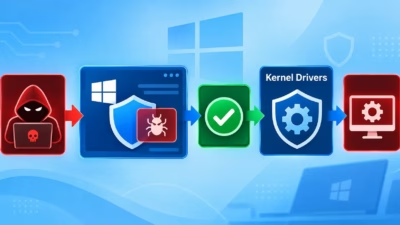
信頼済みセキュリティアプリを乗っ取り強力なカーネルドライバを悪用する新たなWindows攻撃
Bring Your Own Trusted Caller(BYOTC)と呼ばれる新たなWindows攻撃手法が明らかになりました。この手法は、攻撃者が信頼済みのセキュリティアプリケーションを悪用して強力なカーネルドライバにアクセスできることを示しています。 この手法は、攻撃者が正規だが脆弱性のある署名済みドライバを
Bring Your Own Trusted Caller(BYOTC)と呼ばれる新たなWindows攻撃手法が明らかになりました。この手法は、攻撃者が信頼済みのセキュリティアプリケーションを悪用して強力なカーネルドライバにアクセスできることを示しています。 この手法は、攻撃者が正規だが脆弱性のある署名済みドライバを
セキュリティツールの検知を回避するために作られたあるフィッシングページが、コーディングミスによって被害者のブラウザを無限のJavaScriptループに陥らせ、皮肉にも自らの認証情報窃取活動を機能不全にしていたことが分かりました。 この不審なメッセージは、当初は一見普通のものに見えました。よくあるフィッシングの誘い文句
新たに文書化されたWindowsのプロセスインジェクション手法「Process Parameter Poisoning(P3P^3P3)」は、攻撃者がシェルコードやDLLロードコードをプロセスの通常の起動パラメータ内に仕込む方法を示しています。 この手法は、エンドポイント検知・対応(EDR)製品がリモートプロセスイン

サイバー攻撃者は、メールサービスが悪意あるQRコードを遮断するために用いるセキュ...
DLL ハイジャックを簡単に兵器化します。通常のプロセス動作を妨げることなく、任...
攻撃者は、ドキュメントマクロに埋め込まれた悪意のあるプロンプトを武器化し、AIシ...