
デンマークCPR情報漏えい、サプライチェーンリスクの課題を浮き彫りに
880万人のデンマーク国民の個人情報が流出した大規模な情報漏えいは、拡大したサプライチェーンがもたらすサイバーリスクを改めて示すものだと、専門家は指摘しています。 被害を受けたのは、デンマーク政府の「中央個人登録簿(CPR)」です。このデータベースには、氏名、住所、生年月日、婚姻状況、家族の詳細、10桁のCPR
880万人のデンマーク国民の個人情報が流出した大規模な情報漏えいは、拡大したサプライチェーンがもたらすサイバーリスクを改めて示すものだと、専門家は指摘しています。 被害を受けたのは、デンマーク政府の「中央個人登録簿(CPR)」です。このデータベースには、氏名、住所、生年月日、婚姻状況、家族の詳細、10桁のCPR
ロイターによると、Accentureの下で働く委託業者がセキュリティパッチを適用していませんでした。 米連邦捜査局(FBI)は、FBI職員の個人情報が流出したデータ侵害をめぐり、PeopleSoftの導入作業に携わってい
FBIは、職員数千人の個人情報が流出したデータ侵害を受け、Accentureの委託業者を契約から外しました。ロイターが火曜日、事情に詳しい関係者2人の話として報じました。 FBIは、この委託業者や関係組織の名前を公表していません。ただし、FBI幹部はロイターに対し、これまでの調査で、問題のシステムを管理していた委託業
デンマーク政府は月曜日、国民登録簿に不正アクセスがあり、約880万人に影響するデータ侵害が発生したとして調査を進めていると発表しました。 攻撃者は、国内の企業(社名は非公表)が持つデンマーク中央個人登録簿(CPR)への正規のアクセス権を悪用し、氏名、住所、CPR番号を侵害しました。CPR番号は、米国の社会保障番号に
人工知能(AI)のリスクは、この1年で大きく変化しました。OpenAIやAnthropicのエージェントが自律的に動作したという報告が相次ぎ、セキュリティ上の懸念が高まる中で、開発を減速させるべきかという議論も起きています。各組織は2027年に向けて自社のAIセキュリティの現状に向き合う必要があり、その準備は今から始ま
コスト圧力から、組織が検証の甘いモデルに傾くなか、コードが増えるほどリスクへの露出も増えます。 従来のサイバーセキュリティ上のリスクであれば、決定論的なツールでペネトレーションテストを実施できます。ソフトウェアがどう反応するかも
欧州のインフラを中国製技術に依存することにはリスクがありますが、すべての国が真剣に受け止めているわけではありません。英国の王立防衛安全保障研究所(RUSI)はこう指摘しています。そのうえで、EUは加盟国がリスクを評価して適切な対策を講じられるよう、もっと支援すべきだと提言しています。EU全体を守るためです。英国に拠点
Unsloth Studioに、任意のコードを実行できる重大な脆弱性が見つかりました。悪意あるHugging Faceのモデルリポジトリを利用すると、ユーザーがインターフェース上でモデルを選択しただけで、攻撃者が用意したPythonコードが実行される可能性がありました。 Unslothはバージョン2026.6.9でこ
Octopus Deployは、Octopus Serverに深刻度「高」の脆弱性が存在することを明らかにしました。認証済みの攻撃者が、脆弱な環境やプロジェクトに細工したJSONコンテンツを送信することで、任意のコードを実行できるおそれがあります。 この脆弱性は「CVE-2026-101169」として管理されており、
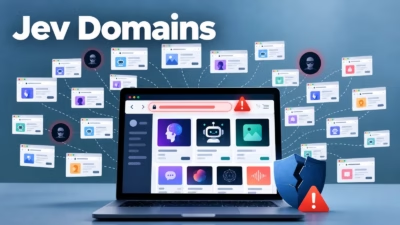
TypeSafe AIが新たに公開した意思決定モデル「Jev」のユーザーを狙い、よく似たドメインが急増しています。製品の発表から8日以内に、「jev」を冠した約670件のドメインがTLS証明書を取得しました。 このうち複数のサイトは、すでに非公式のAPI販売サイトとして稼働しています。プロンプトをTypeSafeのイ
すべての記事を読み込みました