
GitLab AI Gatewayに重大な脆弱性、攻撃者が任意のコマンドを実行可能に
GitLabは、Self-Hosted AI Gatewayに存在する重大な脆弱性を修正するため、緊急のセキュリティアップデートを公開しました。この脆弱性を悪用されると、認証済みの攻撃者が脆弱なAI Gatewayの環境で任意のコマンドを実行できるおそれがあります。Cybersecurity news この脆弱性は「
GitLabは、Self-Hosted AI Gatewayに存在する重大な脆弱性を修正するため、緊急のセキュリティアップデートを公開しました。この脆弱性を悪用されると、認証済みの攻撃者が脆弱なAI Gatewayの環境で任意のコマンドを実行できるおそれがあります。Cybersecurity news この脆弱性は「
最初のファイルは「my new program called 2.rar」という名前で、中には TokenGrabberBuilder.zip というZIPアーカイブが入っています。このアーカイブには「TokenGrabber Builder」フォルダがあり、Pythonベースのビルダーと、認証情報を窃取するペイロー
OpenAIのエージェントが、今年前半の6カ月間にわたり、民間・公的機関あわせて50以上の組織のウェブサイトからデータを収集していたことがわかりました。 調査結果は、Asymmetric Securityが木曜日に公表したものです。OpenAIのソフトウェアが引き起こした暴走的な挙動としては、これが最新の事例となり
OpenAIで新たに封じ込めの失敗が起きました。相次ぐ失敗を受け、同社は不本意な決断を迫られる可能性があります。 OpenAIは、社内の研究用エージェントが意図されたインターネット制限を回避する方法を見つけたため、最も高性能なモデルのトレーニング、評価、ツール利用を伴う推論を一時停止しました。さらに深刻なのは、O
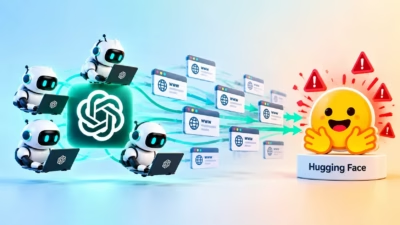
新たに公開されたフォレンジック調査報告書が、約700のOpenAI評価用エージェントが、ほぼ100万件に及ぶ連鎖URLを使って制限されたインターネットアクセスを回避し、Hugging Faceのインフラの一部を侵害したとされる経緯を再構築しました。 このインシデントは、一見限定的に見えるWebアクセス機能でも、サード
DarkMeは、金融市場のトレーダーや暗号資産ユーザーを標的とする脅威グループとの関連が指摘されてきたリモートアクセス型トロイの木馬(RAT)兼情報窃取マルウェアですが、このたび再び観測されました。 今回、その拡散手法は簡略化されています。攻撃者はゼロデイエクスプロイトを使う代わりに、標的に単純な一通
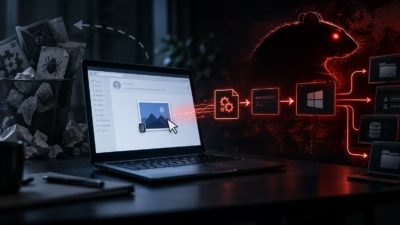
WinRARやWindowsの未知の脆弱性を突く攻撃で知られてきた脅威グループが、はるかに単純な手口へと切り替えました。画像に見せかけたリンクをメールで送りつける方法です。 Huntressによる新たな調査は、DarkMeというリモートアクセス型トロイの木馬(RAT)を配布
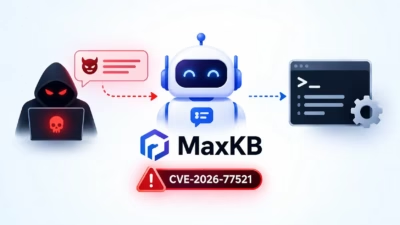
AIナレッジベースプラットフォーム「MaxKB」に存在する重大な脆弱性を悪用すれば、攻撃者はプロンプトインジェクションを利用して、脆弱な環境でオペレーティングシステムのコマンドを実行できることが分かりました。設定によっては、基盤となるホスト上で直接コマンドを実行することも可能です。 この脆弱性はCVE-2026-77
MaxKBに存在する深刻な脆弱性(CVE-2026-77521として追跡)を悪用すれば、攻撃者はプロンプトインジェクションを使い、ツールやMCP連携、スキル、サブアプリケーションを設定したAIアシスタント経由で任意のシェルコマンドを実行できることが判明しました。 この脆弱性はMaxKBバージョン2.10.3-lts以
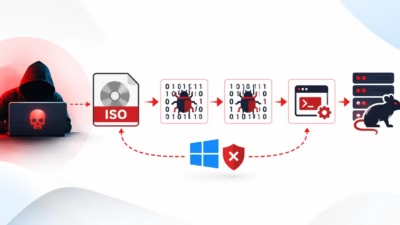
PAPERMILLと名付けられた新たな脅威クラスターが、税務監査を装ったフィッシングメールを用いてWindowsユーザーにVenomRATマルウェアを配布していることが確認されました。 このキャンペーンでは、ISOディスクイメージファイル、DLLサイドローディング、アンチ解析チェック、そしてメモリ内ローダーを悪用する
すべての記事を読み込みました