
EY情報漏えい、ゴールドマン・サックスとマン・グループの顧客の税務・財務データが流出
Ernst & Young(EY)は、ゴールドマン・サックスの富裕層向け資産運用部門とMan Group(マン・グループ)の顧客に関する個人情報および財務情報が、情報漏えいによって流出したと警告しました。Financial Timesが報じた顧客向け通知によると、被害に遭ったのはEYの税務サービスを支えるプラ
Ernst & Young(EY)は、ゴールドマン・サックスの富裕層向け資産運用部門とMan Group(マン・グループ)の顧客に関する個人情報および財務情報が、情報漏えいによって流出したと警告しました。Financial Timesが報じた顧客向け通知によると、被害に遭ったのはEYの税務サービスを支えるプラ
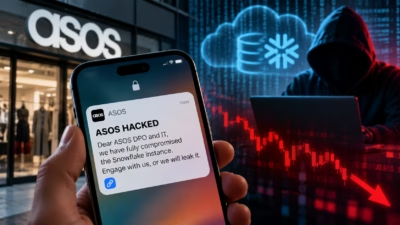
ASOSの顧客は今朝、自社モバイルアプリから届いたプッシュ通知に動揺しました。通知は、同社がハッキングされたと主張し、攻撃者との交渉に応じなければデータを公開すると脅す内容でした。 「ASOS HACKED」と題された通知は、英国夏時間(BST)の火曜日午前10時ごろに送信されました。宛先は買い物客ではなく、同社その
米連邦捜査局(FBI)は10月5日、セキュリティパッチの未適用が一因となって数千人の職員の機微情報が流出した問題を受け、Accentureの委託先を排除しました。 FBIのサイバー部門責任者であるブレット・レザーマン氏は、今回のインシデントが第三者組織の管理するプラットフォームにおけるセキュリティ上の不備によって起
Help Net Securityによるこのインタビューでは、U.S. BankのEVP兼CISOであるAnn Barron-DiCamillo氏が、CISOの役割が不正対策、レジリエンス、サードパーティリスク、AIガバナンスにまで広がってきた経緯を語っています。同氏は、こうした領域をすべて一人のリーダーが担うことは
デンマークの中央個人登録簿(CPR)で情報漏えいが発生し、約880万人の個人情報が流出しました。同国当局が月曜日に確認したもので、権限のない第三者が、デンマーク企業に付与されていた国民登録システムへの正規のアクセス権を悪用したということです。 研究・教育・デジタル化省によると、流出した情報には氏名、住
当局は、2025年以降に相次いだ大規模な恐喝攻撃を主導してきた悪名高いサイバー犯罪グループ「ShinyHunters」の幹部とされる人物を逮捕しました。先週発生したFBIへの攻撃も、同グループによるものとされています。 オランダ国家警察は、アムステルダムで24歳の男を逮捕したと発表しました。男はこのサイバー犯罪グルー
SF映画に登場するスカイネットは、旧型のターミネーターが地上での任務に失敗するたび、さらに高度な機種を送り込みました。サイバー攻撃もこれによく似て、執拗さと自動化の度合いを増しており、組織のセキュリティ成熟度を一段と厳しく試しています。将来のリスクに備えるには、レジリエンス(回復力)を、絶えず変化し続ける運用上の目標
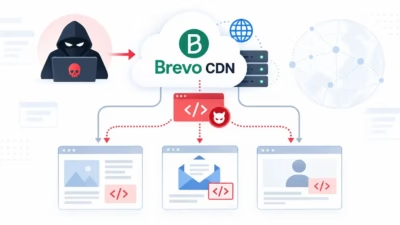
今回の被害は、Brevoが9月10日に公表した「6件の顧客アカウントが侵害された」という発表よりも大規模だったとみられています。その4日後、9月14日の16:05から20:13(UTC)にかけて、Brevo関連ドメインから悪意あるコードが配信されていたと報告されています。 SEOキーフレーズの類義語には、Brevo
ルイジアナ州を拠点とする在宅医療サービス会社LHC Group、ミズーリ州のProvident Behavioral Health、カリフォルニア州のElixir Medical Corporation、そしてCentral Arkansas Pediatricsが、それぞれデータ侵害を報告しています。 L
Socketの研究者によると、Chromeユーザー約3万人が利用しているTwitchのブラウザ拡張機能が、OAuth認証トークンを開発者が管理するインフラに送信していたことが判明しました。 この拡張機能「Twitch Enhanced Viewer | JeetBot」は、公式のChromeおよびFirefox
すべての記事を読み込みました