
GitHub、コード内に残された秘密情報を検出するため低コストなAIモデルを採用
GitHubは、汎用シークレット検出の精度を高め、誤検知を減らすために、認証情報分類器を新たに訓練しました。新しいパイプラインは、従来の大規模言語モデル(LLM)ベースのパイプラインと比べて、プッシュ後スキャンの実行時間(中央値)を86%短縮し、モデルの運用コストを98%以上削減しました。 GitHu
GitHubは、汎用シークレット検出の精度を高め、誤検知を減らすために、認証情報分類器を新たに訓練しました。新しいパイプラインは、従来の大規模言語モデル(LLM)ベースのパイプラインと比べて、プッシュ後スキャンの実行時間(中央値)を86%短縮し、モデルの運用コストを98%以上削減しました。 GitHu
ソースコード内の見落とされたパスワードは、セキュリティ警告が出ないまま企業のシステムを危険にさらす恐れがあります。GitHubは10月7日、AIによるパスワード検出アラートを新モデルで強化したと発表しました。パターンベースのスキャナーでは見逃しかねない認証情報を識別できるといいます。AIによるプッシュ保護は非公
セキュリティ研究者は、GitHubの公開リポジトリに露出したにもかかわらず、現在も有効なままの固有の認証情報を543,699件特定しました。シークレットがソースコードに含まれてしまった後、それを無効化できていないという問題が根強く残っていることが浮き彫りになりました。Securityawareness trainin
Truffle Securityは、GitHubの公開リポジトリで、有効な状態のまま露出している固有の認証情報が50万件超にのぼることを明らかにしました。 同社は2025年8月、2億2,400万件のGitHub公開リポジトリをスキャンし、合計1,103,438件の認証情報が露出していることを突き止めました。 その後、
2026年7月に研究者が検証したところ、GitHubの公開リポジトリで露出していた54万3,000件を超える認証情報が、依然として有効な状態でした。流出したシークレットの検出と失効の間に、深刻な溝が残っていることが浮き彫りになりました。 Truffle Securityは、2億2,450万件の公開リポジトリのスナップ
Siftは、パスワードやAPIキーなどの機密データを、企業が業務データを保管するあらゆる場所から検索する無料のオープンソースコマンドラインツールです。ローカルディスク、Windowsファイル共有、Active Directoryドメイン全体、SharePoint、OneDrive、Teamsチャンネル
現在の場所: Home / Hacking Tools / Praetorian - ポータブルなGoワークフローを軸に構築された攻撃的セキュリティツール群 Praetorianのローマ人にちなんだ命名からは、統合された攻撃的セキュリティ用スイートを連想しますが、実際にリポジトリの依存関係グラフを見てみると、もっと緩や
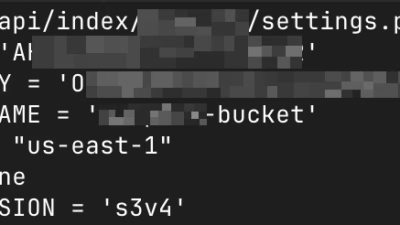
大規模なインターネットスキャンにより、AWS、OpenAI、Stripe、GitHubなどの認証情報を露出させている、外部からアクセス可能な.gitリポジトリが28,000件見つかりました。単純なWebサーバーの設定ミスが、ソースコードの履歴をクラウドへの即座のアクセスリスクに変えてしまう実態を浮き彫りにしています。

GitHubはEnterprise Server(GHES)バージョン3.20.3をリリースし、攻撃者が内部サービスへのアクセス、権限昇格、機密データの抽出を可能にする複数の重大・高深刻度の脆弱性に対処しました。 2026年5月26日に公開されたこのアップデートでは、管理者がパッチを適用する前に暗号署名キーをローテー
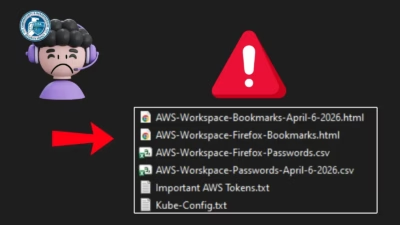
米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)に関わる重大なセキュリティ上の不備が明らかになりました。契約業者がパブリックGitHubリポジトリに機密性の高いAWS GovCloud認証情報を公開したと報告されています。 セキュリティ研究者によって2026年5月15日に開示されたこのインシ
すべての記事を読み込みました