
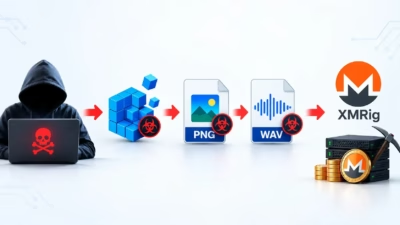
PowerShellマルウェア、レジストリとDNS TXTレコードを悪用してXMRig暗号通貨マイナーを展開
高度なクリプトマイニングキャンペーンが、複数の難読化レイヤーを用いて悪意のあるPowerShellペイロードを隠蔽し、最終的にXMRigベースの暗号通貨マイナーを展開していることが判明しました。この難読化には、Windowsレジストリのエントリ、DNS TXTレコード、PNG画像、WAV音声ファイルが用いられています
高度なクリプトマイニングキャンペーンが、複数の難読化レイヤーを用いて悪意のあるPowerShellペイロードを隠蔽し、最終的にXMRigベースの暗号通貨マイナーを展開していることが判明しました。この難読化には、Windowsレジストリのエントリ、DNS TXTレコード、PNG画像、WAV音声ファイルが用いられています
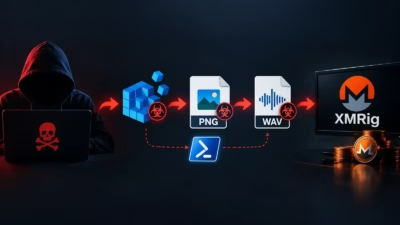
研究者らは、PowerShell、レジストリに保存されたペイロード、DNS TXTレコード、PNG画像、WAV音声ファイルを組み合わせてマルウェアを隠蔽し、侵害したWindowsシステムにXMRigベースの暗号通貨マイニングマルウェアを展開する多段階の暗号資産マイニングキャンペーンを発見しました。 この活動は当初、不
Microsoftが公開した詳細情報によると、同社はTerminalFixと呼ぶWindowsマルウェアキャンペーンを確認しています。 感染に使われるソーシャルエンジニアリングの手口は、ClickFixキャンペーンで確認されてきた手口と非常によく似ています。サイト訪問者には偽のCloudflare CAPTCHA
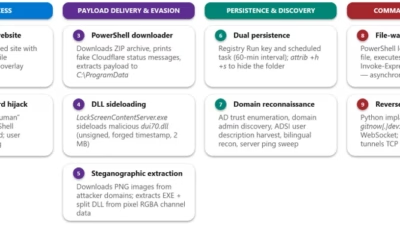
TerminalFixは被害者を騙して悪意あるPowerShellコマンドを実行させ、最終的に侵害ネットワークへのリバーストンネル確立に至る多段階攻撃を仕掛けます。 攻撃者は偽のCAPTCHAプロンプトを使って被害者を騙し、悪
by Nam Phong · Published September 1, 2026 · Updated September 1, 2026
新たに登場したClickFix型のキャンペーンは、ユーザーを騙してPowerShellを開かせ、悪意あるコマンドを実行させることで、企業ネットワーク内に足場を築くことを狙った複雑な攻撃チェーンを開始します。近年、脅威アクターはソーシャルエンジニアリングキャンペーンにおいてClickFixへの依存を強めています。一般的な
TerminalFixと呼ばれる新たなClickFix亜種が、侵害されたウェブサイト上で偽のCloudflare CAPTCHAプロンプトを使用し、被害者を騙して悪意あるPowerShellコマンドをWindows Terminal上で実行させています。 情報窃取型マルウェアの感染につながることが多い通常のClick
セキュリティ 次世代ClickFixの波が多段階攻撃チェーンを引き起こす
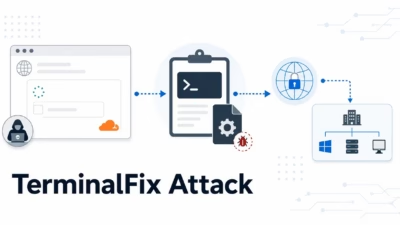
この攻撃は、侵害されたWebサイト上に本物そっくりの偽のCloudflareTurnstile CAPTCHAが表示されることから始まります。ページには「Verify you are human(あなたが人間であることを確認してください)」というプロンプト、Cloudflareのブランディング、そして読み込み中のアニ
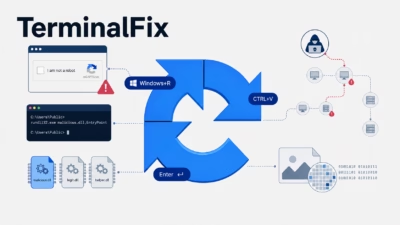
TerminalFixと名付けられた高度なClickFix亜種のキャンペーンが確認されました。偽のCloudflare CAPTCHAプロンプトを使ってユーザーを騙し、攻撃者が制御するPowerShellコマンドを実行させる手口です。 このキャンペーンは従来型の情報窃取マルウェアを配布するのではなく、永続的なアクセス
すべての記事を読み込みました