
ハッカーがPuTTYユーザーを標的に、SEOポイズニングとEthereum悪用マルウェアを使用
「PuTTY」を検索すると、偽のダウンロードサイトに誘導されるおそれがあります。10月12日に報告された攻撃キャンペーンでは、攻撃者が検索エンジン最適化(SEO)ポイズニングを使ってユーザーを偽のPuTTYサイトへ誘導し、トロイの木馬化したWindows用インストーラーを配布していました。UpgradeYour OS
「PuTTY」を検索すると、偽のダウンロードサイトに誘導されるおそれがあります。10月12日に報告された攻撃キャンペーンでは、攻撃者が検索エンジン最適化(SEO)ポイズニングを使ってユーザーを偽のPuTTYサイトへ誘導し、トロイの木馬化したWindows用インストーラーを配布していました。UpgradeYour OS
メリーランド州の男が、分散型暗号資産取引所Uranium Financeを2021年4月に2度ハッキングし、5300万ドル超を盗んだ罪で有罪評決を受けました。 この男は36歳のJonathan Spalletta被告(ネット上では「Jspalletta」「Cthulhon」の名でも知られる)です。3月30日に法執行機
このマルウェアは6月中旬にサイトのクリーンアップ作業中に発見されたもので、正規のmust-useプラグインを装い、削除されても生き残るための複数の仕組みを備えています。 must-useプラグインはWordPressのリクエストごとに自動的に読み込まれ、通常のプラグインダッシュボードから無効化することができません。
巧妙なnpmサプライチェーン攻撃キャンペーンが、悪意あるJavaScriptパッケージ10種と関連していることが判明しました。これらのパッケージは合計で数百万件のダウンロードを記録しながら、npmのライフサイクルスクリプト保護機能を回避していました。 この攻撃の中心となっているのは、正規ライブラリであるsorted-
新たなnpmサプライチェーン攻撃キャンペーンが確認されました。従来のようなpreinstallやpostinstallスクリプトを使わず、通常のJavaScriptパッケージコードの中にマルウェアを隠す手口です。 この手法により、悪意あるパッケージはインストール時には無害に見え、開発者がその機能を実際に使用したときに
要約 bazinga.bizに繰り返しアクセスすると、広告ページ、あるいはCloudKey、SentinelGate、Meridianを名乗る偽の認証画面が表示されました。確認された認証ページはいずれも同一のClickFixコマンドを配信していました。 そのコマンドはupdate.shをダウンロードし、永続化用のLau
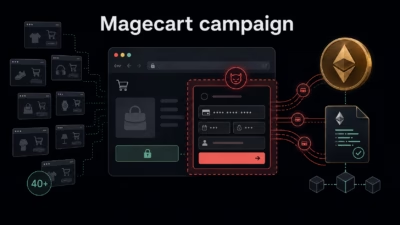
HexMageと名付けられたMagecartキャンペーンが、少なくとも15カ国にまたがる40以上のeコマース店舗を侵害し、Ethereumスマートコントラクトを決済カードスキマーの耐障害性の高い配信手段として利用していることが分かりました。 この攻撃は、従来型のクライアントサイド決済情報窃取と、Ethereumのテス
サイバー犯罪者がイーサリアム・ブロックチェーン技術を悪用し、オンライン買い物客の決済カード情報を盗み出しています。HexMageと呼ばれるこのキャンペーンは、正規のeコマースサイトを侵害し、チェックアウトページに悪意のあるJavaScriptを注入します。 攻撃者はEtherHidingと呼ばれる手法を使用しており、
Dark Caracalとつながりのある攻撃者らが、GoCaracalと呼ばれる新たに発見されたGo言語ベースのマルウェアフレームワークにおいて、堅牢なフォールバック機構としてEthereumのスマートコントラクトを利用していることが判明しました。 Arctic Wolf Labsは、2026年6月にベネズエラの通信
セキュリティ研究者らは、Aeternumと呼ばれるC++ベースのボットネットローダーを発見しました。このマルウェアは、コマンド&コントロール(C2)命令をホストするためにPolygonブロックチェーンを利用します。 従来のサーバーやドメインに依存する代わりに、このマルウェアはスマートコントラクトからコマンドを取得する
すべての記事を読み込みました