
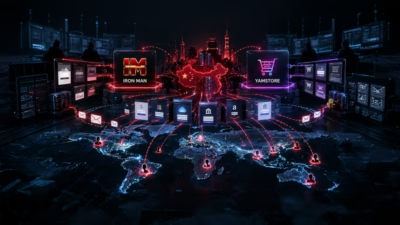
Iron Man と YamStore:世界規模のフィッシング・アズ・ア・サービス(PhaaS)エコシステムを支える基盤
1. エグゼクティブサマリー Resecurityは、「Iron Man System」の名称で販売されている商用のフィッシングキット・アズ・ア・サービス(PhaaS)の基盤を特定し、全体像を明らかにしました。このキットは、犯罪者向けに自己ホスト型パッケージとし
1. エグゼクティブサマリー Resecurityは、「Iron Man System」の名称で販売されている商用のフィッシングキット・アズ・ア・サービス(PhaaS)の基盤を特定し、全体像を明らかにしました。このキットは、犯罪者向けに自己ホスト型パッケージとし
8月、Malwarebytesの研究チームは、ほぼ誰でも高度なオンライン詐欺を仕掛けられるようにする新たな悪意あるターンキーキットについて報告しました。このキットは単なる偽サイトではありません。コマンドセンター、被害者の追跡機能、管理ツールをすぐに使えるパッケージにまとめており、詐欺を運用するために必要な技術的知
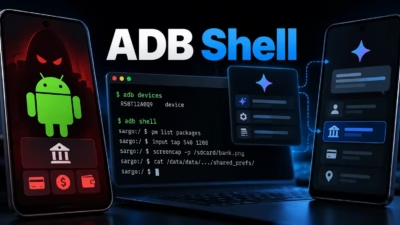
RATHatは、Accessibility(ユーザー補助)権限、ワイヤレスADBデバッグ、Gemini AIを悪用し、感染したスマートフォンを深く支配するAndroid向けバンキングトロジャンです。 このマルウェアは、端末のローカルADBサービスとペアリングし、シェルレベルの権限を持つGo製の別サービスを展開します
Lookoutは、Lookout Mobile AI Security Platformの新しいモジュール「Social Engineering Protection(SEP)」を発表しました。SEPは、リンクを使わないスミッシング攻撃、合成音声クローン、その他のボイスフィッシング(ビッシング)手法な
モバイルセキュリティ企業のZimperiumが、感染デバイスをより巧妙に操作・制御するために生成AIを利用する、新たに発見されたAndroid向けトロイの木馬について報告しています。 「RatHat」と名付けられたこのマルウェアは、スミッシングやマルバタイジングを通じて拡散され、Androidのアプリケーションサンド
Malwarebytesによると、ハッカーはデジタル金融企業Revolutで発生したデータ侵害に乗じて、顧客からさらにアカウント情報を盗み取ろうとしています。 同セキュリティベンダーは、Revolutの顧客がテキストメッセージによるスミッシング攻撃を受けている事例を複数確認したとしています。そのうちの1件は9月
研究者らは、人工知能を利用してデバイス侵害を自動化し、金融機関の認証情報やPIN、ワンタイムパスコードを盗み出す新種のAndroidバンキング型トロイの木馬「RatHat」を発見しました。このマルウェアを分析したのはZimperiumのzLabs研究チームで、Androidを標的とする脅威の大きな進化を示すものだとい
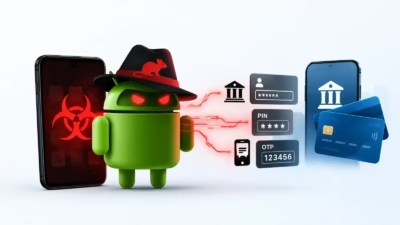
セキュリティ研究者らは、「RatHat」と呼ばれる新しいAndroid向けバンキング型トロイの木馬を発見しました。このマルウェアは人工知能(AI)、アクセシビリティ機能の悪用、そしてAndroid Debug Bridge(ADB)の機能を組み合わせ、金融関連の認証情報、PIN、ワンタイムパスコードを窃取します。 M
Zimperium社のzLabsの研究者が、自動化された多段階の感染プロセスを使用するAndroidトロイの木馬を分析しました。 今回新たに判明したのは、RatHatが感染デバイスのアクセシビリティツリーへのアクセス権をライブAIアシスタントに与え、あらかじめ決められたスクリプトに従うのではなく、どこをタップ・ス
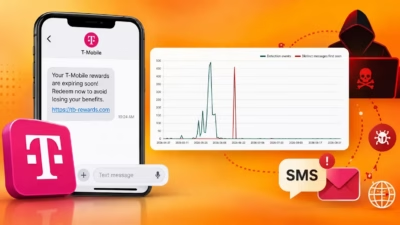
T-Mobileの顧客を狙う大規模なSMSフィッシングキャンペーンが確認されました。リワードポイントの失効を装った偽アラートを使い、1,000種類以上のメッセージバリエーションと少なくとも81件の悪質ドメインを用いています。 このキャンペーンは2026年5月初旬から活動しており、T-Mobile Rewardsのポイ
すべての記事を読み込みました