
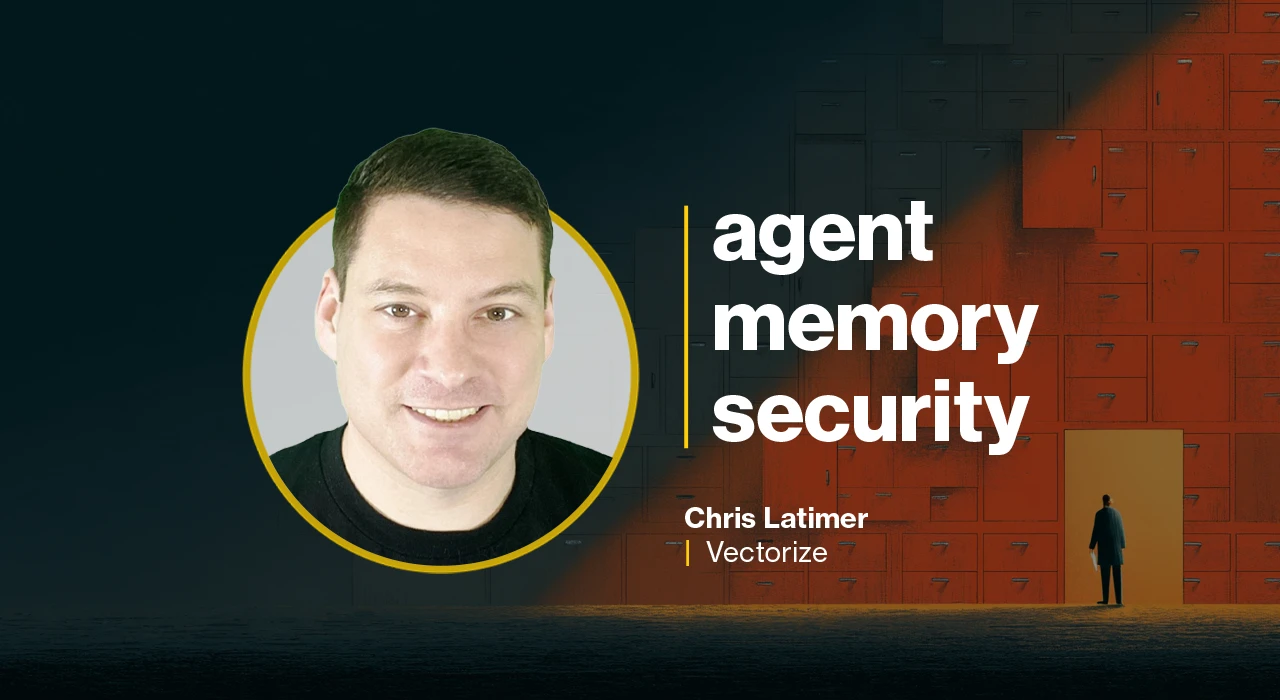
今四半期にセキュリティチェックを一つだけ行うなら、AIエージェントのメモリを調べるべきだ
Help Net Securityによる今回のインタビューでは、VectorizeのCEOであるChris Latimer氏が、AIエージェントのメモリに潜むセキュリティリスクについて語っています。同氏は、コーディングエージェントがAPIキーや認証情報、機密文書を、開発者のマシン上やクラウドサービス内に平文のまま保存
Help Net Securityによる今回のインタビューでは、VectorizeのCEOであるChris Latimer氏が、AIエージェントのメモリに潜むセキュリティリスクについて語っています。同氏は、コーディングエージェントがAPIキーや認証情報、機密文書を、開発者のマシン上やクラウドサービス内に平文のまま保存
セキュリティ 一時的なステージングサーバーであっても、しっかりとロックダウンしておく必要があります
セキュリティ、リスク、統制のアセスメントは、これまでコンプライアンスのために実施されるのが一般的でした。ツールを導入し、監査に合格し、ワークフローを完了させ、チェックリストの項目を埋める――そうした作業です。しかし取締役会や顧客、規制当局が今求めているのは、もっと厳しい問いへの答えです。「その統制が今この瞬間、実際に
VPN・サイバーセキュリティサービスを提供するSurfsharkは今週、社内データの一部に影響を及ぼすサイバーセキュリティインシデントを公表しました。 同社によると、このインシデントは8月31日に発覚しましたが、当初はリスクが低いものとして扱われていました。しかし9月2日になって被害範囲が確認され、封じ込めと復旧対応
SECURITY 歯抜けのセキュリティ PWNED 「PWNED」の週刊コラムへようこそ。ここではセキュリテ
Brian Kuan氏は、halo-recordという小さなPythonパッケージを開発しました。これはAIエージェントの内部に組み込まれ、ツール呼び出し、モデル呼び出し、データアクセス、承認といったエージェントの動作を記録します。各アクションはファイル内の1行として記録され、そのファイルは追記専用で
業界調査は以前から、CISOの在任期間が他のC-suiteの役職に比べて短いという結果を示してきました。その理由の一端は、評価基準の二重構造にあります。採用の場面で重視されるのは技術力の深さ、セキュリティ分野での経験、そしてリーダーシップです。しかし予算編成の季節が来て取締役会がリーダーの成果を評価する段になると、見
AWSは、AWSネットワークファイアウォールにルールヒット数を導入し、セキュリティチームがステートフルなファイアウォールルールがトラフィックにマッチしているかどうかを測定できるようにしました。 この新機能は、ある問題への対処を狙ったものです。ポリシーが拡大するにつれ、組織はどの制御が有用で、どれがトリガーされないまま
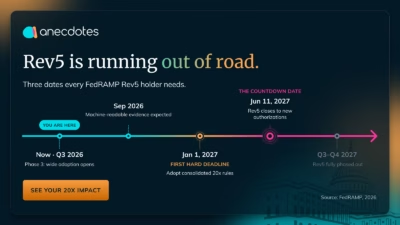
執筆者: Maril Vernon(Anecdotes、フィールドCISO) 私は長年、攻撃側のセキュリティに携わり、レッドチームおよびパープルチームの評価担当として、GRCチームや、時には監査人までもが「機能している」と確信していた統制を突破する仕事をしてきました。 ネタバレをすると、それはめったに、あるべき水準ほ
9,695台のModel Context Protocol(MCP)サーバーを対象とした新たな分析により、人気度・活動量・認証バッジがセキュリティ上の欠陥に対する信頼できる防御にはならないことが判明しました。この分析では、2,259台の影響を受けるサーバーにわたって4,982件のセキュリティ問題が確認されています。
すべての記事を読み込みました