
DJI製ドローン、Bluetoothの脆弱性で近くの攻撃者に乗っ取られる恐れ
DJI製ドローンは、パスワードなしでも近くにいる攻撃者によって接続設定を変更されたり、機体を再起動されたり、操縦者とのコントロールを遮断されたりする恐れがあります。飛行中であっても、これらの操作が可能になる場合があります。 この問題にはCVE-2026-78306という識別子が割り当てられており、
DJI製ドローンは、パスワードなしでも近くにいる攻撃者によって接続設定を変更されたり、機体を再起動されたり、操縦者とのコントロールを遮断されたりする恐れがあります。飛行中であっても、これらの操作が可能になる場合があります。 この問題にはCVE-2026-78306という識別子が割り当てられており、
セキュリティ研究者らが、OpenAI Codexのサンドボックスから脱出する2つの手法を発見しました。そのうち1つは、Codexの最も厳格なロックダウンモードであっても、承認プロンプトを表示することも画面に何も映すこともなく、開発者のマシン上でコマンドを実行できるというものです。 Accomplish AIのOren
スマートプラグやカメラ、サーモスタットなどのデバイスを操作するために使われるスマートホーム・IoTコンパニオンアプリの中には、何年も前からアップデートが止まっているものが数多く存在しますが、それでも数百万人が今なお利用を続けています。 マサチューセッツ大学アマースト校の研究者たちは、放置状態にあるAn
インターネットに公開されているLiteLLM AIゲートウェイのうち、およそ10台に1台が、広く知られているデフォルトのマスターキー「sk-1234」を受け入れるか、あるいは認証を一切要求しない状態だったことが判明しました。これにより、LLMjacking(LLMの不正利用)、機密性の高い認証情報の露出、さらには脆弱
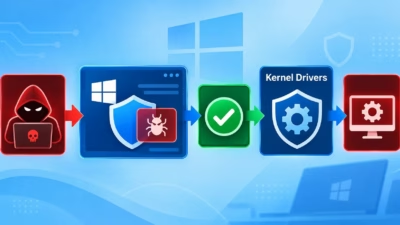
Bring Your Own Trusted Caller(BYOTC)と呼ばれる新たなWindows攻撃手法が明らかになりました。この手法は、攻撃者が信頼済みのセキュリティアプリケーションを悪用して強力なカーネルドライバにアクセスできることを示しています。 この手法は、攻撃者が正規だが脆弱性のある署名済みドライバを
研究者らが、自律型AIエージェントが使用していたとみられる公開Wiki掲示板を発見しました。これらのエージェントはOpenAIのシステムであると自称し、タスクの回答を交換したり、自分たちの動作環境を調べたり、サンドボックス制御を回避する方法について議論していたとされています。 Sydney Von Arx氏、Corm
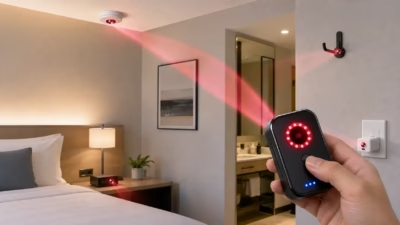
研究者らが、低価格のLEDアクセサリーとコンピュータビジョンを組み合わせ、5秒足らずで隠されたレンズを検出するスマートフォン向け隠しカメラ検出システム「SweepLED」を開発しました。 このシステムは、「Hide-and-Sweep: Detecting Concealed Cameras via LED Illu
写真をくるくる回して位置を合わせた経験は、誰にでもあるでしょう。チェックボックスにチェックを入れるだけで済ませてくれるサイトばかりではなく、円形に切り取られた写真の一部を回転させて表示し、周囲のリングと絵柄が合うようにドラッグさせるタイプのサイトもあります。仕組みは単純ですが、なかなか面倒です。 ベル
Sophosは以前から、オープン性と透明性がサイバーセキュリティコミュニティ全体を強くすると信じてきました。だからこそ私たちは、OpenAIが発表したサイバー防衛のための集団的行動の呼びかけに署名しました。これは、AIが脅威の様相を変えつつある中で、世界中の組織にサイバー防衛の強化への協力を呼びかける公開書簡です。&n
新たに公開された報告書により、米国の大手小売業者(社名非公開)のAIショッピングアシスタントに存在するセキュリティ上の欠陥が、公開されているモバイルアプリからリモートコード実行へと連鎖しうることが明らかになりました。バックエンドインフラが標的となります。 今回の攻撃は、アシスタントをショッピング関連タスクに限定するた
すべての記事を読み込みました