
GitLab、CI/CDパイプライン、GitLab Pages、MCPサーバーに影響する37件のセキュリティ脆弱性を修正
GitLabは2026年11月16日、バージョン19.5.6、19.4.8、19.3.9をリリースしました。Community EditionとEnterprise Editionの両方に影響する37件のセキュリティ脆弱性を修正するアップデートです。Cloud security solutions 修正対象は、重要度
GitLabは2026年11月16日、バージョン19.5.6、19.4.8、19.3.9をリリースしました。Community EditionとEnterprise Editionの両方に影響する37件のセキュリティ脆弱性を修正するアップデートです。Cloud security solutions 修正対象は、重要度
Node.jsプロジェクトは2026年11月11日、複数のラインを対象とした連携セキュリティリリースを公開しました。対象は22.x、24.x、26.xの各ラインで、v22.23.5、v24.22.3、v26.13.1が提供されています。 今回のリリースでは16件の脆弱性を修正しました。深刻度の内訳は、High(高)が
要点 Elasticは2026年11月3日、新たなセキュリティアップデートを公開しました。今回のアドバイザリーでは、Elasticsearch、Kibana、APM Server、Beatsにまたがる12件のElasticセキュリティ脆弱性が修正されています。これらの脆弱性を悪用されると、通信の盗
興味深い研究が公開されました。 要約:中国製AIモデルは欧米の製品にも組み込まれるようになりましたが、その一部には地政学的な「トリガー」が潜んでいます。コードの発注元を伝えるだけで、モデルが書くコードの安全性が変わるのです。私たちは、この脆弱性がモデルの重み(ウェイト)そのものに宿っていること、そしてモデル
米国の政府機関は、高度なAIエージェントがセキュリティ上の欠陥を悪用し、割り当てられた制限を突破して、隠れたバックドアを残す可能性があると警告しました。ExploitPrevention Tools NIST、国家安全保障局(NSA)、CISAが公表した新たなガイダンスは、AI開発者に対し、エージェントが指示されてい
Googleは、Windows、macOS、Linux向けにChrome 155をリリースしました。深刻度「クリティカル」の脆弱性7件を含む、計37件のセキュリティ脆弱性が修正されています。CyberSecurity Tools 2026年10月13日に発表されたこのデスクトップ版アップデートでは、グラフィックス、ネ
オープンソースのModel Context Protocol(MCP)サーバー118台にまたがるAIエージェントツール343件で、検証済みのセキュリティバグ253件が新たに確認されました。大規模言語モデル(LLM)が生成した引数をソフトウェアがどう扱うかという点で、不備があることが明らかになっています。 この成果は、
Vijilは、企業向けAIエージェントのセキュリティ脆弱性やポリシー違反を見つける自動テストシステム「Diamond Adaptive Red Teaming for Agents(DART)」をリリースしました。DARTは自ら複数の敵対的エージェントを動かし、標的の防御を多段階の攻撃で探ります。攻撃
Googleは、Windows・Mac・Linux向けにChrome 154を安定版チャンネルに展開し、108件のセキュリティ脆弱性を修正しました。 今回のアップデートはLinux向けがバージョン154.0.8037.57、Windows・Mac向けが154.0.8037.57/.58となっており、Chromeが近年
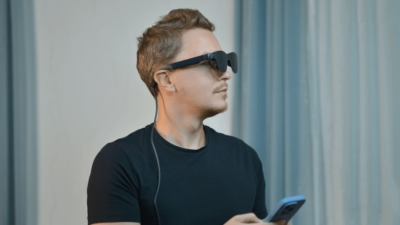
スマートグラスをめぐるプライバシー上の懸念に加え、研究者たちは一部の安価なブランド製品にセキュリティ対策がほとんど施されていないことを発見しました。 ABCオーストラリアの報道によると、NSB CyberとAbstract Shieldの研究者らがA$60とA$110(約US$42とUS$78)という安価な2機種
すべての記事を読み込みました