
自動化かAIエージェントか人か――セキュリティ上の指摘事項は誰が対応すべきか
ArmorCodeが実施した調査では、セキュリティ・テクノロジー部門の上級リーダー200人のうち、半数強が「現在のやり方を続けていては、ソフトウェアセキュリティ対応の簡素化は難しい」と答えました。 回答者の多くは従業員1万人以上の企業に所属する上級職です。彼らが懸念しているのは、スキャナーが問題を検
ArmorCodeが実施した調査では、セキュリティ・テクノロジー部門の上級リーダー200人のうち、半数強が「現在のやり方を続けていては、ソフトウェアセキュリティ対応の簡素化は難しい」と答えました。 回答者の多くは従業員1万人以上の企業に所属する上級職です。彼らが懸念しているのは、スキャナーが問題を検
Ciscoは、30市場の8,000人のセキュリティ担当者を対象に、自社がAI時代の脅威にどこまで対抗できているかを調査しました。最上位グループに入ったのは、わずか8%でした。Ciscoはスコアリングで「社内の摩擦」に最も高い比重を置いています。これは、状況が変わったときにセキュリティチームの動きを鈍ら
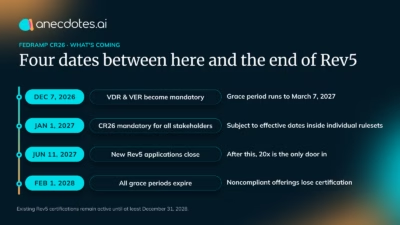
FedRAMP認証を保有している組織にとって、直近の期限は2026年12月7日です。FedRAMPが公表したCISAのBOD 26-04への対応通知には次のように明記されています。「脆弱性検知・対応(Vulnerability Detection and Response)ルールは、2026年12月7日以降、FedR

Automoxは、AI駆動型の「Mitigation Worklet Pipeline」を発表しました。これは緩和策の適用を自動化することで、フロンティアモデルに関連するAI脆弱性の増加速度と量から生じるリスクを低減するものです。これにより、脆弱性の公開からエクスポージャーの緩和までにかかる時間が、こ
OpenAIは、継続的かつエージェント主導による脆弱性発見・修復のための「防御ファクトリー(Defense Factory)」モデルを発表しました。AIエージェントがエクスプロイトを連鎖させ、長期にわたる攻撃活動を維持できるようになるなか、従来型のサイバー防御ではそのペースに追いつけない可能性があると警告しています。
CISO AudioCodes | イスラエル | ハイブリッド – 求人詳細を見る CISOとして、SaaS・マネージドサービス・顧客ホスト型環境全体にわたるセキュリティ戦略、ガバナンス、リスク管理を統括していただきます。セキュリティ管理体制、インシデント対応、セキュアSDLC、顧客とのセキュリテ
悪用可能性、資産のコンテキスト、攻撃パス、AIによる分析を活用し、実際のリスクに基づいて優先順位を付ける――脆弱性管理がCVSSを超えて進化しなければならない理由を解説します。 サイバーセキュリティチームの問題は、脆弱性を発見できていないことではありません。本当に対処すべき脆弱性に手が回っていない
サイバーセキュリティチームは、構造的な戦いに苦戦しています。もはや最大の課題は検知ではなく、露出(エクスポージャー)そのものだからです。 クラウドワークロード、API、SaaS連携、そして追加されるアイデンティティのひとつひとつが、攻撃者に悪用され得る侵入経路を増やしています。この累積的なフットプリントは、ほと
Seemplicityは、脆弱性管理およびエクスポージャー管理ワークフロー向けの新機能「Response Options」を発表しました。この新機能により、セキュリティチームは状況に応じて、脆弱性の検出結果を解消するための複数の実行可能な選択肢を得られるようになります。 Response Option
共有脅威インテリジェンスを活用せよ、ISACに参加せよ、コミュニティフィードを自社のパイプラインに組み込め――こうしたアドバイスはよく聞かれますし、私自身もその通りだと思います。しかし誰も教えてくれないのが「運用マニュアル」です。なぜなら、アクセスすることは決して難しい部分ではなかったからです。脅威フ
すべての記事を読み込みました