
「人間は完璧ではない。誰もがそれを知っている」:セキュリティ専門家は依然として人間を最大の脅威と見なす…
業界リーダーによると、ヒューマンエラーは依然としてオンラインセキュリティ最大の課題の一つセキュリティ専門家の68%がヒューマンエラーを挙げ、メール経由の詐欺を挙げた55%を上回る最近のセキュリティインシデントの要因の80%は、ユーザーの不適切な行動や教育不足に起因サイバーセキュリティ担当者が直面する課題に関する新
業界リーダーによると、ヒューマンエラーは依然としてオンラインセキュリティ最大の課題の一つセキュリティ専門家の68%がヒューマンエラーを挙げ、メール経由の詐欺を挙げた55%を上回る最近のセキュリティインシデントの要因の80%は、ユーザーの不適切な行動や教育不足に起因サイバーセキュリティ担当者が直面する課題に関する新
サイバーセキュリティの専門家はパスワード認証のリスクを理解しています。しかし、その知識が職場のシステムへのアクセス方法を変えているとは限りません。レポート「2026 Global State of Authentication」によると、セキュリティ専門家の87%がパスキーを知っているにもかかわらず、43%は業
ArmorCodeが実施した調査では、セキュリティ・テクノロジー部門の上級リーダー200人のうち、半数強が「現在のやり方を続けていては、ソフトウェアセキュリティ対応の簡素化は難しい」と答えました。 回答者の多くは従業員1万人以上の企業に所属する上級職です。彼らが懸念しているのは、スキャナーが問題を検
Ciscoは、30市場の8,000人のセキュリティ担当者を対象に、自社がAI時代の脅威にどこまで対抗できているかを調査しました。最上位グループに入ったのは、わずか8%でした。Ciscoはスコアリングで「社内の摩擦」に最も高い比重を置いています。これは、状況が変わったときにセキュリティチームの動きを鈍ら
プライバシーポリシーが読みにくいことで有名なのは今に始まったことではないが、LLM(大規模言語モデル)の世界ではその難解さと長さが際立つMetaのMuse Sparkのポリシーは14,000語を超え、読み終えるのに1時間近くかかるサイバーセキュリティ企業Bridewellが人気LLM20製品のプライバシーポリシー
この設定により、ウェブサイトがOpenAIの広告計測コードを読み込む際に発生するクロスサイトリクエストに、ブラウザがこの識別子を付与できるようになっています。 この挙動は、Android版Chromeにおいて2つの独立したキャプチャ手法により再現されたと報告されています。 より広範な分析では、1,029のホスト名にわ
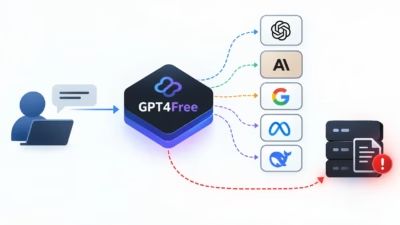
GPT4Freeのホスティングプラットフォームを利用するユーザーは、Webインターフェース上で選択した人工知能モデルに直接対話していると考えているかもしれません。 しかし最近の調査によると、g4f.dev経由で送信されたプロンプトは、プロバイダーのコードや仲介サービス、外部モデルのエンドポイント、さらには無関係な可能
企業は、投資に対して何が得られるのか明確な根拠を待たないまま、サイバーセキュリティ分野のAIにますます多くの資金をつぎ込んでいます。この支出トレンドを後押しする要因は複数あります。AIが実験段階から本番運用へと急速に移行していること、攻撃者がAIを使って自らの活動を自動化し加速させるケースが増えていること、そして場合に
eSecurity Planet のコンテンツおよび製品に関する推奨事項は、編集上の独立性を保っています。当サイトはパートナーへのリンクがクリックされることで収益を得る場合があります。 詳しくはこちら 研究者らが、今も有効に機能する流出済みのAWSアクセスキーを数千件発見しました。その中には、企業アカウン
ある不審なウェブサイトに書かれていた一節の言葉が、詐欺を支えるために作られた「幽霊銀行」の調査へとつながりました。Allure Securityによる新たな調査でこの実態が明らかになりました。 同社のVP of Operationsを務めるMolly DeQuattro氏は、金融サービス業を営む顧客企
すべての記事を読み込みました