
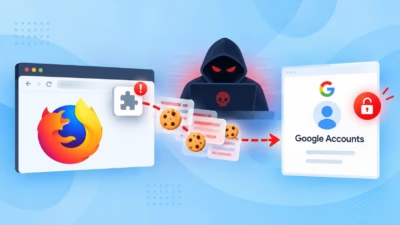
Firefoxの拡張機能、OAuthセッションクッキー窃取でGoogleアカウントを乗っ取り
「PDF Identity Verifier」と呼ばれるこのアドオンは、2026年9月3日にFirefoxアドオンストアに登場しました。悪意のある機能は9月11日公開のバージョン1.4で追加されています。 Socketによると、この拡張機能の利用者は少数にとどまっており、想定される影響は限定的だといいます。ただし、そ
「PDF Identity Verifier」と呼ばれるこのアドオンは、2026年9月3日にFirefoxアドオンストアに登場しました。悪意のある機能は9月11日公開のバージョン1.4で追加されています。 Socketによると、この拡張機能の利用者は少数にとどまっており、想定される影響は限定的だといいます。ただし、そ
フィッシング・アズ・ア・サービス(PhaaS)型のフレームワーク「BigBear 2.0」が、258組織で多要素認証(MFA)を突破し、5,000件を超えるMicrosoft 365の認証情報を窃取していたことが分かりました。 サイバーセキュリティ企業CloudSEKの研究者らは同サービスの管理パネルへの管理者アクセ
インフォスティーラー(情報窃取マルウェア)のログは、アンダーグラウンドの取引商品から実運用上のセキュリティ課題へと変貌を遂げています。防御側にとって、漏えいした認証情報を発見することは、あくまで出発点にすぎません。今日、多くのセキュリティアナリストは、こんなアラートで一日を始めます。従業員の企業メールアドレスが、新た
脅威アクターが銀行やその他の高価値組織を標的にフィッシングキャンペーンを展開し、従来のエンドポイント防御を回避するよう設計された認証情報・セッション窃取マルウェア「Phantom Stealer」を配布しています。Fortraの研究者によると、このキャンペーンが特に懸念されるのは、攻撃者が高度に難読化されたファイルレス

このHelp Net Securityの動画で、AtsignのCTOであるColin Constableは、なぜあなたのアイデンティティプロバイダー(IdP)がサイバー攻撃におけるキルチェーンになってしまったのかを説明しています。攻撃者は、すでにあなたが発行したセッションクッキーやトークン、同意(コンセント)付与を盗

GoogleがChromeにデバイスバウンドセッション認証情報を追加DBSCはセッションクッキーをハードウェアキーに結合し、盗難をブロック機能はWindowsで利用可能、macOSロールアウトは間もなく開始Googleは、情報盗取型マルウェア攻撃で使用されるセッションクッキーの盗難を過去のものにするはずの新

Googleは、セッションクッキーを収集するマルウェアをブロックするために設計されたDevice Bound Session Credentials(DBSC)保護をWindows向けChrome 146でロールアウトしました。 macOSユーザーは、今後発表予定のChromeリリースでこのセキュリティ機能の恩恵を

Webz.ioとCEOのRan Gevaによる執筆 & Lunarcyber.com 2026年、盗まれた認証情報は最優先のセキュリティ課題です。同時にそれはパラドックスでもあります。重大なリスクと考えられているにもかかわらず、企業はこの問題を軽減するためにチェックボックス的なソリューションと汎用ツールを

幅広い機密データを流出させるステルス性の高いインフォスティーラーマルウェアを特徴...