
ターゲット広告を悪用したゼロクリック攻撃、Candiruスパイウェアを配信
Candiruスパイウェアが、アルジャジーラ・メディア・ネットワークの端末に、ターゲット型オンライン広告を通じて配信されました。悪意ある広告が被害者の端末で表示(レンダリング)されるだけで感染するゼロクリック攻撃です。 攻撃を調査したCitizen Labの研究者らは、この手法を「AdFection」と呼んでいます。
Candiruスパイウェアが、アルジャジーラ・メディア・ネットワークの端末に、ターゲット型オンライン広告を通じて配信されました。悪意ある広告が被害者の端末で表示(レンダリング)されるだけで感染するゼロクリック攻撃です。 攻撃を調査したCitizen Labの研究者らは、この手法を「AdFection」と呼んでいます。
Citizen Labの研究者らは、クリックを必要とせず、ターゲットを絞ったオンライン広告を通じて傭兵型スパイウェアが配信された事例を、初めて公に確認したと報告しました。「AdFection」と呼ばれるこの手口は、アルジャジーラの端末にCandiruのスパイウェアを感染させるために使われました。2024年から2
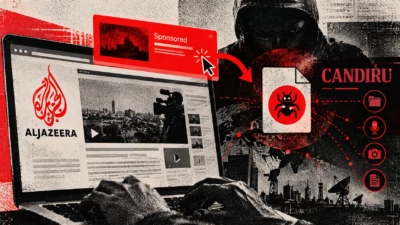
Citizen Labは、標的を絞った広告によって、クリック不要でAl Jazeeraの端末にCandiruスパイウェアが配信されていたことを突き止めました。同じ広告システムは、政府機関のネットワークにも到達していました。 Citizen Labと広告セキュリティ企業Confiantの新たな調査によると、クリックを必
侵害されたWebサイトや偽装サイトを1度訪れるだけで、高度なエクスプロイトキットが脆弱なiPhoneを乗っ取る可能性があります。 モバイルセキュリティアーキテクトのAkili Akridge氏は、ポッドキャスト「Packet Protector」で、CorunaとDarkSwordが、監視用途レベルの攻撃能力が犯罪者
標的型のオンライン広告を通じて、ゼロクリック型の傭兵スパイウェアに感染させる攻撃が行われていたことが、新たに公表され、確認されました。攻撃者は2024年から2025年にかけて、少なくとも45台のアルジャジーラの端末を標的にしていました。 「AdFection」と名付けられたこのキャンペーンは、プログラマティック広告の
研究者らが、リアルタイム入札を悪用してユーザーをプロファイリングし、選別した標的にスパイウェアを配信する広告オペレーションを発見しました。ベンダー審査に深刻な欠陥があることが浮き彫りになっています。 スマートフォンでスクロ
強力なゼロクリック型スパイウェアが、ターゲット広告を通じて世界中の個人に配信されていることが、新たな調査で明らかになりました。監視技術の拡散をめぐる、憂慮すべき事態です。 デジタルフォレンジックの研究機関Citizen Labと、アドテク分野に特化したセキュリティ企業Confiantが並行して実施した調査によると、
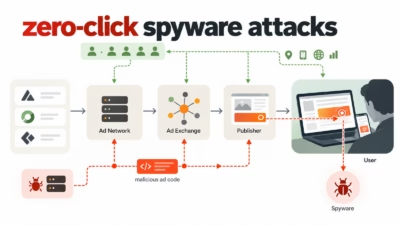
Citizen Labは、標的を絞ったオンライン広告を介して配信される、ゼロクリックの傭兵型スパイウェア攻撃の公開事例を初めて確認しました。同組織はこの手口を「AdFection」と呼んでいます。 攻撃ではAl Jazeeraの端末がCandiruのスパイウェアに感染しました。感染に使われた広告は、イスラエルの広告テ
セキュリティ
イヤホンやドローン、バブルガムの香りがする車用芳香剤など、オンラインで目にしたあの広告が、クリックしなくてもデバイスに感染しうる傭兵型スパイウェアの入り口になっていたかもしれません。 トロント大学のCitizen Labは木曜日、ターゲティング広告を通じてゼロクリックのスパイウェアが配信されていた事案について、初めて
すべての記事を読み込みました